Ticket #1355: những điều đã biết và chưa biết từ một ca NAS
Đọc hồ sơ NAS công khai của TUNGTEK theo từng lớp bằng chứng: thiết bị tiếp nhận, giới hạn attribution và những dữ liệu còn thiếu.
Cập nhật: · Giờ Việt Nam (UTC+7)
Thông tin ca được dẫn từ công bố của TUNGTEK. Ransomware.VN không có bộ ảnh đĩa hay log gốc để kiểm chứng độc lập.
Bài hợp nhất giữ URL hiện tại. Tài liệu gốc cung cấp có ngày 03/10/2026; URL No.Ransomware.VN trong tài liệu chỉ là đường dẫn dự kiến, chưa được chứng minh đã xuất bản.
Hồ sơ nguồn trước hợp nhất
Tiêu đề gốc: Ransomware tấn công NAS, hacker đòi 74.000 USD
Nguồn: TUNGTEK — tài liệu HTML lưu trữ do chủ website cung cấp · Ngày gốc: (nguồn chỉ lưu ngày)
Bản gốc được lưu để đối chiếu. Lịch sử cập nhật bên dưới ghi các thay đổi về nguồn, phạm vi và nhận định.
Thông tin hồ sơ
- Hệ thống
- NAS / RAID — theo công bố của TUNGTEK
- Thiết bị
- Synology HAT3300-4T
- Tổng dung lượng hệ thống
- Chưa công bố
- Extension / ransom note
- Chưa có dữ liệu đủ để công bố trong hồ sơ này
- Timeline
- 03/10/2026: thông tin ca xuất hiện trên nguồn TUNGTEK
- Forensic artifacts
- Chưa công bố log, ảnh đĩa hoặc hash chứng cứ
- Mức độ hư hại
- Đang đánh giá
- Họ ransomware
- Chưa xác định — Unknown
- RFC / khả năng phục hồi
- Chưa công bố
- Kết quả phục hồi
- Chưa công bố
Bằng chứng đã công khai
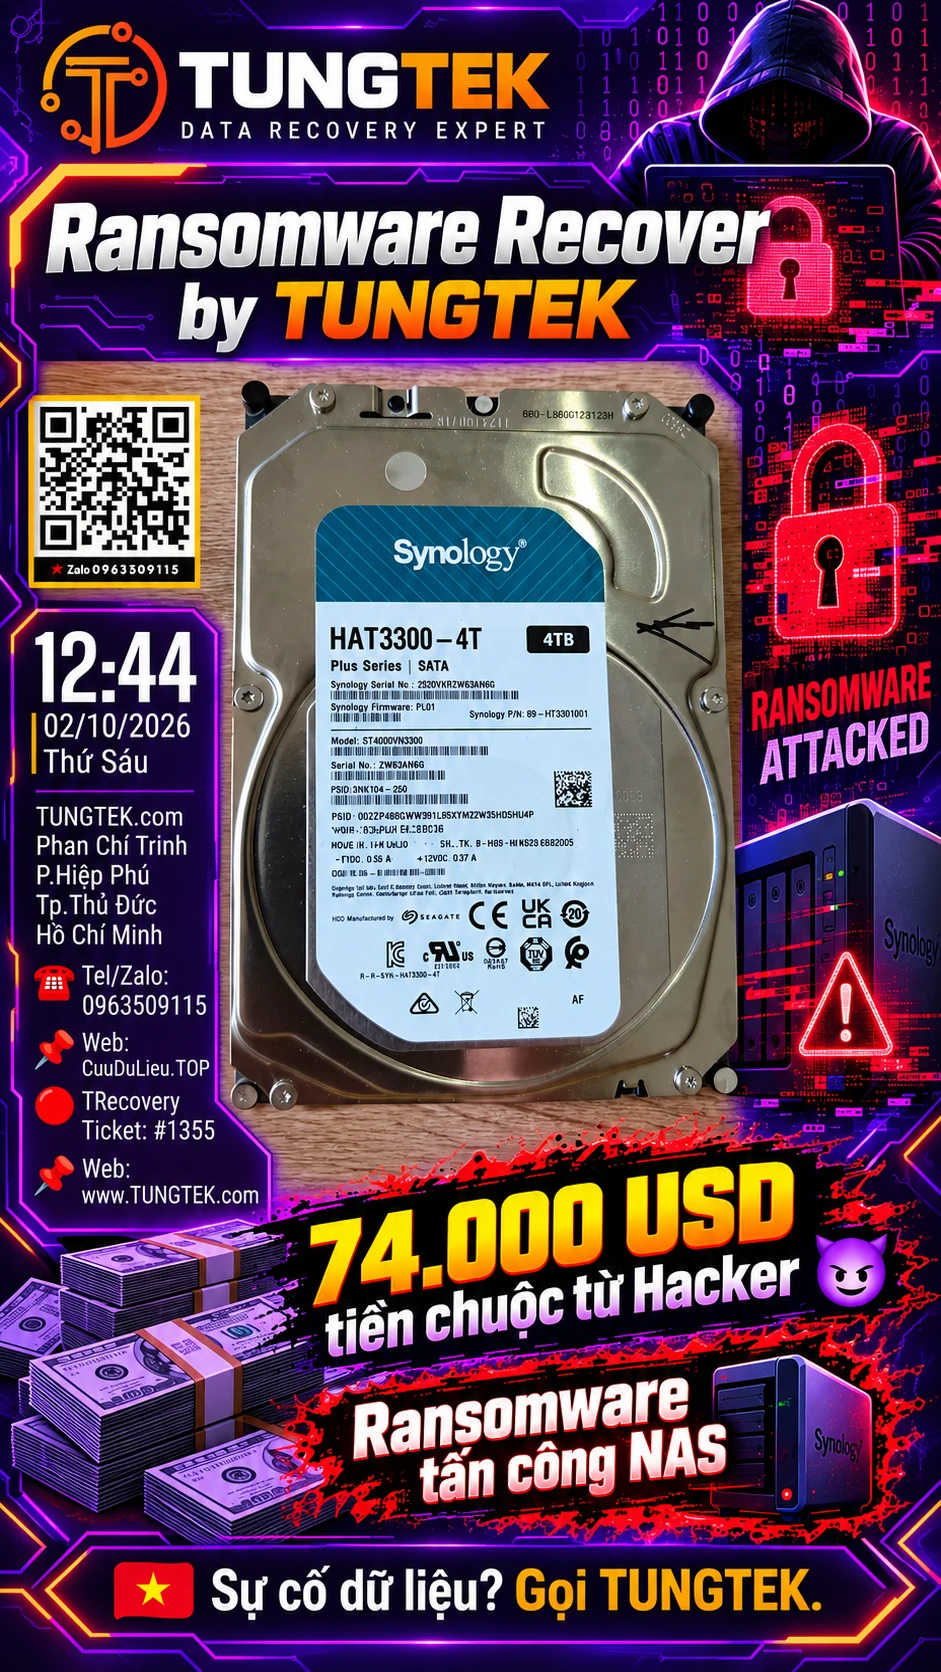
TUNGTEK công bố ngày 03/10/2026 rằng đã tiếp nhận ổ Synology HAT3300-4T để phân tích RAID, filesystem và khả năng trích xuất dữ liệu mã hóa trong Ticket #1355. Nguồn ghi mức đòi tiền chuộc 74.000 USD. Đây là thông tin do đơn vị tiếp nhận công bố, không phải xác nhận độc lập về yêu cầu của kẻ tấn công.
Theo nguồn này, ca vẫn đang phân tích. Chưa có kết luận về họ ransomware hoặc kết quả phục hồi được công bố.
Nhận định kỹ thuật: tên thiết bị chưa nói lên toàn bộ sự cố
Cần tách dung lượng ghi trên một ổ đĩa khỏi dung lượng của toàn hệ thống. Một thiết bị được tiếp nhận cũng chưa cho biết đầy đủ cấu hình RAID, số ổ, điểm bắt đầu xâm nhập hay số tệp bị ảnh hưởng.
Mức tiền chuộc không phải phép đo độ khó phục hồi. Việc đánh giá cần dựa vào cấu trúc lưu trữ còn lại, vùng dữ liệu bị thay đổi và khả năng kiểm tra tính toàn vẹn của tệp trích xuất. Đây là hướng phân tích, chưa phải kết luận cho Ticket #1355.
Những câu hỏi còn mở
- Chưa có timeline xâm nhập và mã hóa được kiểm chứng.
- Chưa có hash mẫu mã độc, extension, bản ransom note đã làm sạch thông tin hoặc log gốc được công bố trong phạm vi bài này.
- Chưa có báo cáo RFC, mẫu kiểm tra đủ đại diện hay tỷ lệ dữ liệu sử dụng được.
- Chưa có bằng chứng công khai đủ để kết luận dữ liệu đã bị đưa ra ngoài.
Bài học từ cách đọc một hồ sơ
Một báo cáo có ích cần cho biết dữ liệu nào đã được quan sát, dữ liệu nào chỉ do một bên cung cấp và câu hỏi nào còn bỏ ngỏ. Khi có kết quả kiểm tra mới, cần bổ sung vào lịch sử cập nhật thay vì thay thế âm thầm kết luận cũ.
- Bảo toàn bản gốc và ghi nhận chuỗi bàn giao trước khi phân tích sâu.
- Đánh giá phục hồi trên bản làm việc, kèm tiêu chí nghiệm thu theo loại dữ liệu.
- Chỉ công bố kết quả sau khi có phép kiểm tra có thể đối chiếu.
Một cuộc tấn công ransomware vào NAS
NAS thường là nơi doanh nghiệp tập trung dữ liệu dùng chung, hồ sơ kế toán, dự án, hình ảnh, video, database, máy ảo hoặc cả các bản backup. Chính vì lượng dữ liệu tập trung lớn, khi tài khoản có quyền ghi trên NAS bị chiếm quyền hoặc ransomware có thể truy cập trực tiếp vào các share, phạm vi ảnh hưởng có thể rất rộng trong thời gian ngắn.
Trong Ticket #1355, TUNGTEK tiếp nhận ổ cứng thuộc hệ thống NAS để phục vụ quá trình kiểm tra. Mẫu ổ được ghi nhận là Synology HAT3300-4T – 4TB – SATA.
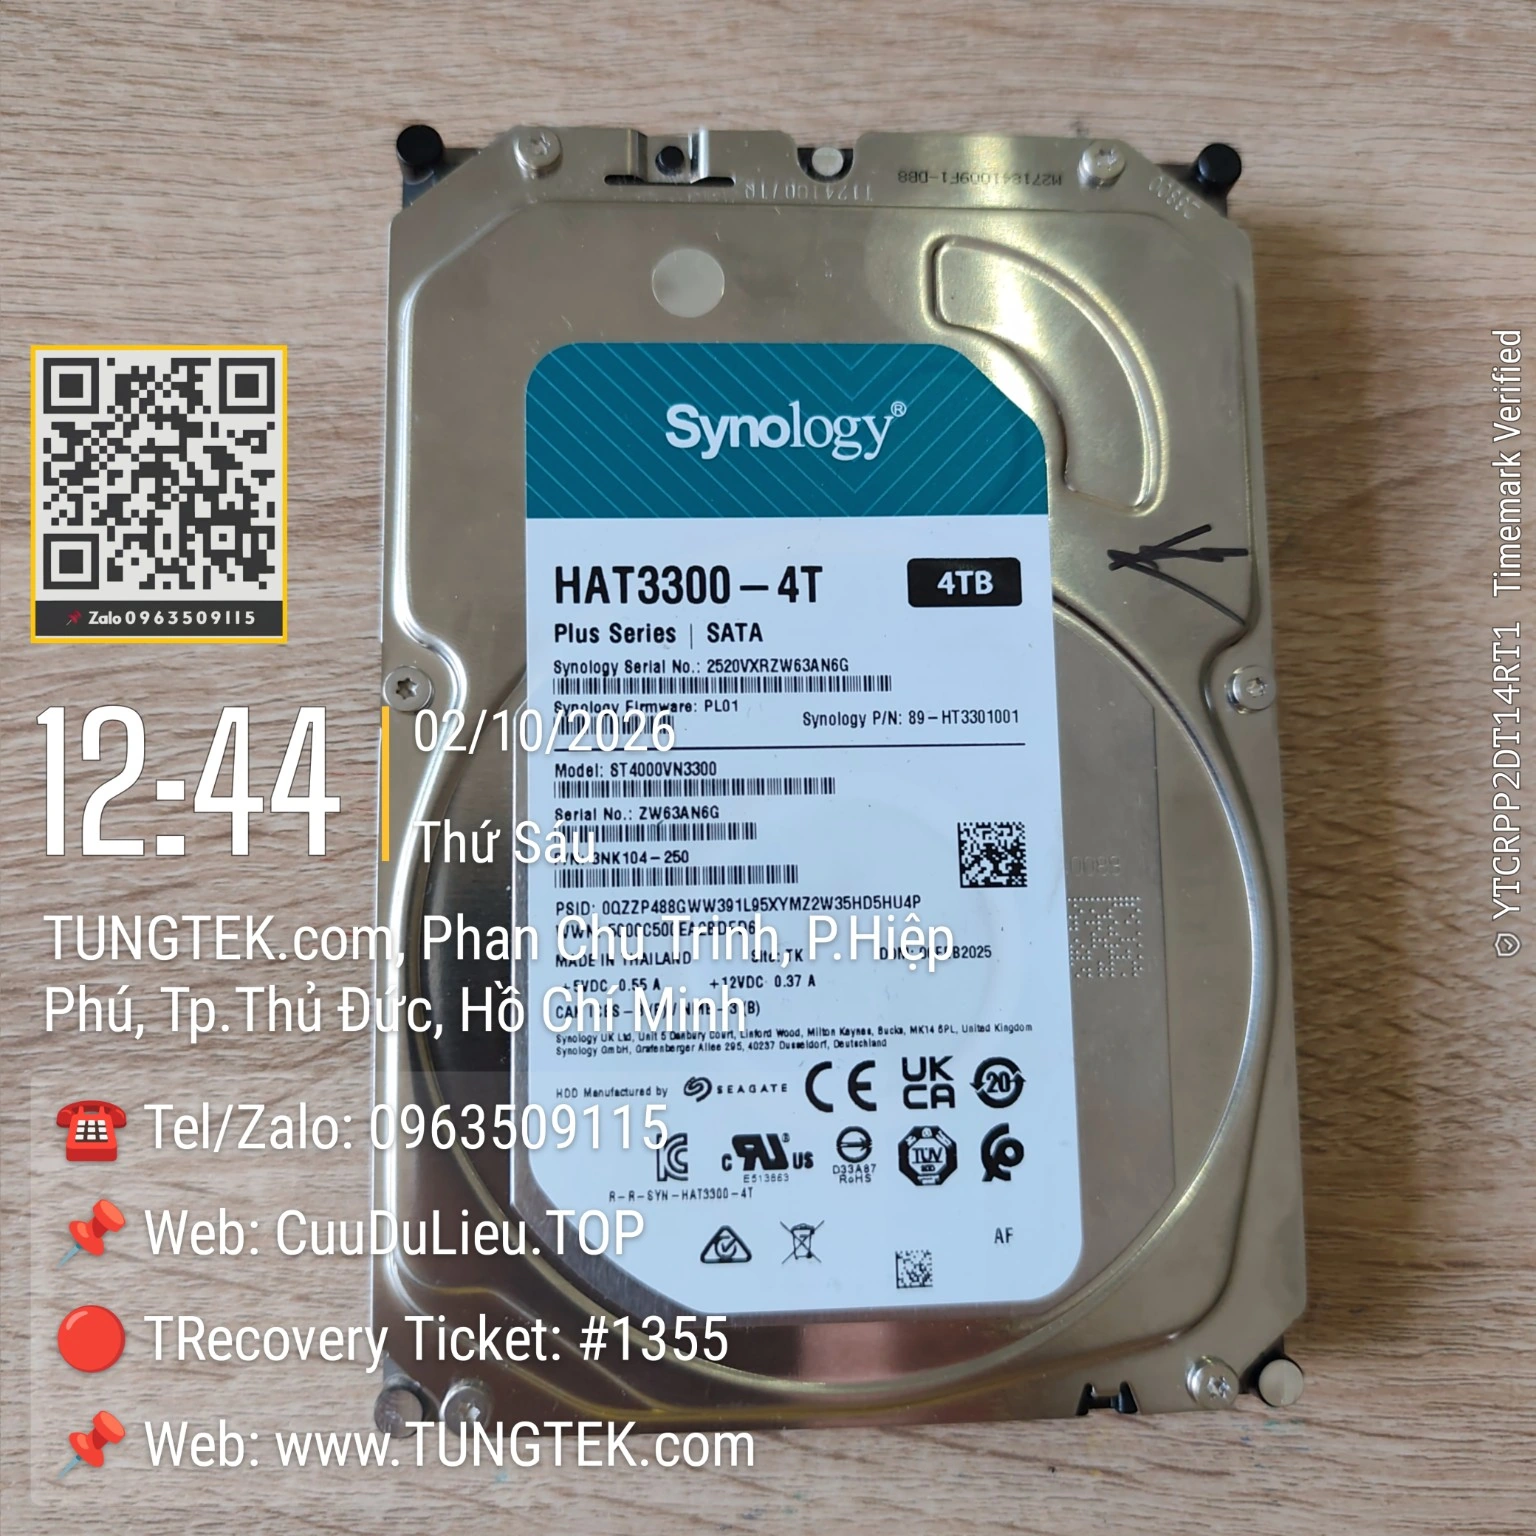
Tại thời điểm tiếp nhận, một trong những thông tin đáng chú ý nhất là mức tiền chuộc mà phía tấn công đưa ra:
Con số này tạo áp lực lớn cho doanh nghiệp, nhưng tiền chuộc không phải là thước đo kỹ thuật cho khả năng phục hồi dữ liệu. Câu hỏi cần trả lời trước tiên là: ransomware đã tác động vào dữ liệu theo cách nào, phần dữ liệu nào còn nguyên vẹn, và còn con đường kỹ thuật độc lập nào để phục hồi hay không.
74.000 USD không phải là “giá của dữ liệu”
Trong ransomware, số tiền chuộc thường phản ánh mức mà phía tấn công tin rằng nạn nhân có thể hoặc buộc phải trả, chứ không phản ánh chi phí kỹ thuật thực sự của việc phục hồi dữ liệu. Kẻ tấn công có thể suy đoán quy mô tổ chức qua tên miền, database, máy ảo, ERP, file kế toán, Active Directory, backup hoặc các dữ liệu nội bộ mà chúng nhìn thấy.
Vì vậy, trước bất kỳ quyết định nào liên quan đến việc đàm phán hoặc thanh toán, doanh nghiệp nên thực hiện một đánh giá kỹ thuật độc lập trên chính dữ liệu bị ảnh hưởng.
TUNGTEK kiểm tra điều gì trước tiên?
1. Phạm vi mã hóa
- Bao nhiêu thư mục và file bị tác động.
- File nào đổi extension, file nào còn nguyên.
- File bị mã hóa toàn bộ hay chỉ một phần.
- Có dữ liệu bị xóa hoặc ghi đè hay không.
2. Tầng lưu trữ
- RAID, volume và partition.
- Filesystem và metadata.
- Snapshot, journal, block cũ.
- Khả năng tái dựng dữ liệu từ tầng thấp.
3. Mẫu file bị mã hóa
- Header, footer, signature.
- Entropy và pattern mã hóa.
- Các vùng dữ liệu còn nguyên.
- Extension, ransom note và IOC liên quan.
4. Cơ hội phục hồi
- Trích xuất phần dữ liệu chưa bị mã hóa.
- Filesystem forensic.
- File carving / reconstruction.
- Backup, snapshot hoặc bản sao khác còn tồn tại.
Với sự cố ransomware, bảo toàn hiện trạng luôn phải đi trước mọi thao tác phục hồi.
Không phải ransomware nào cũng giống nhau
Hai file cùng có trạng thái “bị ransomware mã hóa” nhưng mức độ phục hồi có thể hoàn toàn khác nhau. Có biến thể chỉ mã hóa header hoặc một số block; có biến thể mã hóa theo khoảng; có trường hợp file lớn vẫn còn nhiều vùng dữ liệu chưa bị tác động. Ngược lại, nếu toàn bộ file đã được mã hóa bằng thuật toán mạnh với key riêng và không có lỗ hổng trong quá trình triển khai, việc phục hồi ở tầng file có thể rất khó.
Với các file lớn như MDF, LDF, VHDX, VMDK, PST, ZIP, database hoặc video, cấu trúc nội bộ và cách ransomware xử lý block có thể ảnh hưởng trực tiếp đến chiến lược phục hồi. Đây là lý do TUNGTEK sử dụng RFC – Ransomware Fast Check để đánh giá trên mẫu trước khi triển khai xử lý toàn bộ hệ thống.
Đừng vội format hoặc rebuild NAS
Một số thao tác tưởng như hợp lý sau sự cố có thể làm giảm cơ hội phục hồi nếu chúng tạo thêm ghi dữ liệu lên thiết bị nguồn. Đặc biệt nên tránh thực hiện hàng loạt thay đổi trước khi có bản clone/image và kế hoạch forensic rõ ràng.
- Format volume hoặc initialize lại ổ.
- Rebuild RAID không kiểm soát.
- Reset NAS hoặc cập nhật firmware khi chưa cần thiết.
- Copy dữ liệu mới vào volume bị ảnh hưởng.
- Cài lại hệ điều hành trên cùng vùng lưu trữ.
- Xóa file bị mã hóa hoặc chạy nhiều công cụ recovery trực tiếp trên ổ nguồn.
Trả tiền chuộc không phải là bước đầu tiên
Ransomware thường tạo áp lực bằng countdown, đe dọa tăng tiền chuộc, xóa key hoặc công bố dữ liệu. Tuy nhiên, từ góc nhìn phục hồi dữ liệu, bước đầu tiên nên là xác định liệu còn con đường kỹ thuật độc lập nào để lấy lại dữ liệu hay không.
TUNGTEK không xem việc trả tiền chuộc là phương án phục hồi mặc định. Hướng ưu tiên vẫn là phân tích dữ liệu, RAID, filesystem, ransomware, backup, snapshot và các block còn tồn tại.
Ticket #1355 được tiếp cận như một ca forensic
Với Ticket #1355, mức tiền chuộc 74.000 USD chỉ là một phần của câu chuyện. Phần quan trọng hơn đối với đội ngũ kỹ thuật là xác định dữ liệu thực tế trên các ổ đĩa còn lại bao nhiêu, cấu trúc RAID/filesystem đang ở trạng thái nào và hướng trích xuất dữ liệu mã hóa phù hợp là gì.
Một ca ransomware trên NAS có thể đồng thời liên quan đến: Cybersecurity + RAID Recovery + Filesystem Forensics + Data Recovery + Ransomware Analysis. Chính sự kết hợp giữa các lớp kỹ thuật này mới quyết định cơ hội phục hồi thực tế.
Bài học quan trọng: NAS không phải là Backup
RAID giúp duy trì tính sẵn sàng khi một hoặc một số ổ đĩa hỏng theo cấu hình cho phép, nhưng RAID không bảo vệ dữ liệu khỏi việc một tài khoản hợp lệ ghi đè, xóa hoặc mã hóa file. Một NAS đang online và vẫn được truy cập bằng cùng hệ thống quyền có thể tiếp tục nằm trong phạm vi ảnh hưởng của ransomware.
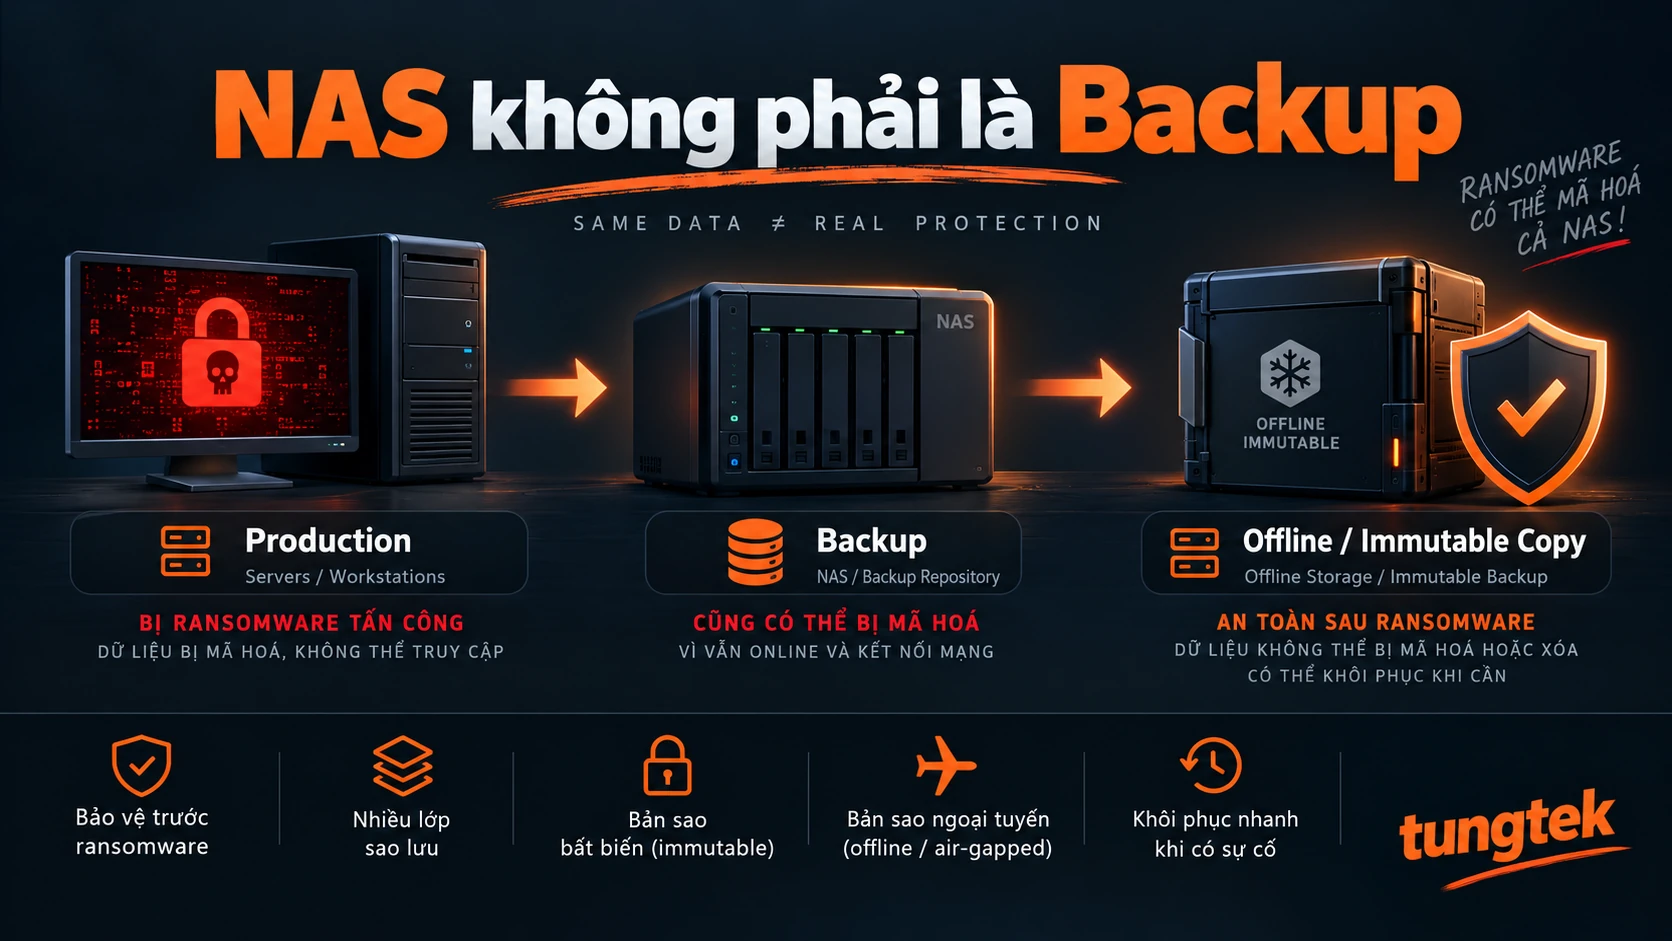
Với dữ liệu quan trọng, mô hình an toàn hơn là có nhiều lớp sao lưu và ít nhất một bản sao offline, air-gapped hoặc immutable. Đồng thời doanh nghiệp cần định kỳ kiểm tra khả năng restore thực tế, thay vì chỉ nhìn trạng thái “Backup Successful”.
Ảnh truyền thông cho case #1355
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Bổ sung nội dung, hình và phân tích từ tài liệu lưu trữ Ticket #1355 ngày 03/10/2026; không tạo URL trùng và không công bố thêm kết quả phục hồi.
· Xuất bản bản đầu, ghi nguồn và giới hạn xác minh.
Chính sách sửa bài🇻🇳 Sự cố dữ liệu? Gọi TUNGTEK. Kênh dịch vụ: CuuDuLieuMaHoa.com