Hiểu đúng ransomware: từ đổi đuôi file đến rủi ro vận hành
Kiến thức từ No Ransomware cho SMEs: mã hóa, đánh cắp dữ liệu, decryptor, RAID và backup. Đọc dấu hiệu trong ngữ cảnh, tránh các phản ứng làm mất chứng cứ.
Cập nhật: · Giờ Việt Nam (UTC+7)
Biên tập từ phần kiến thức và FAQ của No.Ransomware.VN; đây là kiến thức phòng thủ, không phải xác nhận một ca tấn công.
Nguồn là các đoạn kiến thức trên trang chủ No.Ransomware.VN, không có ngày xuất bản riêng. Ngày trên bài là lần biên tập thành bài độc lập tại Ransomware.VN.
Đọc dấu hiệu trước khi đặt tên
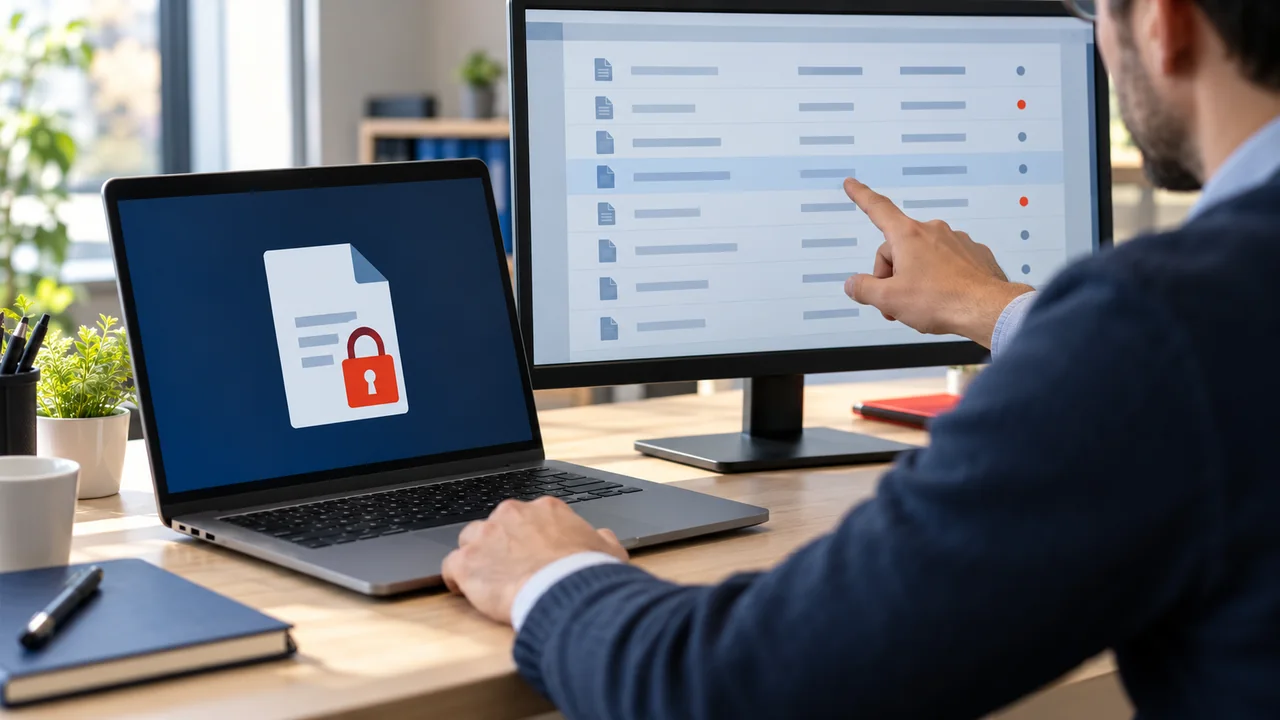
File đổi đuôi, lỗi mở ứng dụng hay một ransom note là dấu hiệu cần ghi nhận. Chúng chưa đủ để xác định family hoặc chứng minh mọi dữ liệu đã bị mã hóa. Tách quan sát, lời kể và kết luận; dùng bản sao khi phân tích.
SMEs cần chuẩn bị những gì?
- Ghi người phụ trách hệ thống và kênh thông báo sự cố.
- Kiểm kê NAS, SQL, máy ảo, tài khoản quản trị và đường truy cập từ xa.
- Lưu bản sao tách quyền, kiểm tra phục hồi và biết nơi giữ khóa mã hóa.
- Tập báo cáo sự cố bằng bằng chứng, không mở thử file hoặc sample nghi ngờ trên máy làm việc.
Hiểu đúng trong 2 phút
Ransomware không chỉ là “file bị khóa”
Một cuộc tấn công hiện đại thường diễn ra âm thầm trước khi màn hình đòi tiền xuất hiện. Kẻ tấn công có thể đánh cắp dữ liệu, chiếm tài khoản quản trị và tìm cách phá Backup trước khi mã hóa.
Xâm nhập
Email giả mạo, mật khẩu yếu, VPN/RDP hoặc phần mềm chưa vá.
Nằm vùng
Dò hệ thống, lấy quyền quản trị và mở đường di chuyển nội bộ.
Phá lớp cứu hộ
Tìm Backup, snapshot và tài khoản có thể xóa bản sao.
Mã hóa & tống tiền
Làm gián đoạn hoạt động, đe dọa công bố dữ liệu đã lấy cắp.
Doanh nghiệp nhỏ không có nghĩa là mục tiêu nhỏ
Máy kế toán, dữ liệu khách hàng, NAS, phần mềm ERP và email đều có thể trở thành điểm gây đình trệ toàn bộ hoạt động.
Những hiểu nhầm thường gặp
Có decryptor công khai là chắc chắn lấy lại được dữ liệu?
Không. Công cụ chỉ phù hợp với đúng họ ransomware, đúng biến thể và đôi khi còn phụ thuộc khóa. Luôn nhận diện trước và thử trên bản sao, không chạy trực tiếp trên dữ liệu gốc.
NAS hoặc RAID có phải là bản Backup không?
Không mặc định. RAID giúp hệ thống tiếp tục hoạt động khi một ổ đĩa hỏng, nhưng dữ liệu vẫn có thể bị mã hóa, xóa nhầm hoặc bị kẻ tấn công xóa đồng loạt. Cần bản sao độc lập, khác tài khoản và có lớp offline hoặc immutable.
Bị ransomware có nên format hoặc cài lại máy ngay?
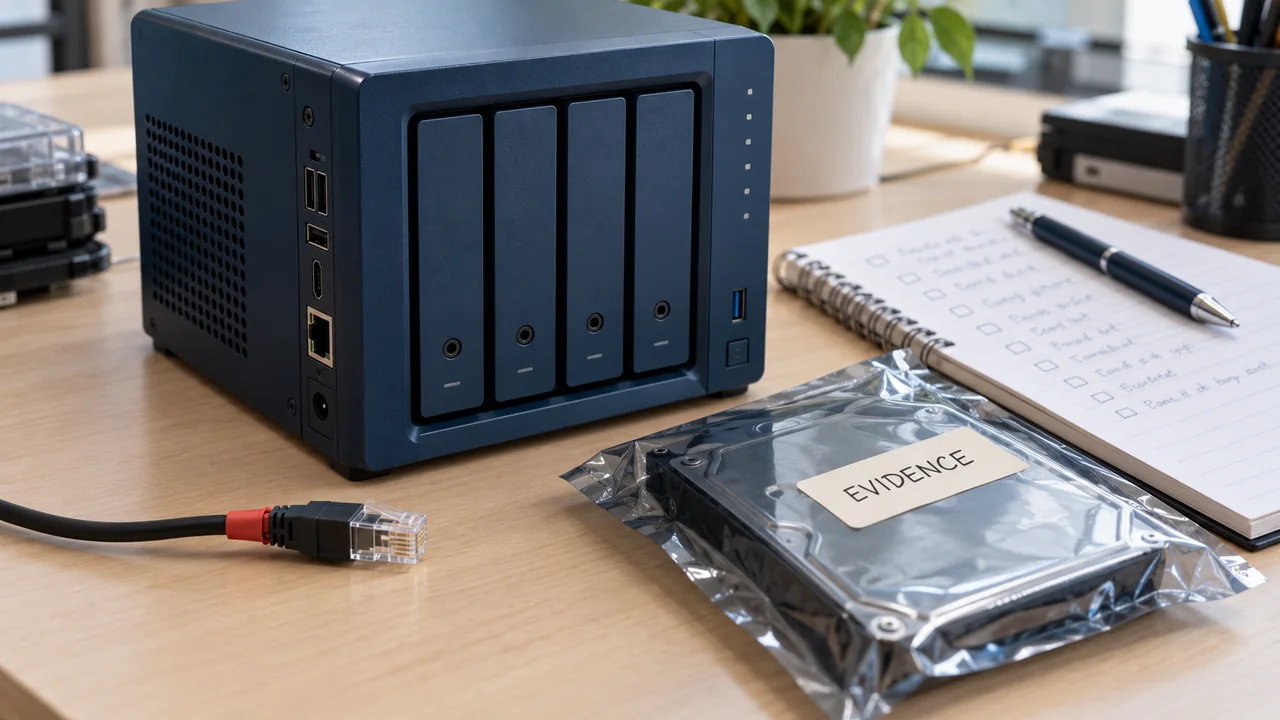
Không nên. Format, rebuild RAID, reset NAS, dọn log hoặc ghi thêm dữ liệu có thể làm mất dấu vết và giảm cơ hội trích xuất. Hãy cô lập mạng, giữ nguyên hiện trạng và tạo bản sao làm việc trước.
Backup thành công mỗi ngày đã đủ an toàn chưa?
Chưa. Cần kiểm tra khả năng khôi phục thật, đối chiếu log lỗi, bảo vệ tài khoản quản trị và bảo đảm ít nhất một bản sao không thể bị sửa hoặc xóa từ hệ thống đang vận hành.
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Hợp nhất từ No.Ransomware.VN; giữ nội dung kỹ thuật, ảnh và nguồn gốc. Chuẩn hóa liên kết, metadata và phạm vi xác minh.
Chính sách sửa bài