
Quốc tế
AuditTeam/OpsAgent: cảnh báo driver và hạ tầng backup từ nghiên cứu mới
Bản tin kỹ thuật từ nghiên cứu Kaspersky ngày 18/11, tách quan sát của hãng khỏi đánh giá phòng thủ.
Ransomware.VNĐang xác minh
Các nội dung vừa xuất bản. Ngày biên tập và thời điểm của sự kiện được phân biệt rõ ràng.
Bản tin kỹ thuật từ nghiên cứu Kaspersky ngày 18/11, tách quan sát của hãng khỏi đánh giá phòng thủ.
Ransomware.VNĐang xác minh
Bản tin dẫn độ từ nguồn DOJ; tách diễn biến tố tụng khỏi cáo buộc và nhận định kỹ thuật.
Ransomware.VNĐã xác minh
Báo cáo mới ngày 16/11 đặt ra bài toán phụ thuộc IT/OT. Ransomware.VN phân biệt dữ liệu claim, quan sát của hãng và khuyến nghị cho đội vận hành.
Ransomware.VNĐã xác minh
Báo cáo 13/11 làm rõ rủi ro từ danh tính quản trị và hạ tầng phục hồi. Đây là công bố nghiên cứu mới về ca cũ, không phải vụ tấn công mới tại Việt Nam.
Ransomware.VNĐang xác minh
DOJ và Europol công bố hành động ngày 12/11 nhắm hạ tầng phát tán mã độc. Triệt phá máy chủ không đồng nghĩa mọi máy nạn nhân đã sạch.
Ransomware.VNĐã xác minh
Bài phân tích TEKLab đầy đủ về GhostFrame, quyền root ESXi, CVE-2026-0257 GlobalProtect, credential theft, IOC, săn tìm và phục hồi hạ tầng ảo hóa.
Ransomware.VNĐã xác minh
Thông báo 11/11 xác nhận sự cố ở hệ thống cũ. Maersk chưa dự kiến gián đoạn vận hành; quy kết WhiteArmor chưa được xác minh độc lập.
Ransomware.VNĐang xác minh
Theo bản trường ngày 18/11: Box còn là kế hoạch; OneDrive, SharePoint và Teams chưa mở. Claim BYOD vẫn chưa xác minh độc lập.
Ransomware.VNĐang xác minh
Thư viện tại New York vẫn mở cửa. Website, ứng dụng, máy tính tại chỗ và dịch vụ nội dung số còn gián đoạn theo thông báo của thư viện được đối chiếu ngày 07/11.
Ransomware.VNĐã xác minh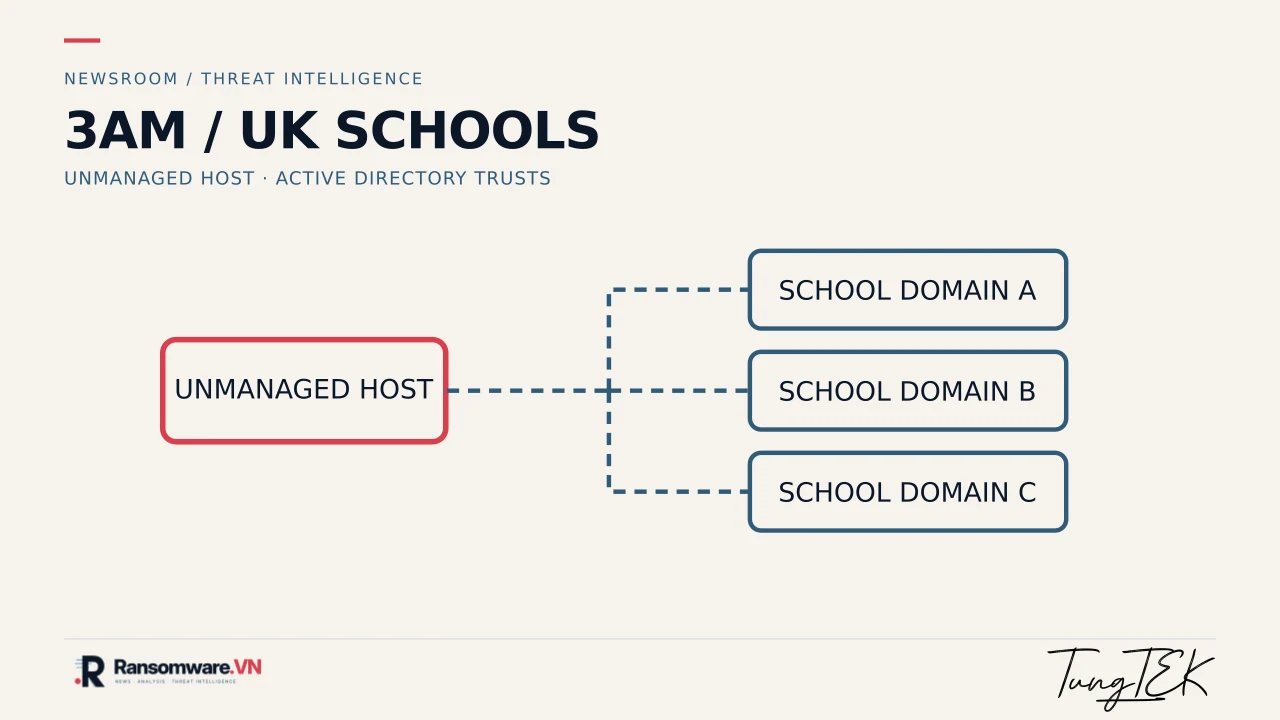
Bitdefender ghi nhận một đối tác 3AM mở rộng truy cập qua quan hệ tin cậy Active Directory. Dấu hiệu lệnh do AI sinh không chứng minh cuộc tấn công tự vận hành.
Ransomware.VNĐã xác minh
Synology xác nhận ransomware đang khai thác một lỗ hổng đã vá từ tháng 12/2024 trên NAS chạy DSM lỗi thời. CVE cụ thể, số thiết bị và attribution C3RB3R vẫn chưa được hãng công khai xác nhận.
Ransomware.VNĐang xác minh
Sự cố tại UNM Health từng làm chuyển hướng xe cấp cứu và hủy lịch khám. UNM xác nhận ảnh hưởng vận hành nhưng chưa xác nhận ransomware hoặc các tuyên bố dữ liệu của BYOD.
Ransomware.VNĐang xác minh
GMO nói nhóm white-hat đã thu được thông tin được cho là có thể hỗ trợ nhận diện thủ phạm và chuyển cho cảnh sát ngày 29/10. Chưa xác nhận danh tính tác nhân hoặc ransomware đã thực thi.
Ransomware.VNĐang xác minh
Phân tích sâu Babuk/BabyK trên NAS và ESXi: ECDH, ChaCha20/Sosemanuk, lỗi decryptor, dữ liệu xóa/ghi đè, dấu vết RAID và quy trình bảo toàn.
Ransomware.VNĐã xác minh
Microsoft xác nhận hai lỗi PHP nghiêm trọng đang bị khai thác thực tế và đã vào CISA KEV. Kiểm kê mọi runtime phục vụ web, cập nhật ngay và săn tìm dấu vết hậu khai thác.
Ransomware.VNĐã xác minh
Đọc đúng số liệu leak-site của The Gentlemen, Qilin và tốc độ khai thác CVE trong báo cáo Q3/2026 của Rapid7, không biến claim thành sự cố đã xác nhận.
Ransomware.VNĐã xác minh
LockBit nêu AnyDesk trong advisory; Huntress ghi nhận ca Akira có VPN, lấy dữ liệu, AnyDesk và Safe Mode. Phân tích chứng cứ, dấu vết forensic và ứng cứu.
Ransomware.VNĐã xác minh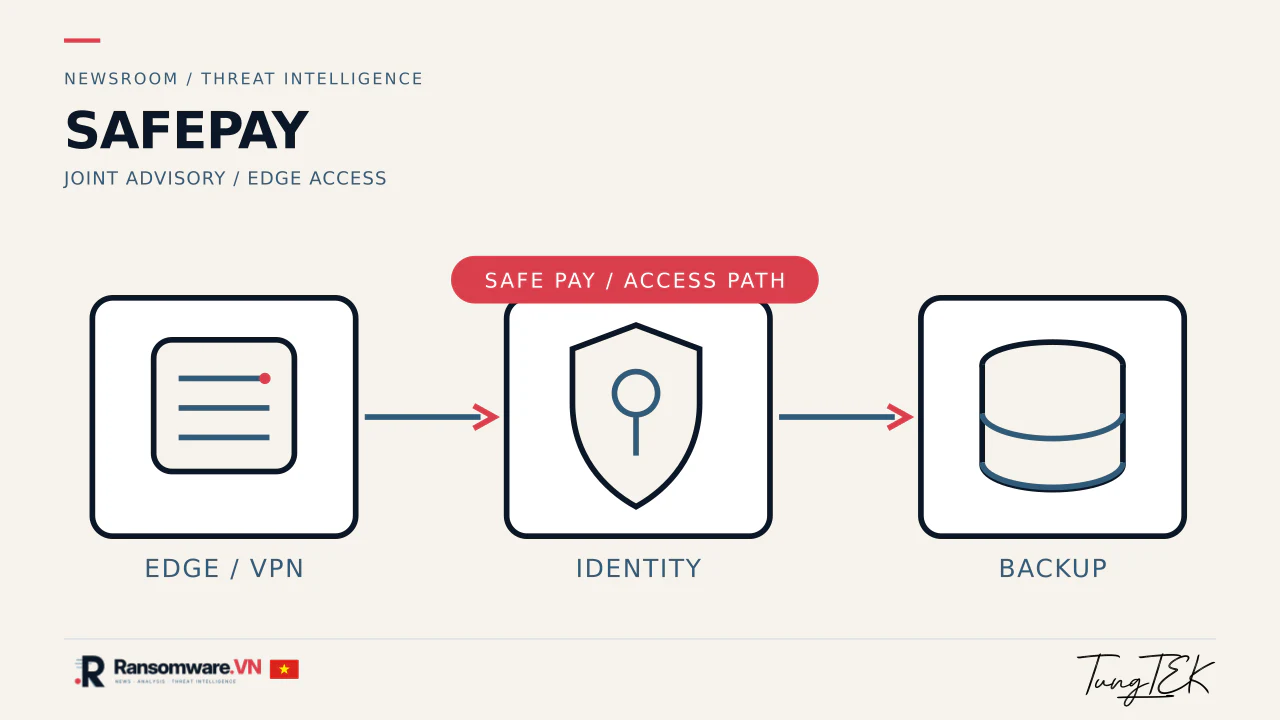
CISA, FBI, USSS và các đối tác công bố cảnh báo SafePay ngày 20/10/2026. Bài viết tách số liệu do cơ quan báo cáo, chuỗi truy cập qua VPN và các bước phòng thủ có thể kiểm chứng.
Ransomware.VNĐã xác minh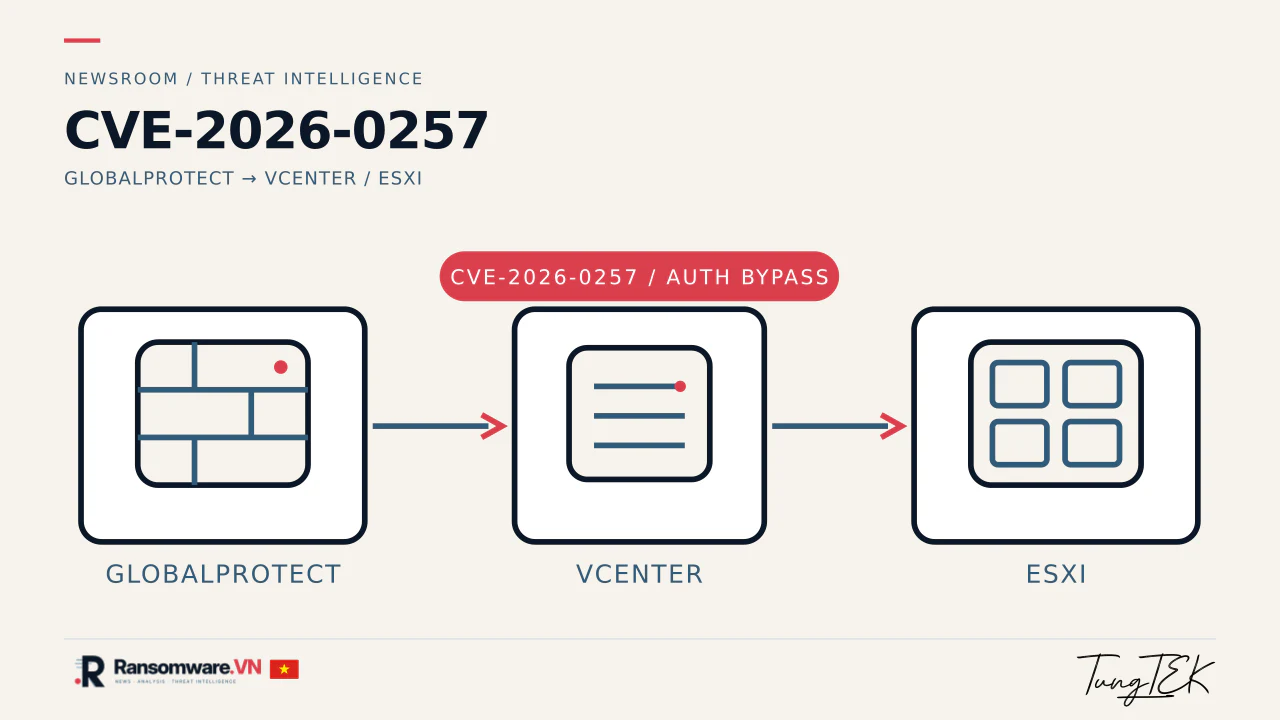
Unit 42 cập nhật quan sát ransomware khai thác CVE-2026-0257 trên GlobalProtect. Bài viết tách điều kiện cấu hình, chuỗi hậu khai thác và phạm vi chưa xác nhận tại Việt Nam.
Ransomware.VNĐã xác minh
Đọc nghiên cứu GTIG/Mandiant 15/10 và METAL 16/10/2026: khắc phục máy chủ phân phối chưa làm sạch endpoint. Chưa xác nhận ransomware.
Ransomware.VNĐã xác minh
Cloud Backup đã mở thêm Backup Health, Export jobs và Marketplace API. Billing cùng một số chức năng còn lại vẫn đang phục hồi; từng tenant vẫn cần tái ủy quyền và xác minh snapshot.
Ransomware.VNĐã xác minh
Thông báo ngày 15/10/2026 xác nhận truy cập trái phép trong sự kiện phát hiện tháng 8. Không gộp với sự cố 2025 hoặc mặc định xác nhận claim Rhysida.
Ransomware.VNĐã xác minh
Phân tích phục vụ SOC: cách đọc bằng chứng truy cập, kết nối tunnel và nhận định về mục tiêu ransomware mà không suy đoán family.
Ransomware.VNĐã xác minh
Nghiên cứu ngày 15/10 bổ sung bằng chứng khai thác AhsayCBS. Đối chiếu hotfix mới và dấu vết xâm nhập; chưa xác nhận ransomware trong các ca được mô tả.
Ransomware.VNĐã xác minh
Đối chiếu cảnh báo công khai với nghiên cứu Microsoft; ưu tiên bảo toàn bằng chứng và chuẩn bị phục hồi.
Ransomware.VNĐã xác minh
Báo cáo mới đặt câu hỏi về AD, Entra ID và bản sao định danh. Đọc tỷ lệ khảo sát đúng phạm vi, không suy rộng thành thống kê Việt Nam.
Ransomware.VNĐã xác minh
Hồ sơ tình báo BlackNevas/Trial Recovery: nguồn gốc Trigona, mã hóa AES/RSA, tỷ lệ mã hóa theo mẫu, tống tiền kép và nguyên tắc ứng cứu an toàn.
Ransomware.VNChưa xác minh độc lập
Thông báo 18/10: backup mở lại cho nhóm máy ảo còn chạy; snapshot vẫn dừng. Phục hồi các zone gián đoạn chưa được xác nhận.
Ransomware.VNĐã xác minh
Cảnh báo công khai và thông báo của N-able đặt ra câu hỏi về quyền quản trị tập trung. Bài tham chiếu, không phải tin một vụ tấn công mới.
Ransomware.VNĐã xác minh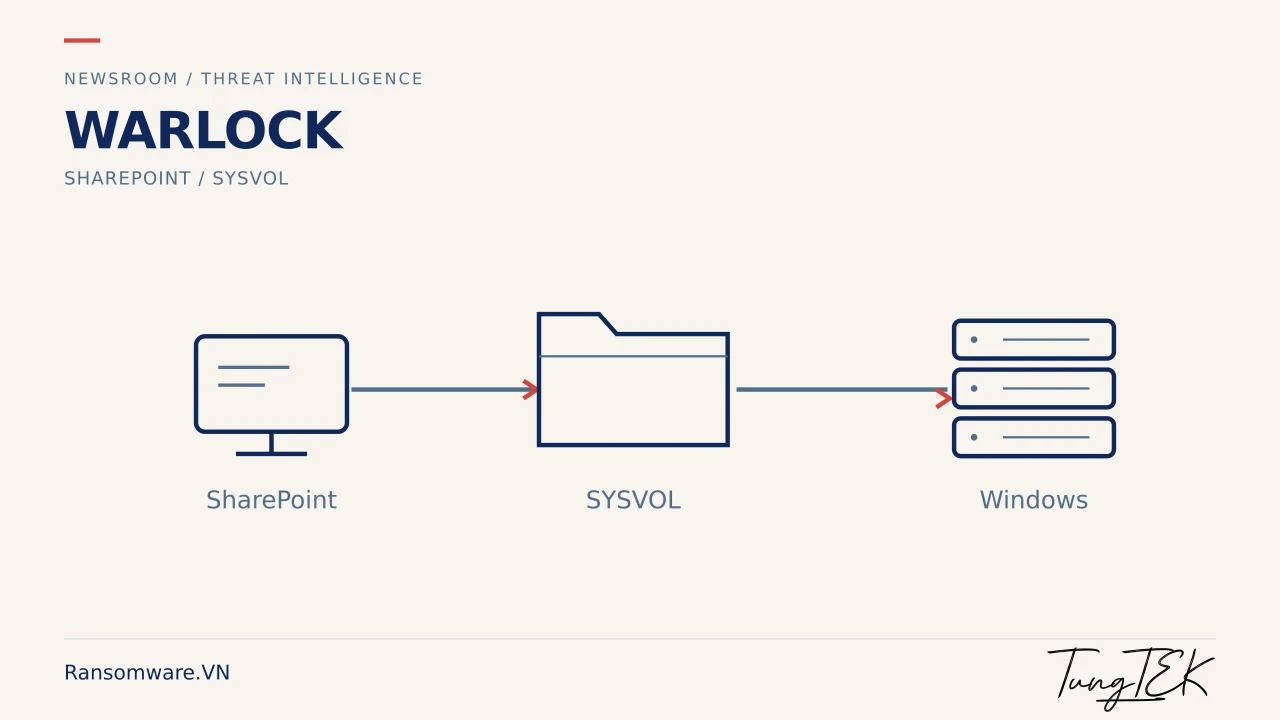
Báo cáo ngày 1/10 của Symantec và Carbon Black nhấn mạnh đường vào SharePoint và phát tán qua SYSVOL. Điều gì đáng kiểm tra trong hạ tầng doanh nghiệp?
Ransomware.VNĐã xác minh
Phân tích tuyên bố nhắm NVIDIA, rủi ro dữ liệu từ đối tác, hồ sơ The Gentlemen và điều kiện áp dụng decryptor dùng bộ nhớ cho đội IT và SOC.
Ransomware.VNChưa xác minh độc lập
Tình báo về cách Storm-3358 khai thác ứng dụng công khai, bằng chứng từ các chiến dịch dùng ARTEX và hướng săn tìm cho SOC ngân hàng Việt Nam.
Ransomware.VNĐã xác minh
Các sự cố làm lạnh ở châu Âu cho thấy thay đổi một bộ điều khiển có thể gây thiệt hại vật lý. Doanh nghiệp Việt Nam cần kiểm tra những đường truy cập và cảnh báo nào?
Ransomware.VNĐã xác minh
Sao lưu đúng cách cho NAS, Server, máy ảo và SQL: bảo vệ bản sao độc lập, thử khôi phục và cùng chia sẻ tại cộng đồng VIET NAM Backup Day 30.11.
Ransomware.VNĐã xác minh
TEKLink222 phân tích ba dự án giải mã công khai, vai trò của RAM và khóa phiên, giới hạn sau khi tắt NAS cùng rủi ro khi giải mã trực tiếp trên tệp gốc.
Ransomware.VNĐang xác minh
Hồ sơ #1377 đang đánh giá: phân biệt dấu hiệu C3RB3R, quan sát 588 byte, các advisory Synology và phương án bảo toàn, phục hồi dữ liệu NAS.
Ransomware.VNĐang xác minh
Hai doanh nghiệp Việt Nam bị nêu tên trên DLS. FPT Software nói không tìm thấy bằng chứng sự cố liên quan. Phân tích nguồn, dấu vết kỹ thuật và kinh nghiệm TEKLab.
Ransomware.VNChưa xác minh độc lập
Phân biệt trình báo, báo cáo sự cố và thông báo dữ liệu cá nhân; căn cứ pháp luật ngày 25/10/2026, mốc 72 giờ và cách bảo toàn chứng cứ ransomware.
Tùng TEKĐã xác minh
Kiến thức từ No Ransomware cho SMEs: mã hóa, đánh cắp dữ liệu, decryptor, RAID và backup. Đọc dấu hiệu trong ngữ cảnh, tránh các phản ứng làm mất chứng cứ.
No.Ransomware.VNTài liệu hướng dẫn
Checklist từ No Ransomware: kiểm soát kết nối, giữ chứng cứ, đánh giá backup và RFC cho SQL, NAS, RAID, ESXi và Hyper-V trước khi phục hồi.
No.Ransomware.VNTài liệu hướng dẫn
Đọc hồ sơ NAS công khai của TUNGTEK theo từng lớp bằng chứng: thiết bị tiếp nhận, giới hạn attribution và những dữ liệu còn thiếu.
Tùng TEKChưa xác minh độc lập
Extension và ransom note là đầu mối. Quy kết cần mẫu, hành vi và timeline có thể đối chiếu, cùng một mức tin cậy được giải thích rõ.
Tùng TEKĐã xác minh
Hiểu từng thành phần của 3-2-1-1-0 và cách kiểm tra bản sao lưu có sử dụng được khi hệ thống chính gặp sự cố.
Tùng TEKĐã xác minh
Ghép log, metadata và dấu vết lưu trữ thành timeline có nguồn gốc rõ ràng, đồng thời giữ lại khoảng trống và sai lệch thời gian.
Tùng TEKĐã xác minh
Tài liệu AA24-109A là điểm xuất phát để đối chiếu kỹ thuật, không phải bằng chứng rằng một hệ thống cụ thể đã nhiễm Akira.
Tùng TEKĐã xác minh
Phân tích tham chiếu từ nghiên cứu Microsoft năm 2024, với các câu hỏi kiểm tra quyền truy cập và bảo vệ hạ tầng ảo hóa.
Tùng TEKĐã xác minh
Giữ phân tích gốc về dữ liệu Cyble, downtime, partial encryption và RFC, đồng thời phân biệt ngày công bố claim với thời điểm xâm nhập hay mã hóa.
No.Ransomware.VNChưa xác minh độc lập
Hiệu đính attribution trong bài cũ: tách báo cáo MSSQL của CyRadar khỏi giả thuyết .PIZ, AnyDesk và Safe Mode; giữ checklist log và nội dung kỹ thuật để đối chiếu.
No.Ransomware.VNChưa xác minh độc lập
Hồ sơ tám ticket nội bộ: ransom demand, dấu hiệu, TTP tham chiếu và giới hạn attribution. Không coi extension .PIZ là bằng chứng xác định family.
No.Ransomware.VNChưa xác minh độc lậpCảnh báo có liên quan trực tiếp đến tổ chức, hạ tầng và người dùng tại Việt Nam.
Xem chuyên mục Việt NamXu hướng toàn cầu, chiến dịch mới và bài học có thể áp dụng cho hệ thống trong nước.
Đối chiếu thông tin với IOC, Threat Intelligence và danh sách kiểm soát phòng chống.
Threat IntelligenceIOC