CVE-2026-0257: Qilin và Inc khai thác GlobalProtect để mở đường vào mạng
Unit 42 cập nhật quan sát ransomware khai thác CVE-2026-0257 trên GlobalProtect. Bài viết tách điều kiện cấu hình, chuỗi hậu khai thác và phạm vi chưa xác nhận tại Việt Nam.
Cập nhật: · Giờ Việt Nam (UTC+7)
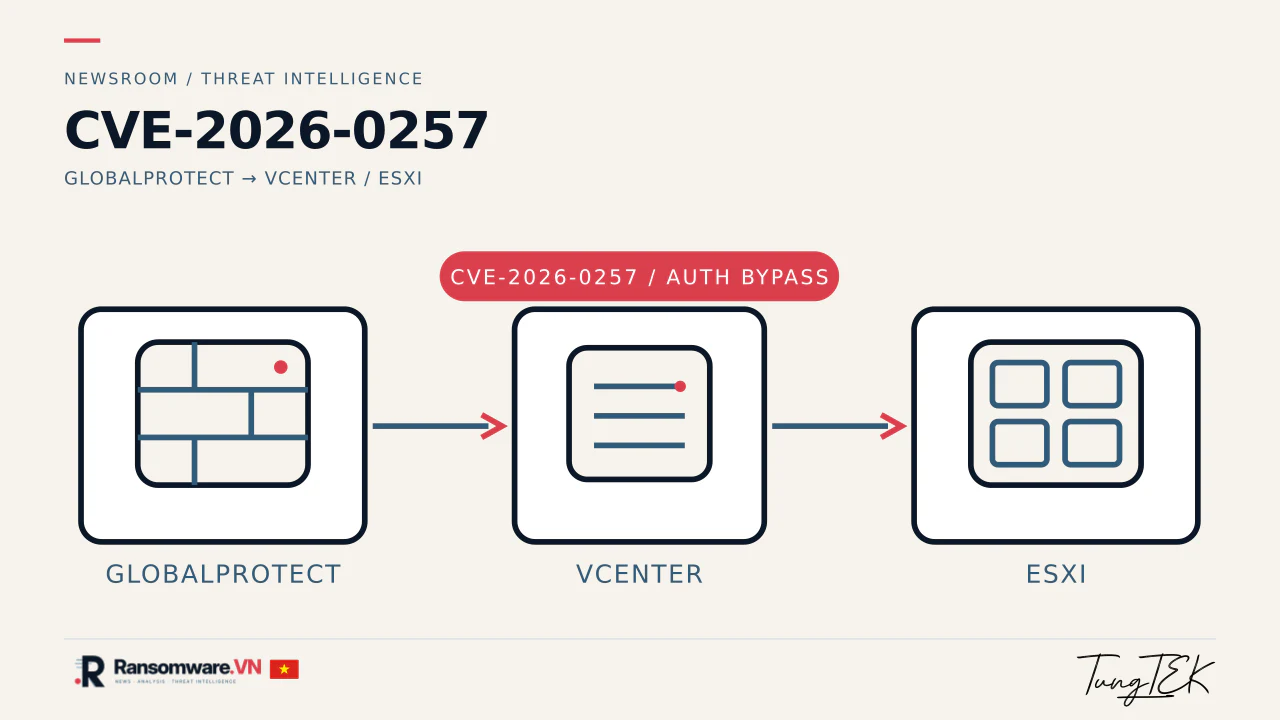
Đã xác minh các công bố từ Unit 42, Palo Alto Networks và Rapid7. Unit 42 nói đã quan sát hoạt động của các toán tử gắn với Qilin và Inc; Settra chỉ được nêu theo thông tin công khai. Chưa có nguồn sơ cấp được rà soát xác nhận tổ chức tại Việt Nam bị ảnh hưởng.
[S1] là cập nhật Unit 42 ngày 20/10; [S2] là cảnh báo sản phẩm; [S3] là phạm vi MDR trước đó của Rapid7. Các mốc quan sát khác nhau không được nhập thành một sự cố duy nhất. Dấu hiệu phơi nhiễm hoặc IOC không tự chứng minh xâm nhập. Ảnh là minh họa biên tập.
Bằng chứng: hai cụm ransomware được Unit 42 quan sát
Trong cập nhật ngày 20/10, Unit 42 cho biết đã tiếp tục thấy nỗ lực khai thác CVE-2026-0257 từ các toán tử mà họ theo dõi là Spikey Scorpius, gắn với Qilin, và Tarnished Scorpius, gắn với Inc. Báo cáo chỉ nhắc Settra theo thông tin công khai, không trình bày như quan sát trực tiếp của Unit 42. [S1]
CVE-2026-0257 là lỗi vượt qua xác thực trong GlobalProtect portal hoặc gateway khi một tổ hợp cấu hình cụ thể được bật. Cảnh báo sản phẩm đánh dấu lỗ hổng đang bị khai thác và yêu cầu áp dụng bản vá hoặc biện pháp giảm thiểu phù hợp. [S2]
Bằng chứng: điều kiện cấu hình quyết định mức phơi nhiễm
Theo Palo Alto Networks, ảnh hưởng phụ thuộc vào việc bật authentication override cookie cùng cấu hình certificate liên quan. Panorama và Cloud NGFW không nằm trong phạm vi ảnh hưởng được công bố. [S2]
Đội vận hành cần đối chiếu đúng phiên bản, cấu hình và hướng dẫn của nhà cung cấp. Không nên suy ra mọi cổng GlobalProtect công khai đều có thể bị khai thác theo cùng cách.
Bằng chứng: chuỗi hậu khai thác có thể chạm tới ESXi
Unit 42 mô tả các phiên VPN thành công có thể được tiếp nối bằng trinh sát nội bộ, công cụ RMM, RDP hoặc SMB, thu thập credential, exfiltration và triển khai ransomware. Trong một ca điều tra, tác nhân chuyển hướng tới vCenter, thay đổi kiểm soát thực thi trên ESXi và truy cập VMDK của domain controller; báo cáo cũng nêu việc nối chuỗi với CVE-2023-27532 trên Veeam. [S1]
Đây là chuỗi quan sát trong phạm vi ứng phó sự cố của Unit 42, không phải khẳng định rằng mọi tổ chức phơi nhiễm CVE-2026-0257 đều đã trải qua toàn bộ chuỗi.
Bằng chứng lịch sử: phạm vi Rapid7 tháng 5
Rapid7 trước đó ghi nhận forged cookies và phiên VPN thành công trong hai trên mười khách hàng MDR bị ảnh hưởng mà họ xem xét; tại thời điểm và phạm vi đó, họ chưa thấy bằng chứng di chuyển ngang. [S3]
Quan sát này không phủ định cập nhật ransomware muộn hơn. Nó cho thấy báo cáo kỹ thuật phải luôn gắn với thời điểm, tập khách hàng và dữ liệu mà nguồn thực sự có.
Nhận định kỹ thuật: hành động ưu tiên
- Áp dụng bản vá; nếu chưa thể, dùng biện pháp giảm thiểu được nhà cung cấp nêu cho authentication override và certificate.
- Kiểm tra cấu hình vô tình phơi management interface qua GlobalProtect profile hoặc cổng quản trị không dự kiến.
- Rà soát phiên VPN thành công, thay đổi credential, RMM mới xuất hiện, kết nối RDP hoặc SMB và hoạt động tới vCenter, ESXi hoặc Veeam.
- Bảo toàn log và dựng timeline trước khi gán sự cố cho một ransomware family.
Phạm vi Việt Nam
Chưa có nguồn sơ cấp trong đợt rà soát ngày 21/10 xác nhận một tổ chức Việt Nam bị khai thác hoặc bị ransomware qua CVE này. Không suy đoán nạn nhân từ địa chỉ IP phơi nhiễm hay dấu hiệu quét.
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Đăng bản tin VI/EN từ cập nhật Unit 42 và hai cảnh báo sản phẩm/MDR; tách điều kiện cấu hình, thời điểm quan sát và giới hạn tại Việt Nam. Bổ sung sáu ảnh riêng theo sự kiện.
Chính sách sửa bài