
Phòng chống
Backup 3-2-1-1-0: sao lưu phải đi cùng kiểm tra phục hồi
Hiểu từng thành phần của 3-2-1-1-0 và cách kiểm tra bản sao lưu có sử dụng được khi hệ thống chính gặp sự cố.
Tùng TEKĐã xác minh
Chuẩn bị trước sự cố bằng kiểm soát có thể kiểm tra, kiến thức dễ áp dụng và diễn tập thường xuyên.
Hiểu từng thành phần của 3-2-1-1-0 và cách kiểm tra bản sao lưu có sử dụng được khi hệ thống chính gặp sự cố.
Tùng TEKĐã xác minhRansomware.VN tập hợp kiến thức bảo vệ và chuẩn bị ứng phó sự cố. Các checklist cần được điều chỉnh cho tài sản, nhân sự và khả năng vận hành của từng tổ chức.
Thư viện kiến thức ransomwareGiữ nhiều bản dữ liệu với mức tách biệt phù hợp. Kiểm tra khôi phục định kỳ và ghi lại các lỗi còn tồn tại.
Giảm chức năng không cần thiết và quản lý thay đổi theo tài sản.
Kiểm soát truy cập từ xa theo nhu cầu công việc.
Bảo vệ cả dữ liệu lẫn đường quản trị thiết bị.
Xem hypervisor là thành phần trọng yếu của hệ thống.
Áp dụng MFA cùng quản lý vòng đời tài khoản.
Chuẩn bị vai trò, kênh liên lạc và cách ghi nhận quyết định.
Biến yêu cầu thành các việc có người phụ trách và bằng chứng hoàn thành.
Thực hành quyết định trước khi phải xử lý một sự cố thật.
Giúp mọi người biết dấu hiệu cần báo và báo cho ai.
Bật MFA, vá hệ thống công khai, hạn chế RDP/VPN và kiểm soát tài khoản đặc quyền.
Phân vùng mạng, tách tài khoản Backup và áp dụng quyền tối thiểu.
Áp dụng 3-2-1-1-0, offline hoặc immutable và kiểm thử restore định kỳ.
Hiểu đúng về ransomware
Kiến thức từ No Ransomware cho SMEs: mã hóa, đánh cắp dữ liệu, decryptor, RAID và backup. Đọc dấu hiệu trong ngữ cảnh, tránh các phản ứng làm mất chứng cứ.
No.Ransomware.VNTài liệu hướng dẫn
Checklist từ No Ransomware: kiểm soát kết nối, giữ chứng cứ, đánh giá backup và RFC cho SQL, NAS, RAID, ESXi và Hyper-V trước khi phục hồi.
No.Ransomware.VNTài liệu hướng dẫn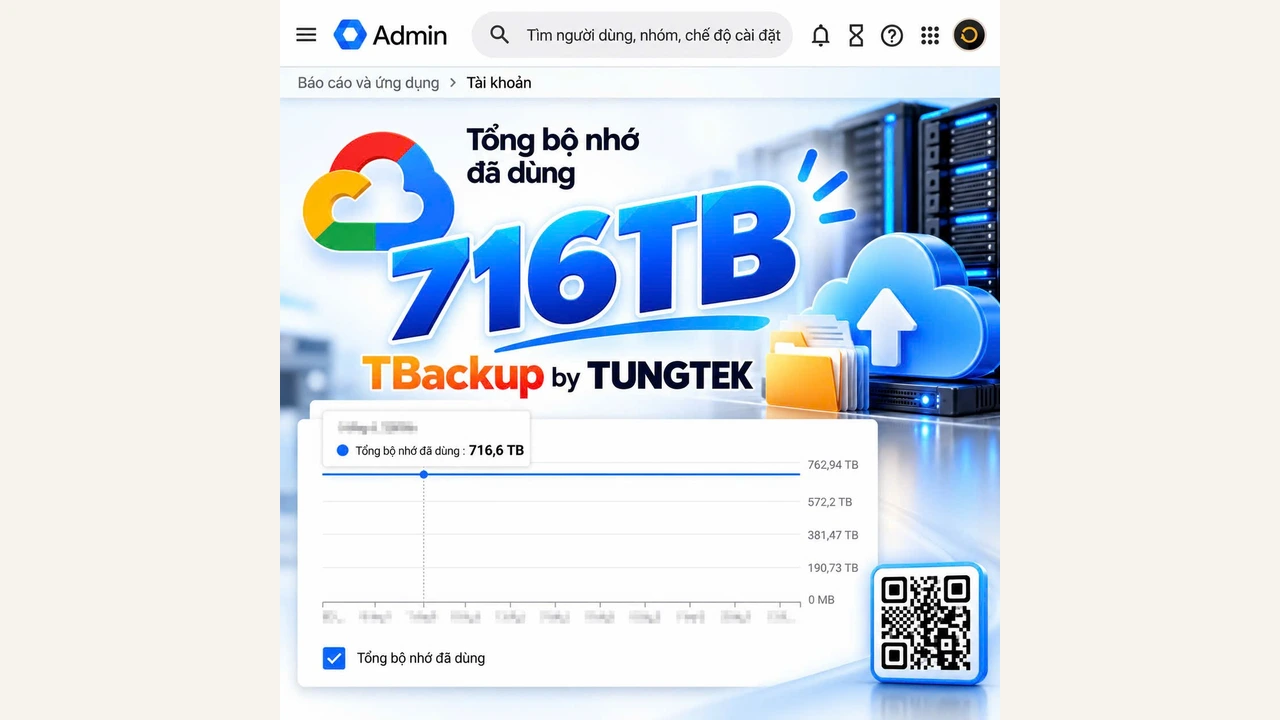
Sao lưu đúng cách cho NAS, Server, máy ảo và SQL: bảo vệ bản sao độc lập, thử khôi phục và cùng chia sẻ tại cộng đồng VIET NAM Backup Day 30.11.
Ransomware.VNĐã xác minhPhạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.