Ransomware 2026: đọc dữ liệu claim và chuẩn bị phục hồi
Giữ phân tích gốc về dữ liệu Cyble, downtime, partial encryption và RFC, đồng thời phân biệt ngày công bố claim với thời điểm xâm nhập hay mã hóa.
Cập nhật: · Giờ Việt Nam (UTC+7)
Nguồn Cyble đã đối chiếu về phạm vi và kỳ báo cáo; không xác minh độc lập từng tổ chức trong tập victim claims. Các nguồn khác được giữ với đúng tên và phạm vi tham chiếu.
Hồ sơ nguồn trước hợp nhất
Tiêu đề gốc: Ransomware tăng tốc: Khi mỗi giờ lại có thêm một tổ chức trở thành nạn nhân
Nguồn: No.Ransomware.VN · Ngày gốc: (nguồn chỉ lưu ngày)
URL gốc: https://no.ransomware.vn/tin-ransomware/ransomware-2026-moi-gio-them-mot-nan-nhan/
Bản gốc được lưu để đối chiếu. Lịch sử cập nhật bên dưới ghi các thay đổi về nguồn, phạm vi và nhận định.
Claim, sự cố và thời điểm là ba dữ liệu khác nhau
Bài gốc dùng cách diễn đạt “mỗi giờ lại có thêm một tổ chức trở thành nạn nhân”. Bản hợp nhất đổi tiêu đề để phản ánh giới hạn dữ liệu: số lượng claim công khai không phải số cuộc xâm nhập được quan sát theo từng giờ.
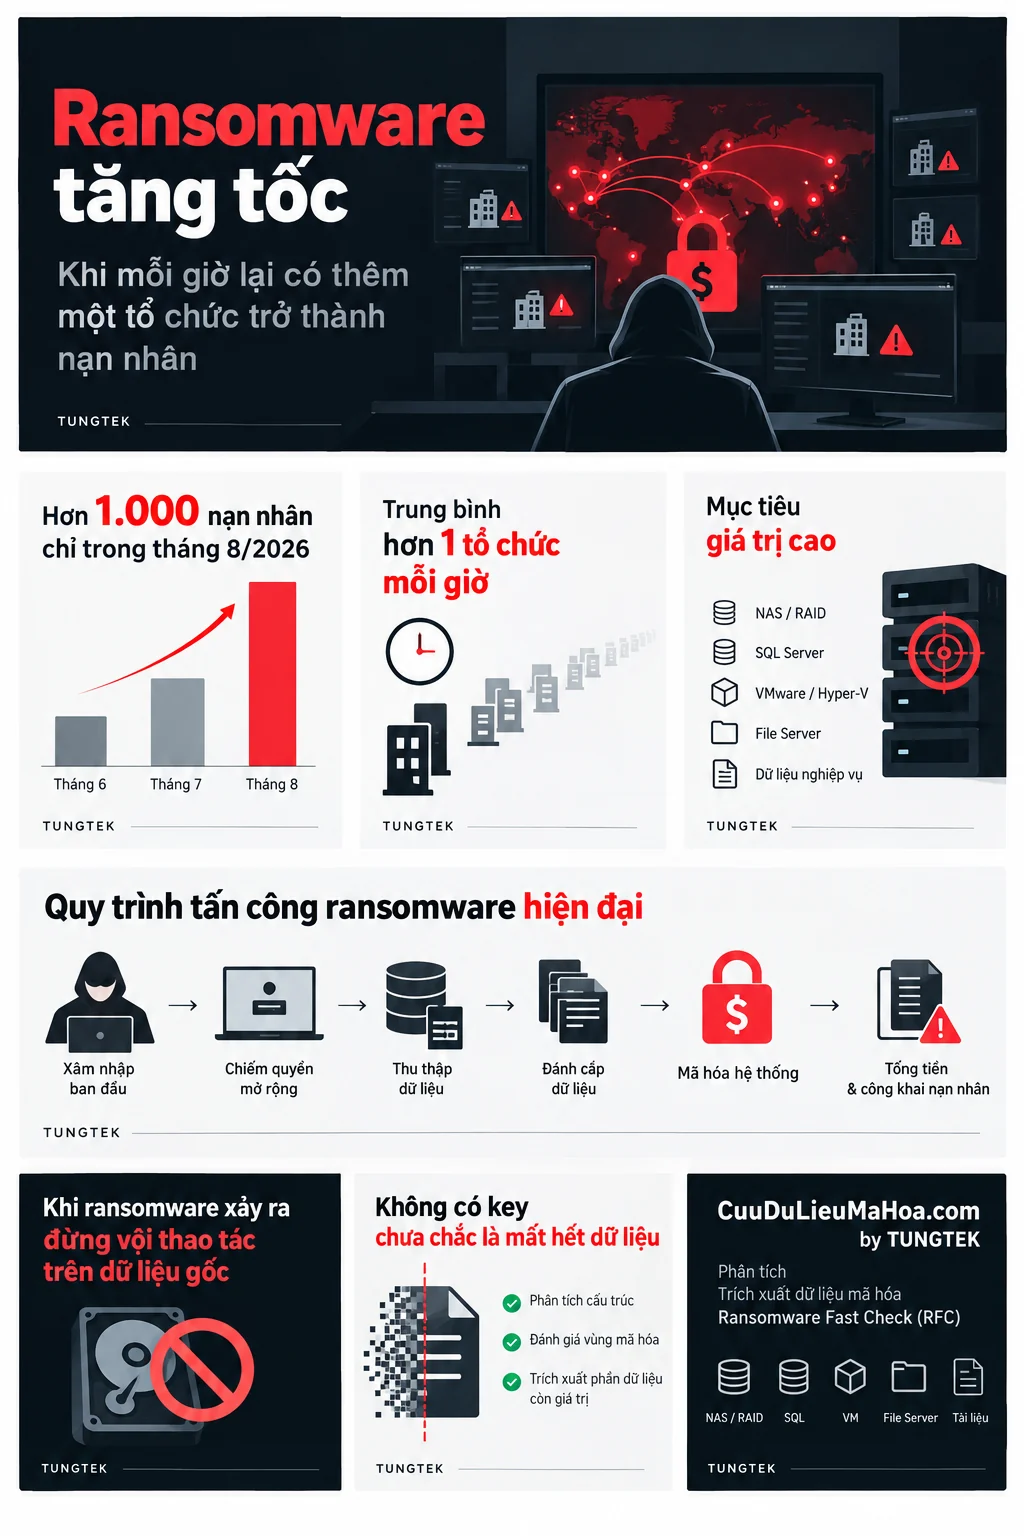
Cyble ghi nhận 1.078 mục hoạt động và 1.034 tổ chức được công khai trong báo cáo tháng 08/2026. Đây là phạm vi theo dõi của nguồn, không phải số liệu toàn cầu đã xác minh hoặc thống kê riêng của Ransomware.VN. Không cộng số leak-site claims với số liệu khảo sát từ một phương pháp khác.
Nguồn báo chí trong bản cũ
Bản cũ dẫn Tuổi Trẻ Online nhưng đường dẫn lưu trong bài là trang chuyên mục, không phải URL bài cụ thể. Ransomware.VN chưa xác nhận độc lập trích dẫn và ngày 30/09/2026 đó; phần này được ghi rõ là tham chiếu của bản cũ, không dùng để chứng minh số liệu.
[Dẫn chiếu trong bản cũ, chưa đối chiếu được URL bài báo cụ thể] Ngày 30/09/2026, Tuổi Trẻ Online đăng bài “Mã độc tống tiền tấn công dồn dập, mỗi giờ thêm một tổ chức ‘dính đòn’”, dẫn dữ liệu từ báo cáo The Ransomware Brief – Aug 2026 của Cyble Research and Intelligence Labs (CRIL).
Theo Cyble, tháng 8/2026 ghi nhận 1.078 vụ tấn công ransomware và 1.034 nạn nhân được công khai, với 88 nhóm hoạt động. So với tháng 7, khối lượng tấn công tăng khoảng 25%; nếu tính từ tháng 6 đến tháng 8, mức tăng đạt khoảng 101%.
Cần hiểu đúng con số “mỗi giờ một tổ chức dính đòn”. Đây là cách quy đổi từ số nạn nhân/vụ việc được ghi nhận và công khai. Thời điểm xâm nhập, thời điểm dữ liệu bị mã hóa và thời điểm tên nạn nhân xuất hiện trên leak-site có thể không trùng nhau.
Ransomware không còn chỉ là “mã hóa file rồi đòi tiền”
Mô hình ransomware hiện đại thường bắt đầu từ tài khoản VPN/RDP bị lộ, mật khẩu bị đánh cắp, thiết bị public-facing chưa vá hoặc một máy trạm đã bị chiếm quyền. Sau khi có foothold, attacker có thể mở rộng quyền kiểm soát, thu thập credential, dò NAS, file server, SQL Server, Hyper-V, VMware và hệ thống backup.
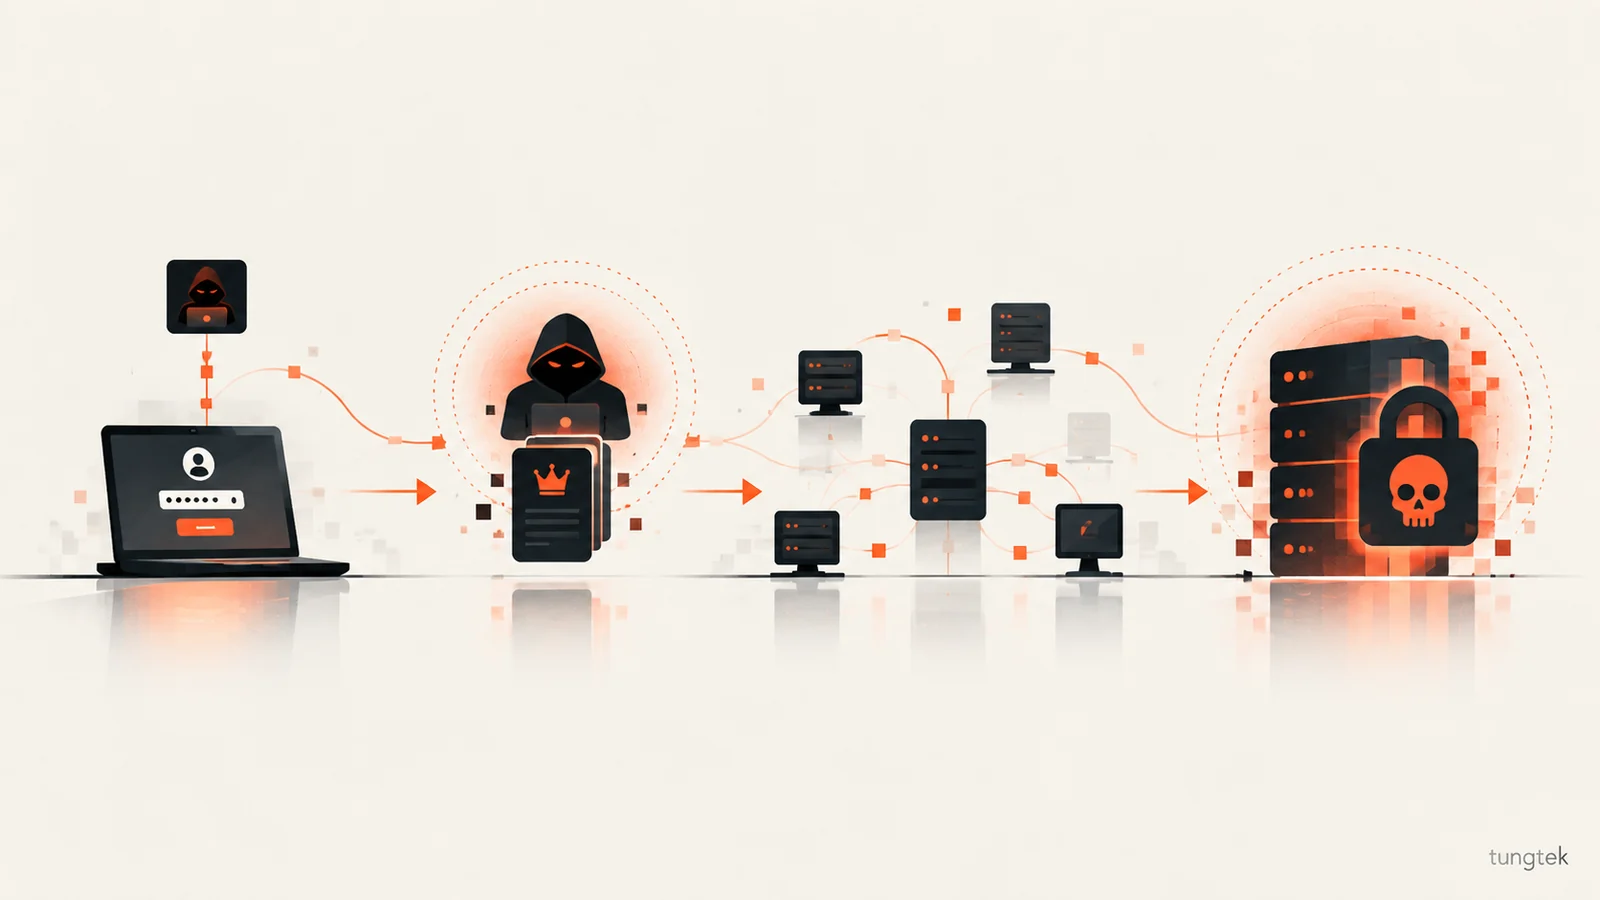
Trong nhiều chiến dịch, dữ liệu được sao chép ra ngoài trước khi bị mã hóa để phục vụ mô hình double extortion. Cyble cũng ghi nhận xu hướng tăng của các hoạt động đánh cắp dữ liệu, tự động hóa victim profiling và kỹ thuật hỗ trợ AI.
Những hệ thống “không thể ngừng hoạt động” trở thành mục tiêu giá trị cao
Sản xuất và dịch vụ chuyên môn nằm trong nhóm ngành bị ảnh hưởng mạnh trong dữ liệu tháng 8 của Cyble. Từ góc độ vận hành, điều này dễ hiểu: một máy trạm hỏng gây gián đoạn cục bộ, nhưng SQL Server, NAS, datastore hoặc hệ thống ảo hóa bị khóa có thể khiến cả doanh nghiệp dừng hoạt động.
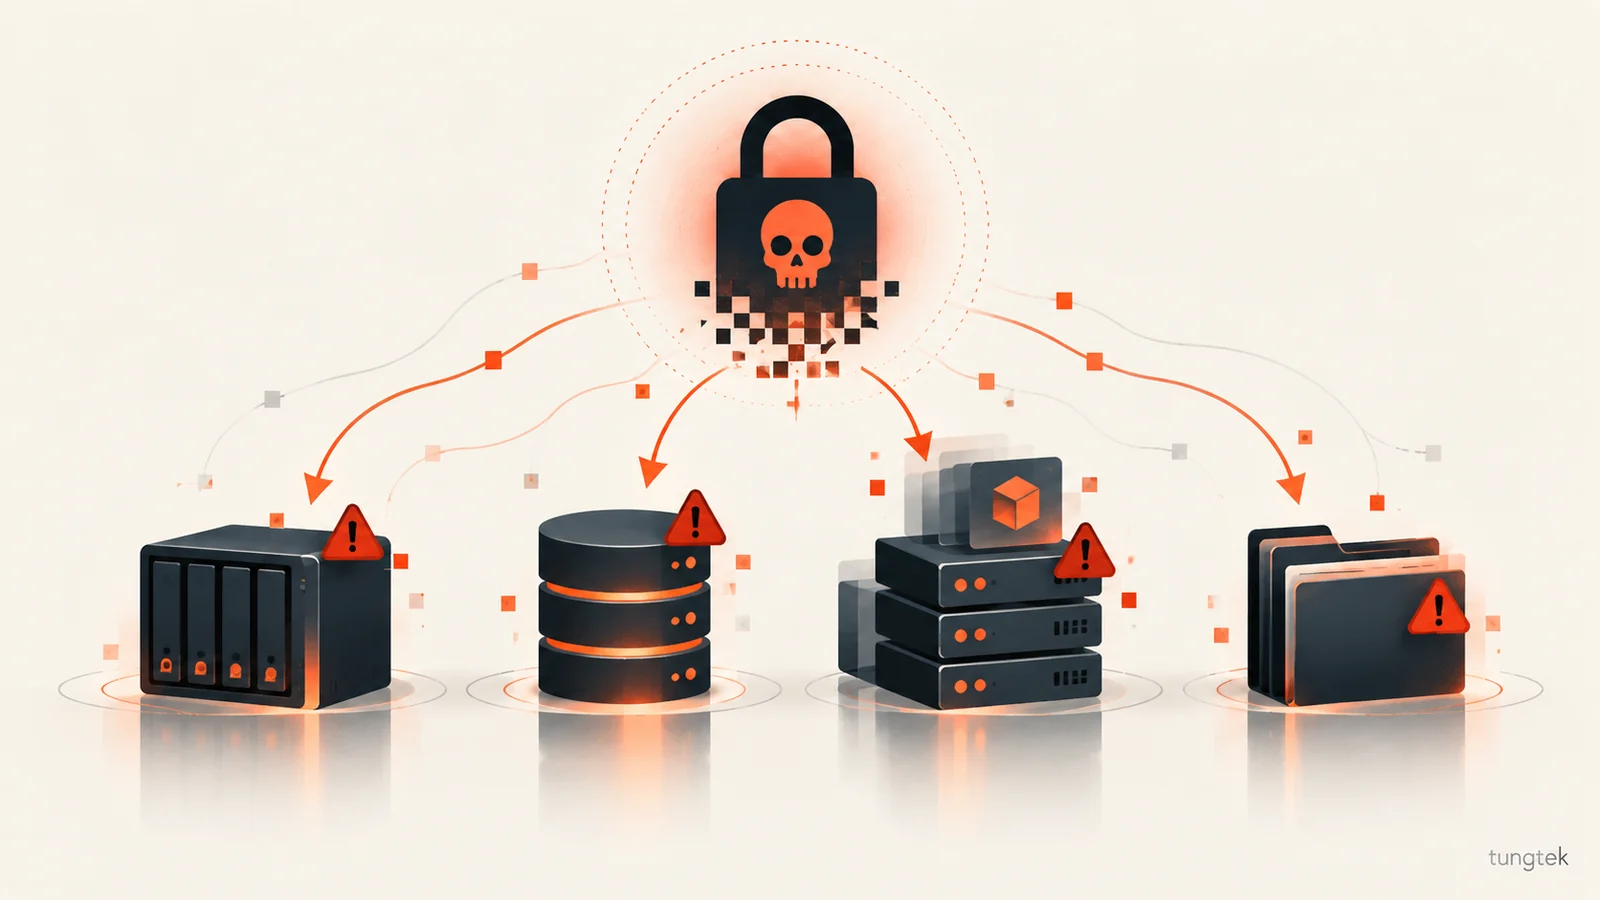
Check Point Research ghi nhận 2.139 nạn nhân trên các data leak site trong Q2/2026, gần như đi ngang so với Q1 nhưng tăng 33% so với cùng kỳ năm trước. Sophos cho biết trong khảo sát 2.158 tổ chức tại 17 quốc gia, 56% các vụ ransomware trong mẫu khảo sát đã thành công trong việc mã hóa dữ liệu và chi phí khôi phục trung bình đạt 1,7 triệu USD, chưa tính tiền chuộc.
Khi ransomware xảy ra, “còn file” chưa đồng nghĩa “còn dữ liệu”
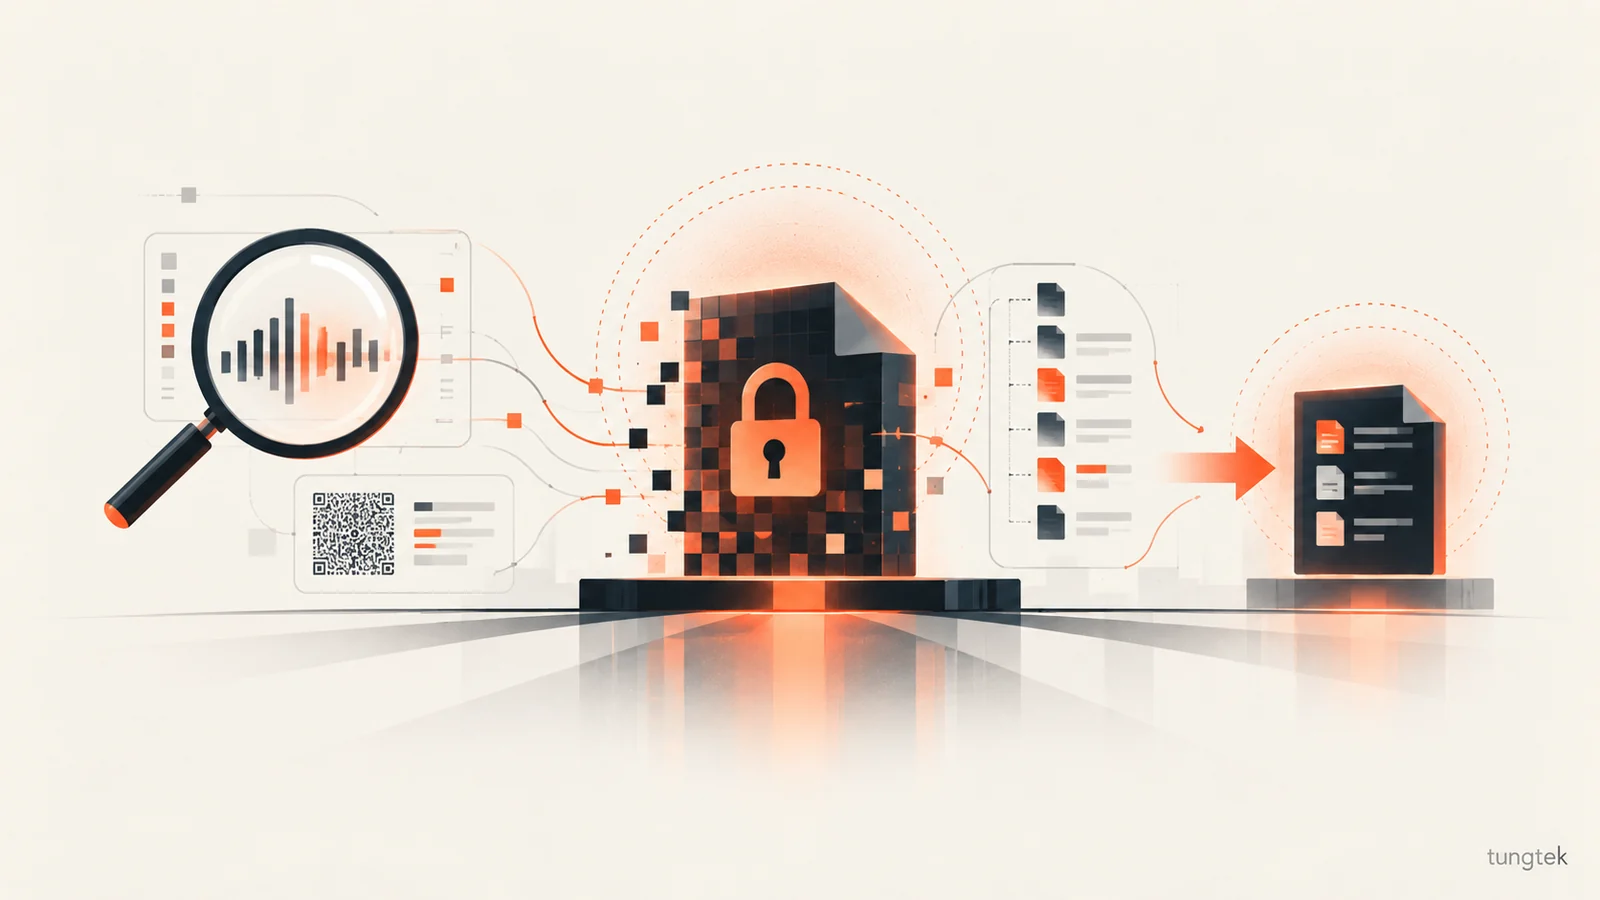
Một file MDF, VHDX, VMDK, XLSX, PDF hoặc archive có thể vẫn còn nguyên dung lượng nhưng cấu trúc bên trong đã bị thay đổi. Ngược lại, một file bị mã hóa một phần chưa chắc đã mất toàn bộ giá trị.
Tùy cơ chế ransomware, cấu trúc file và cách dữ liệu được ghi, phần nội dung chưa bị tác động vẫn có thể tồn tại. Với database, máy ảo và định dạng có cấu trúc phức tạp, vùng dữ liệu còn sử dụng được có thể nằm xen kẽ vùng đã bị thay đổi.
Cần nhìn sâu hơn vào binary structure, entropy, header, page/block structure, vùng mã hóa, mức độ overwrite và trạng thái thiết bị lưu trữ gốc.
Đừng vội thao tác trên dữ liệu gốc
Một trong những sai lầm nguy hiểm nhất sau ransomware là tiếp tục thử nghiệm trực tiếp trên ổ đĩa hoặc dữ liệu gốc. Format volume, rebuild RAID, tạo VM mới trên datastore cũ, copy dữ liệu mới vào NAS hoặc sửa trực tiếp database đều có thể làm mất thêm vùng dữ liệu còn khả năng phục hồi.
RFC — Ransomware Fast Check trước khi quyết định phương án phục hồi
Tại CuuDuLieuMaHoa.com by TUNGTEK, RFC được sử dụng như bước đánh giá nhanh cho các trường hợp doanh nghiệp cần biết tình trạng thực tế của dữ liệu sau ransomware.
RFC không chỉ nhằm đặt tên ransomware. Mục tiêu quan trọng hơn là trả lời câu hỏi:
Mẫu dữ liệu đại diện có thể được kiểm tra cấu trúc, entropy, pattern mã hóa, vùng bị thay đổi và phần dữ liệu còn nguyên. Cách tiếp cận này đặc biệt có ý nghĩa với SQL Server MDF/LDF, NAS/RAID, Hyper-V VHDX, VMware VMDK/datastore, file server và dữ liệu nghiệp vụ.
Không có key chưa chắc đồng nghĩa không còn dữ liệu
Nếu tồn tại decryptor đáng tin cậy hoặc khóa phục hồi hợp lệ, đó là một hướng cần ưu tiên kiểm tra. Nhưng khi không có key, bài toán chưa nhất thiết kết thúc.
Một hướng khác là trích xuất phần dữ liệu còn giá trị từ chính file hoặc thiết bị đã bị tác động, thay vì chỉ chờ một công cụ có thể “mở khóa toàn bộ”.
Đây cũng là lý do TUNGTEK sử dụng thuật ngữ trích xuất dữ liệu mã hóa: mục tiêu cuối cùng là lấy lại tối đa dữ liệu thực sự còn sử dụng được mà vẫn bảo toàn nguồn dữ liệu gốc.
Một giờ downtime có thể đắt hơn rất nhiều so với chi phí phòng thủ
Doanh nghiệp không nên chỉ đặt câu hỏi “mình có bị tấn công hay không”, mà nên chuẩn bị cho câu hỏi thực tế hơn: nếu hệ thống bị mã hóa tối nay, ngày mai doanh nghiệp có thể phục hồi từ đâu?
MFA, vá dịch vụ public-facing, phân vùng mạng, bảo vệ tài khoản đặc quyền, backup độc lập và kiểm tra khả năng restore vẫn là các nền tảng cần thiết. Nhưng incident response chỉ hoàn chỉnh khi doanh nghiệp cũng chuẩn bị cho tình huống xấu nhất: ransomware đã vượt qua phòng thủ và dữ liệu quan trọng thực sự bị tác động.
Nguồn tham khảo
- Tuổi Trẻ Online, 30/09/2026 — “Mã độc tống tiền tấn công dồn dập, mỗi giờ thêm một tổ chức ‘dính đòn’”.
- Cyble Research & Intelligence Labs — The Ransomware Brief, Aug 2026.
- Check Point Research — The State of Ransomware, Q2 2026.
- Sophos — The State of Ransomware 2026.
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Hợp nhất bài gốc; đổi tiêu đề để phân biệt claim với sự cố, ghi rõ giới hạn nguồn Tuổi Trẻ và giữ phân tích partial encryption / RFC.
· Ngày xuất bản bản gốc. Nguồn chỉ lưu ngày, không gán thêm giờ xuất bản.
Chính sách sửa bài