Warlock: đọc chuỗi SharePoint → SYSVOL để ưu tiên điều tra
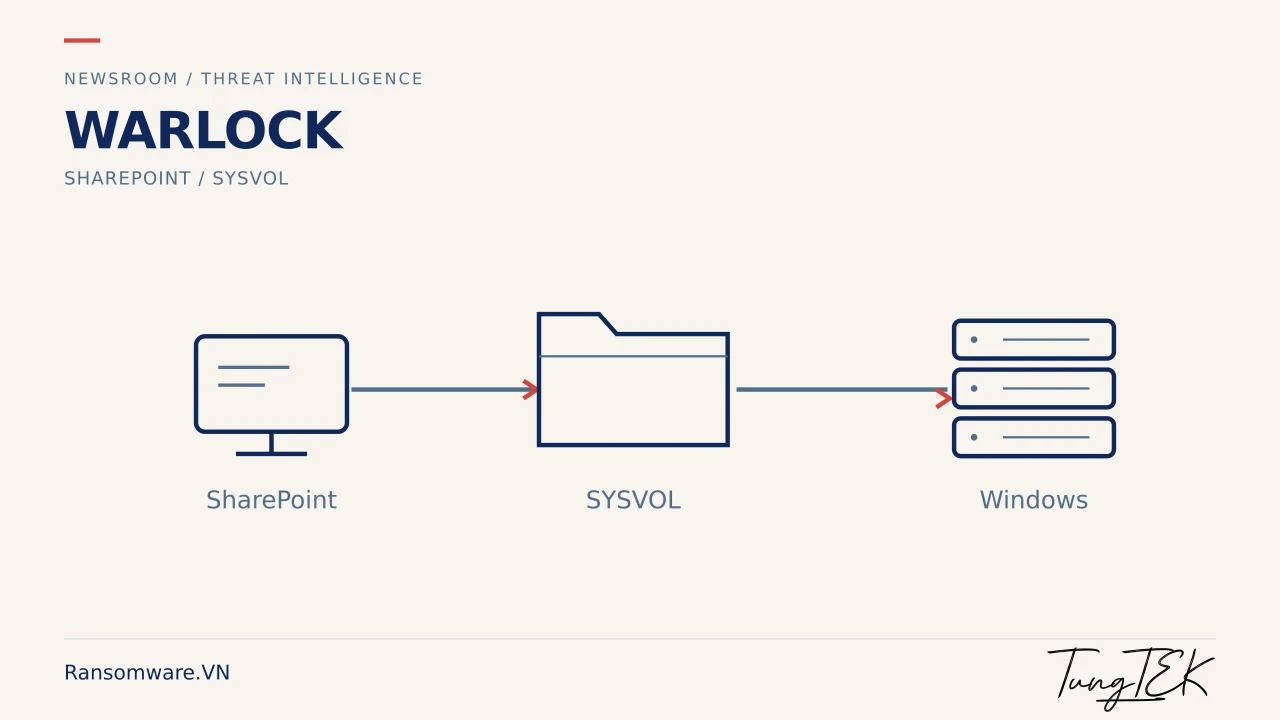
Báo cáo ngày 1/10 của Symantec và Carbon Black nhấn mạnh đường vào SharePoint và phát tán qua SYSVOL. Điều gì đáng kiểm tra trong hạ tầng doanh nghiệp?
Cập nhật: · Giờ Việt Nam (UTC+7)
Đã đối chiếu báo cáo gốc. Các quan sát về Warlock và nhãn Longlegs/Storm-2603 thuộc nhóm nghiên cứu; Ransomware.VN chưa tái hiện độc lập và không gán nhãn cho ca Việt Nam.
Nguồn công bố 01/10/2026; bài này giải thích TTP. Không dùng số tổ chức trong mẫu nghiên cứu làm thống kê toàn cầu hoặc Việt Nam.
Quan sát từ nguồn nghiên cứu
Báo cáo của Symantec và Carbon Black ghi nhận khai thác SharePoint, lạm dụng driver dễ bị tổn thương để vô hiệu hóa bảo vệ và đưa Warlock vào SYSVOL. Nhóm nghiên cứu dùng tên Longlegs, cũng được theo dõi với tên Storm-2603.
Đầu mối điều tra phải có ngữ cảnh
Sự xuất hiện của một công cụ quản trị hay tệp trong SYSVOL chưa chứng minh máy đã nhiễm Warlock. Cần đối chiếu chủ thể tạo thay đổi, nguồn thực thi, quyền sử dụng và timeline trước khi kết luận.
- So sánh thay đổi web application với cấu hình được phê duyệt.
- Rà soát tệp và quyền ghi trong SYSVOL cùng sự kiện thực thi ở máy đích.
- Đối chiếu việc nạp driver, cảnh báo bảo vệ và các phiên truy cập từ xa.
Giới hạn sử dụng
Giữ attribution ở đúng phạm vi báo cáo nguồn. Không suy ra CVE của một ca cụ thể khi log và phiên bản chưa đủ; không nhập IOC vào danh sách chặn chỉ vì xuất hiện trong bài nghiên cứu.
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Xuất bản bản tin đầu; phân biệt ngày sự kiện, ngày nguồn và phạm vi xác minh.
Chính sách sửa bài