

Endgame nhắm Gootloader, CastleRAT và StealC: gián đoạn hạ tầng hỗ trợ ransomware
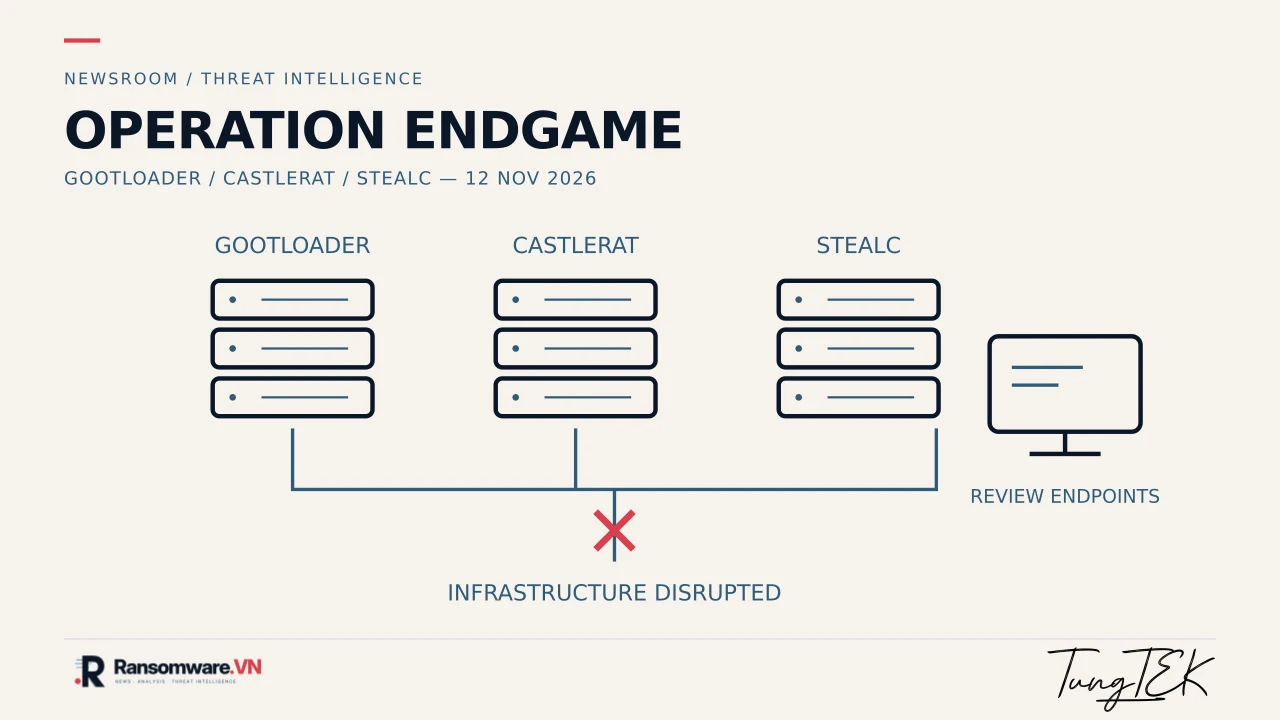
DOJ và Europol công bố hành động ngày 12/11 nhắm hạ tầng phát tán mã độc. Triệt phá máy chủ không đồng nghĩa mọi máy nạn nhân đã sạch.
Cập nhật: · Giờ Việt Nam (UTC+7)
Xác minh phạm vi thông báo của DOJ và Europol, không kiểm chứng độc lập từng máy chủ hoặc máy nạn nhân. Chưa xác nhận ca tại Việt Nam.
Nguồn công bố 12/11/2026; bài xuất bản 13/11 giờ Việt Nam. Không công bố dữ liệu đánh cắp hoặc suy ra số nạn nhân duy nhất.
Hành động mới được công bố
DOJ ngày 12/11 cho biết đã gỡ Gootloader khỏi hơn 100 máy chủ, gồm các website WordPress bị chiếm, và thu giữ domain tại Mỹ. Gootloader cung cấp quyền truy cập có thể được bán cho tác nhân ransomware. Đây là số liệu và mô tả của cơ quan điều tra. [S1]
Không chỉ một mã độc
Europol mô tả đợt Endgame đồng thời nhắm Gootloader, CastleRAT và StealC: loader, công cụ điều khiển từ xa và đánh cắp thông tin có thể hỗ trợ tấn công tiếp theo. Cơ quan cùng đối tác triển khai thông báo cho nạn nhân. Không phải mọi máy nhiễm đều đã bị ransomware mã hóa. [S2]
Điều doanh nghiệp cần lưu ý
Nhận định biên tập: hạ tầng bị ngắt không chứng minh endpoint đã sạch hoặc credential còn an toàn. Khi nhận thông báo hợp lệ, đội IT nên điều tra máy và tài khoản liên quan, bảo toàn log rồi xử lý theo quy trình. Không nhập mật khẩu vào các trang tự nhận hỗ trợ sau chiến dịch.
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Xuất bản VI/EN theo thông báo 12/11; tách hành động triệt phá hạ tầng khỏi kết luận máy nạn nhân đã sạch. Ảnh riêng có logo và chữ ký gốc.
Chính sách sửa bài