The Gentlemen liên tiếp nêu tên Vietnam Airlines và FPT Software trong chưa đầy 18 giờ: Điều gì đang diễn ra?
Hai doanh nghiệp Việt Nam bị nêu tên trên DLS. FPT Software nói không tìm thấy bằng chứng sự cố liên quan. Phân tích nguồn, dấu vết kỹ thuật và kinh nghiệm TEKLab.
Cập nhật: · Giờ Việt Nam (UTC+7)
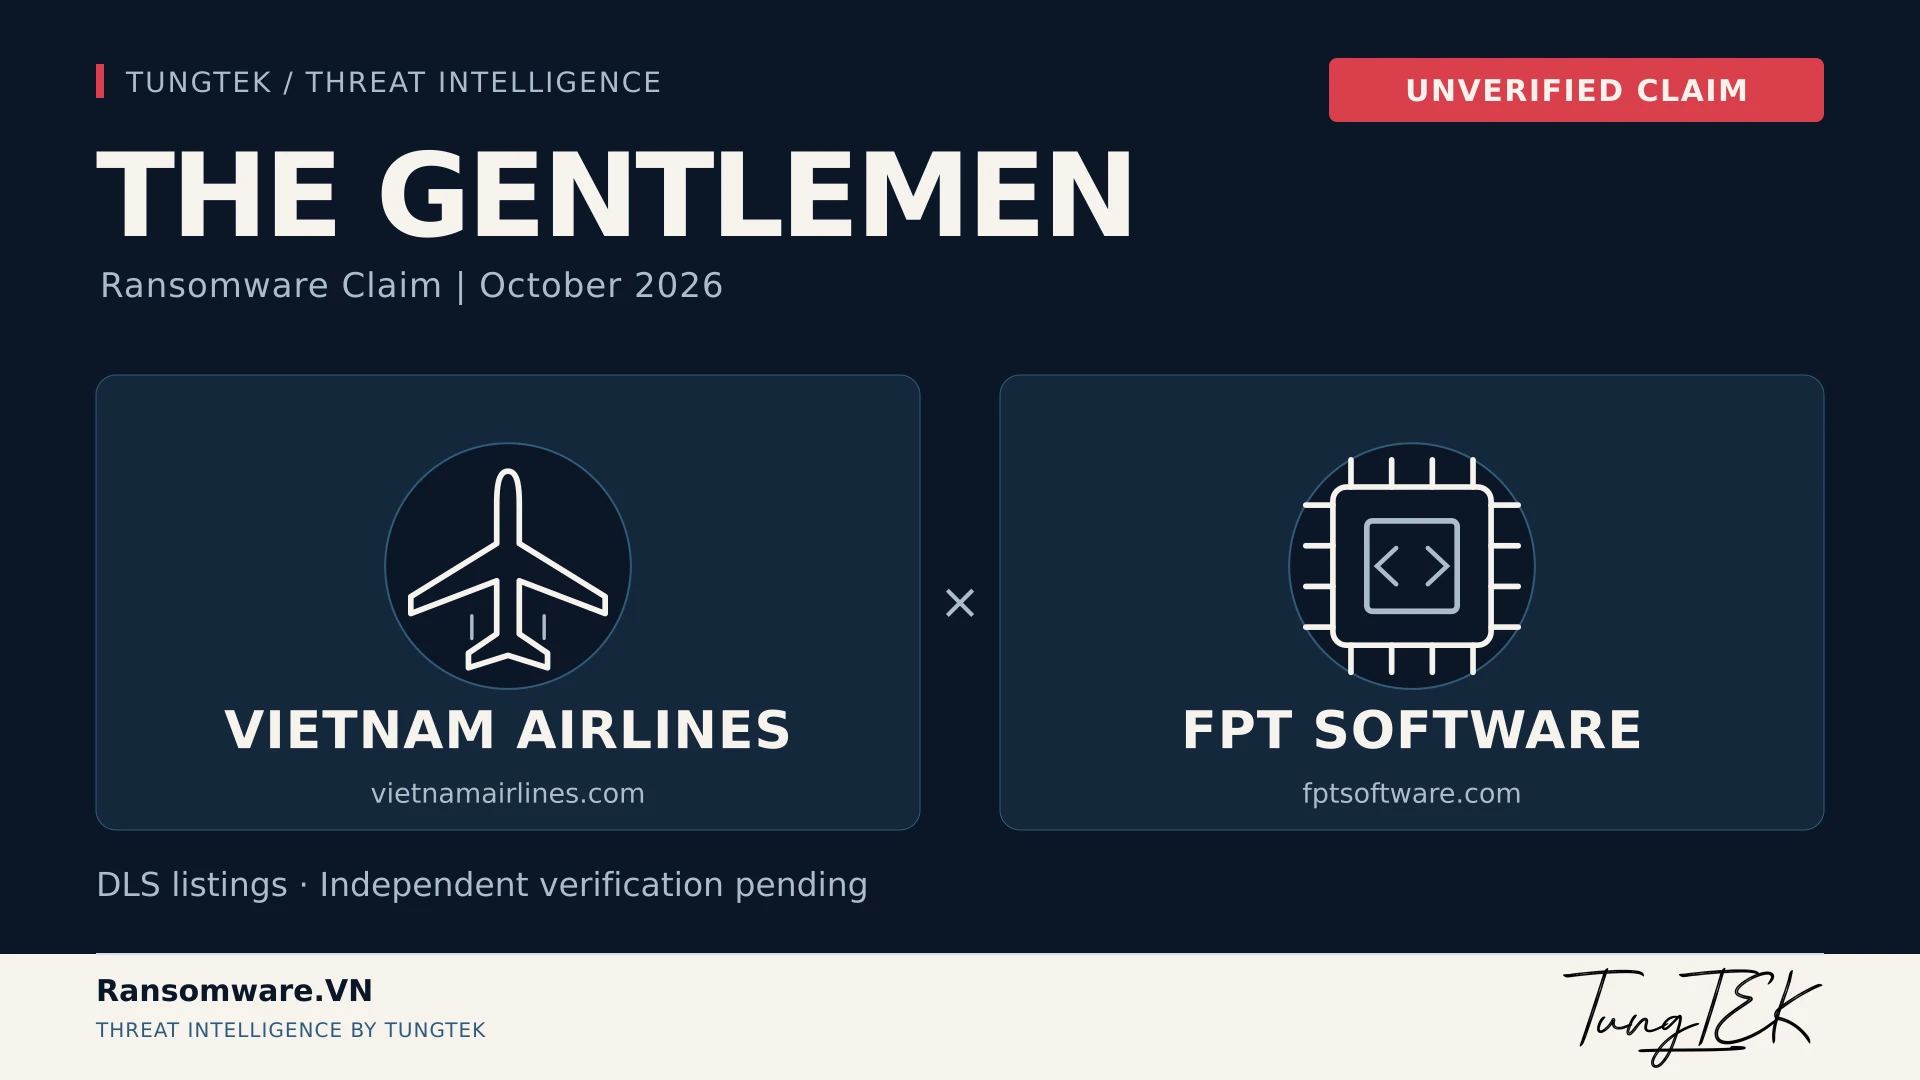
Đã đối chiếu bản ghi DLS, phản hồi chính thức của FPT Software ngày 27/10 và các nghiên cứu sơ cấp. Trạng thái Chưa xác minh độc lập áp dụng cho tuyên bố xâm nhập Vietnam Airlines/FPT Software, không phải cho sự tồn tại của bản ghi. Chưa xác minh mã hóa, dữ liệu bị lấy, gián đoạn hoặc một chiến dịch chung. Rà soát nguồn ngày 28/10/2026, giờ Việt Nam.
Phân tích từ bản ghi 26–27/10/2026; ngày xuất bản là thời điểm thực tế sau kiểm tra. Nội dung có hỗ trợ AI, không hàm ý đã được cá nhân thẩm định. Quan sát nghiên cứu, nhận định phòng thủ và bài học TEKLab được tách phạm vi. Không công bố dữ liệu khách hàng hoặc liên kết hồ sơ nội bộ.
TL;DR — Đọc đúng mức độ xác minh
Vietnam Airlines và FPT Software bị The Gentlemen nêu tên trên các hệ thống theo dõi DLS trong hai ngày 26–27/10/2026. Hai mốc ghi nhận cách nhau gần 18 giờ. Đã đối chiếu việc xuất hiện tên; chưa xác minh độc lập tuyên bố xâm nhập. Bài viết không xác nhận thiệt hại tại hai doanh nghiệp. FPT Software đã có phản hồi chính thức ngày 27/10, được trình bày dưới đây.
Hai bản ghi, cách nhau chưa đầy 18 giờ
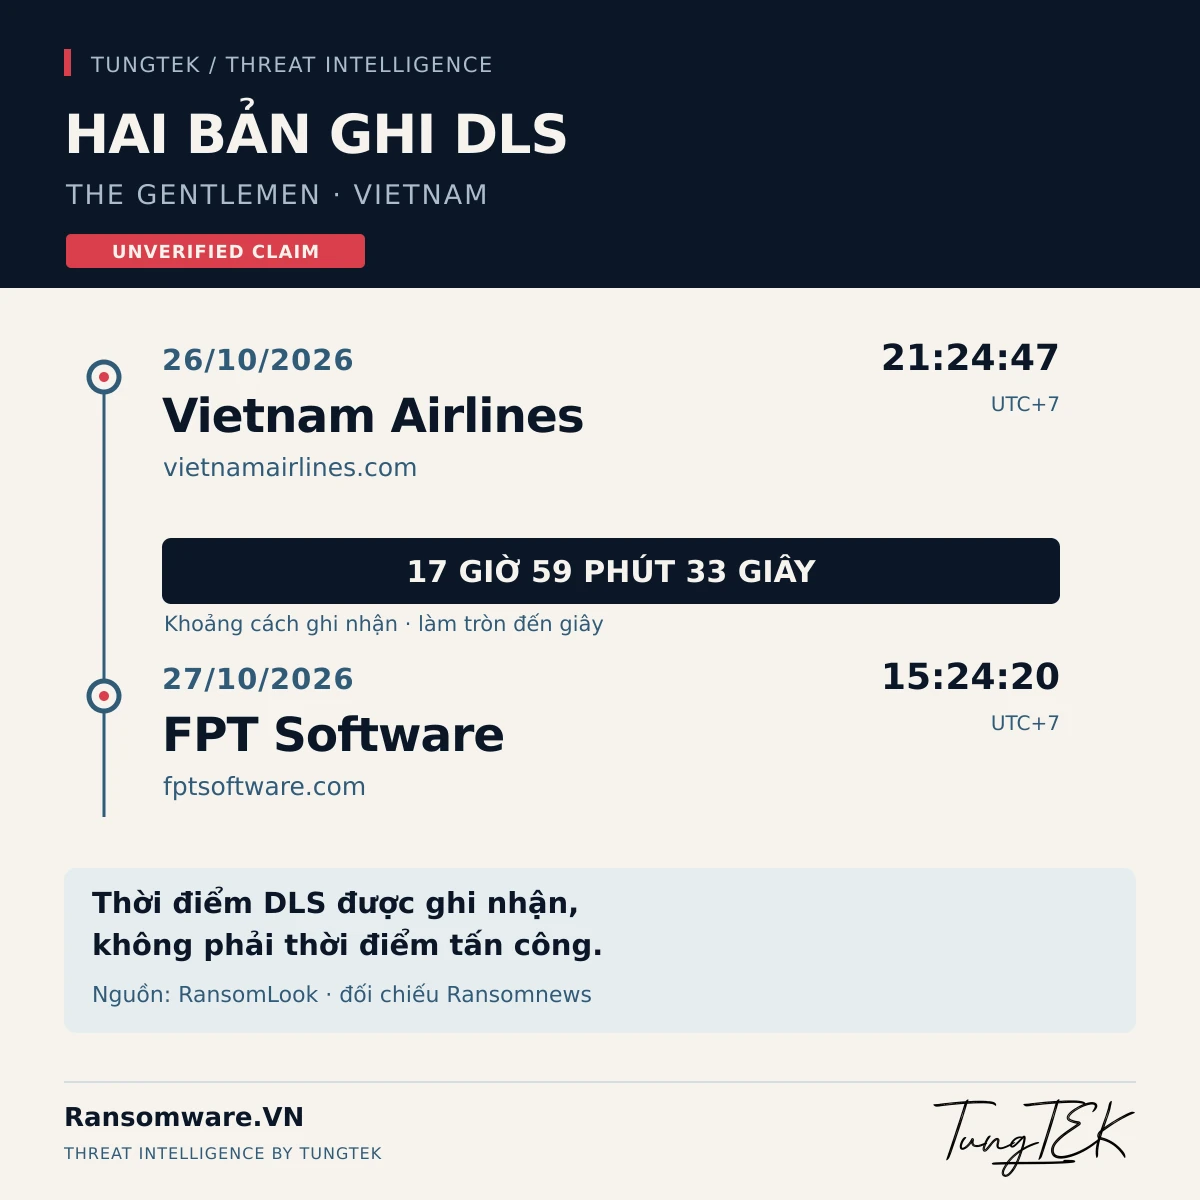
Đáng chú ý trong đợt theo dõi này là hai tên tuổi thuộc hàng không và công nghệ cùng được gắn với The Gentlemen. Theo bản ghi RansomLook, thời gian dưới đây là lần đầu hệ thống quan sát bài đăng. Ransomnews cũng liệt kê hai tên ở các ngày tương ứng.
| Doanh nghiệp | Lần đầu ghi nhận | Trạng thái tuyên bố |
|---|---|---|
| Vietnam Airlines vietnamairlines.com | 26/10/2026 · 21:24:47 | Claimed · Chưa xác minh độc lập |
| FPT Software fptsoftware.com | 27/10/2026 · 15:24:20 | Claimed · Chưa xác minh độc lập |
Khoảng cách từ timestamp gốc là 17 giờ 59 phút 32,594 giây, làm tròn thành 17 giờ 59 phút 33 giây. Việc đăng gần nhau có thể phản ánh lịch công bố hoặc chu kỳ thu thập của tracker. Không thể suy ra hai hệ thống bị tấn công đồng thời, cùng đường xâm nhập hay cùng affiliate.
Điều đã xác minh / Điều chưa xác minh
Mức tin cậy phải gắn với từng phát biểu. Claimed là một bên đưa ra tuyên bố. Corroborated là có chứng cứ khác hỗ trợ một phần cụ thể. Confirmed đòi hỏi căn cứ đủ mạnh, chẳng hạn xác nhận của tổ chức về đúng phạm vi hoặc kết quả điều tra đáng tin cậy. Hai tracker cùng sao lại DLS chỉ hỗ trợ sự tồn tại của bài đăng, không xác nhận thiệt hại.
| Câu hỏi | Vietnam Airlines | FPT Software |
|---|---|---|
| Có tên trong bản ghi theo dõi? | Đã đối chiếu | Đã đối chiếu |
| Hệ thống đã bị mã hóa? | Chưa xác minh | Chưa xác minh |
| Dữ liệu nào bị lấy, dung lượng bao nhiêu? | Chưa xác minh | Chưa xác minh |
| Gián đoạn hoạt động hoặc ảnh hưởng khách hàng? | Chưa xác minh | FPT nói hoạt động bình thường; xem phản hồi bên dưới. |
| Cùng một chiến dịch? | Chưa có căn cứ để kết luận | |
Đối chiếu ngày 28/10/2026: FPT Software đã công bố phản hồi chính thức. Với Vietnam Airlines, chưa tìm thấy thông cáo liên quan trong phạm vi tìm kiếm tên miền chính thức; phòng tin tải động chưa được công cụ đọc đầy đủ. Không diễn giải giới hạn này thành khẳng định tuyệt đối doanh nghiệp chưa lên tiếng.
Hai doanh nghiệp: hồ sơ giới thiệu chưa phải chứng cứ rò rỉ
Vietnam Airlines
Mục mang tên Vietnam Airlines trong trang nhóm của RansomLook chủ yếu chứa thông tin giới thiệu doanh nghiệp. Tên miền và mô tả công khai không chứng minh người đăng có quyền truy cập mạng nội bộ. Bài chưa kiểm chứng được ảnh DLS có đồng hồ đếm ngược được nhắc trong tài liệu đầu vào, nên không dùng ảnh đó làm bằng chứng.
Trong tống tiền, một đồng hồ đếm ngược có thể tạo áp lực ra quyết định, khiến đội xử lý phải chạy theo nhịp do đối tượng đặt ra. Nó không chứng minh dữ liệu thực sự nằm trong tay đối tượng, cũng không bảo đảm dữ liệu sẽ được công bố khi hết giờ. Không ghép tuyên bố mới với các sự cố lịch sử chỉ vì cùng tên doanh nghiệp.
FPT Software — Đã có phản hồi chính thức
Thông cáo ngày 27/10/2026 cho biết FPT Software không tìm thấy bằng chứng sự cố liên quan cáo buộc sau điều tra và hoạt động vẫn bình thường. Đây là kết luận do doanh nghiệp công bố; Ransomware.VN chưa kiểm tra hệ thống gốc.
Bản ghi tiếp theo nêu FPT Software và tên miền fptsoftware.com. Nội dung giới thiệu, quy mô hay thành tích kinh doanh do bên đăng đưa lên không phải chứng cứ xâm nhập. Bài không sử dụng các con số nhân sự hoặc doanh thu từ DLS, không suy đoán source code, dữ liệu khách hàng hay tài khoản quản trị đã bị lấy.
Với doanh nghiệp công nghệ, câu hỏi phòng thủ hợp lý là quyền truy cập giữa nhà cung cấp và khách hàng được phân tách ra sao. Check Point ngày 13/05/2026 mô tả một trường hợp ở nước ngoài mà dữ liệu từ tổ chức này được dùng để tiếp cận tổ chức khác. Đây là bối cảnh rủi ro chuỗi cung ứng, không phải kết luận về FPT hoặc khách hàng của FPT.
The Gentlemen: nhà vận hành, affiliate và mã độc
MITRE ATT&CK G1058, cập nhật 30/09/2026, liên kết The Gentlemen với tên theo dõi Storm-2697 và GOLD SHERWOOD. Hồ sơ ghi nhóm xuất hiện khoảng giữa năm 2025 và mở mô hình Ransomware-as-a-Service cho affiliate vào tháng 9/2025. S9051 là hồ sơ phần mềm, tách với hồ sơ nhóm vận hành.
Trong RaaS, bên phát triển cung cấp locker và hạ tầng; affiliate tổ chức xâm nhập theo quyền truy cập và công cụ họ có. Vì vậy, tên nhóm trên DLS không đủ xác định cá nhân triển khai hoặc một playbook duy nhất. Double extortion kết hợp sức ép từ dữ liệu bị khóa với đe dọa công bố dữ liệu; từng tác động vẫn cần chứng cứ riêng.
Sophos, 01/09/2026, phân tích 15 sự cố và ghi nhận tài khoản VPN bị lạm dụng, di chuyển nội bộ, can thiệp bảo vệ và backup. Một số giả thuyết khai thác thiết bị biên chưa thể xác nhận từ telemetry. Trend Micro, 09/09/2025, mô tả GPO và WinSCP trong một chiến dịch khác, nhưng đường vào ban đầu của ca đó vẫn chưa rõ.
Đối với quản trị viên, giá trị của các nghiên cứu này nằm ở việc chọn nơi cần kiểm tra: tài khoản đặc quyền, quản trị từ xa, log truy cập, luồng truyền dữ liệu và thay đổi backup. Không biến danh sách hành vi thành kết luận rằng chúng đã xuất hiện tại hai doanh nghiệp trong tiêu đề.
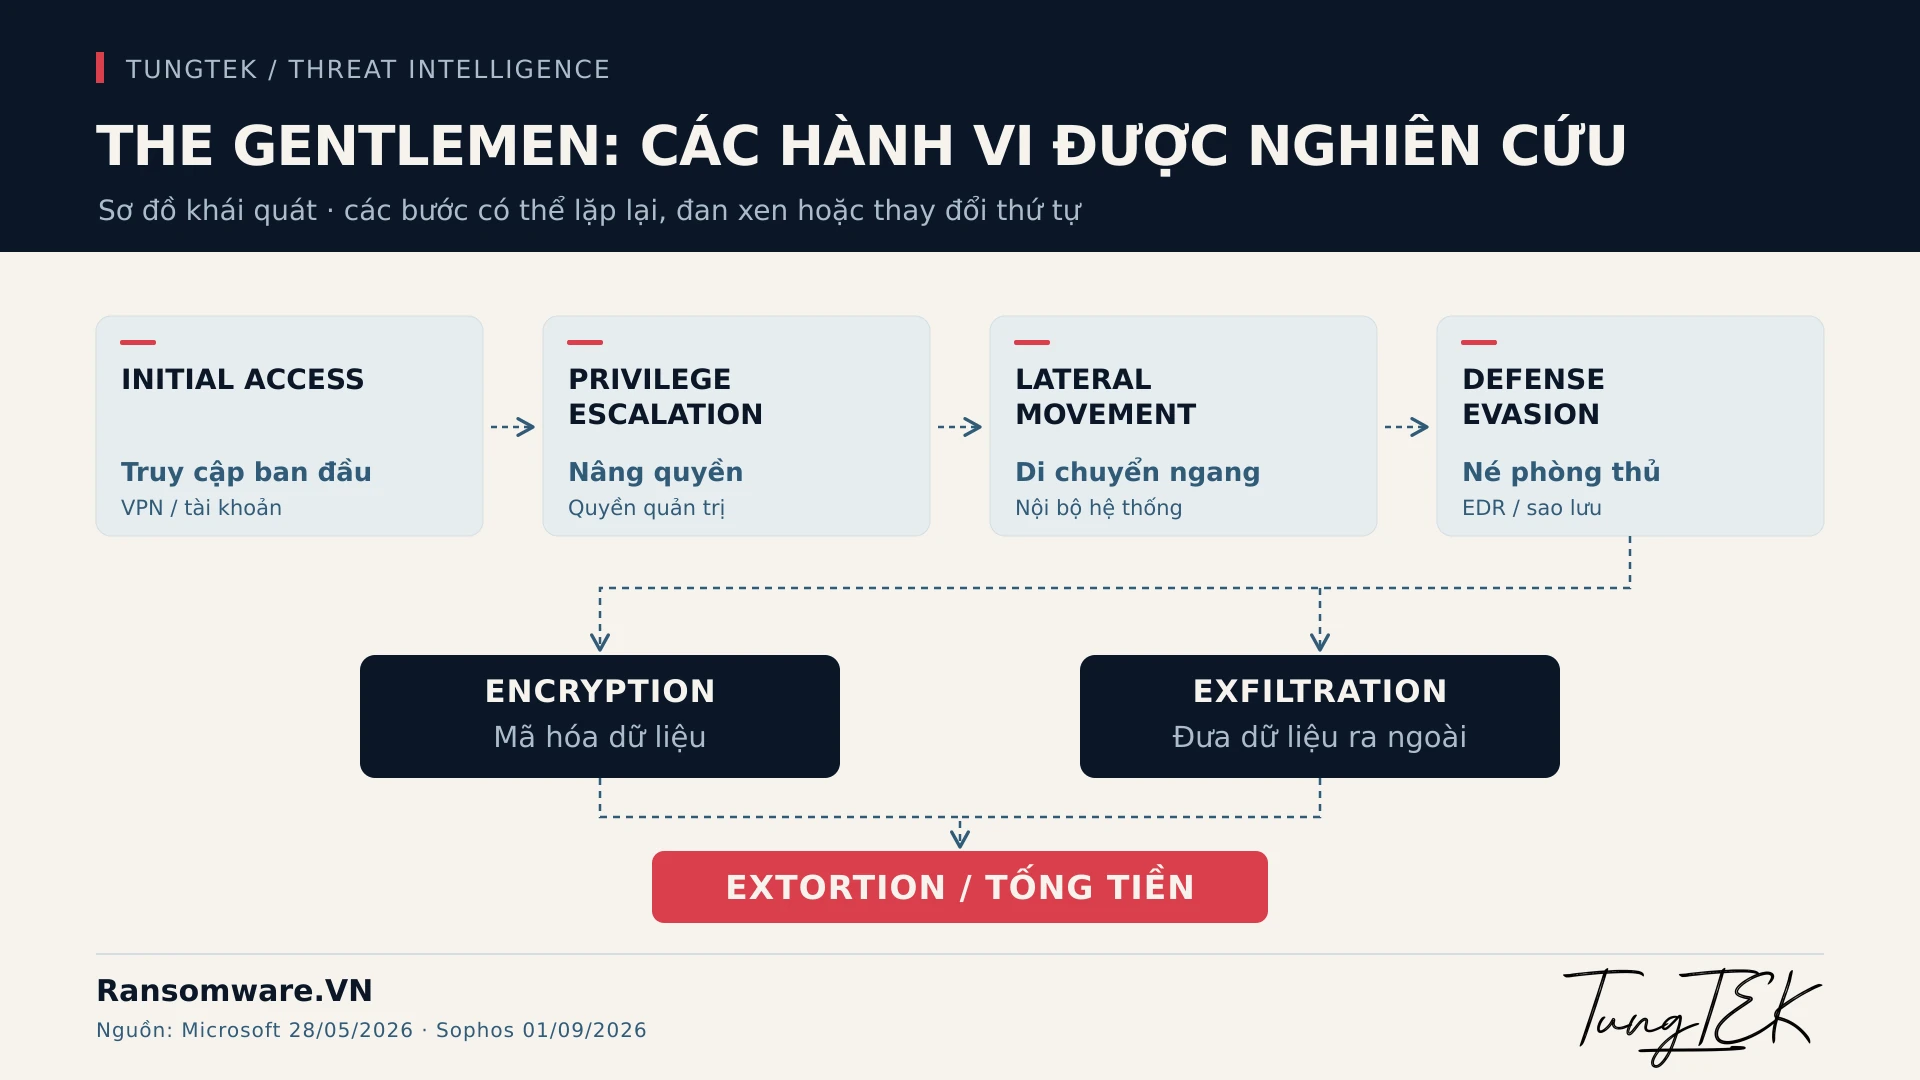
Cơ chế mã hóa và giới hạn của nhận diện
Microsoft ngày 28/05/2026 phân tích một mẫu Windows viết bằng Go, làm rối bằng Garble, dùng XChaCha20 và khóa Curve25519 tạm thời theo từng file. Mẫu có partial encryption đối với file lớn. Check Point ngày 20/04/2026 mô tả locker Go cho Windows/Linux/NAS/BSD, nhưng locker ESXi viết bằng C.
Không nên suy từ một mẫu Windows sang mọi biến thể. Partial encryption có thể làm file mất khả năng sử dụng dù một phần byte còn nguyên. Với cơ sở dữ liệu hoặc đĩa ảo, vị trí vùng bị thay đổi và cấu trúc tham chiếu quan trọng hơn việc đếm tỷ lệ byte chưa bị đụng tới. Tốc độ mã hóa cao không tự chứng minh thuật toán yếu hay có thể giải mã miễn phí.
Cần phân biệt giải mã bằng khóa hoặc công cụ phù hợp với phục hồi từ backup, bản sao, cấu trúc lưu trữ còn lại. Dữ liệu bị mã hóa, bị xóa, bị ghi đè và bị đánh cắp là bốn vấn đề khác nhau; một hệ thống có thể gặp nhiều vấn đề cùng lúc. Lấy lại khả năng đọc file không giải quyết hậu quả của việc dữ liệu đã bị sao chép ra ngoài.
Đầu mối điều tra có nguồn
Các dấu hiệu sau đến từ nghiên cứu công khai, chưa được xác nhận ở Vietnam Airlines hoặc FPT Software. Chúng gồm tên tệp và hành vi; công cụ quản trị hợp lệ không phải IOC kết luận độc lập.
| Đầu mối | Nguồn / ngày | Cách đọc khi điều tra |
|---|---|---|
README-GENTLEMEN.txt | Microsoft · 28/05/2026 | Giữ bản gốc, metadata và SHA-256; tên note chưa đủ quy kết. |
Run Keys GupdateS/GupdateU; task UpdateSystem/UpdateUser | MITRE S9051 · cập nhật 30/09/2026 | Đối chiếu đường dẫn thực thi, tài khoản tạo và thời gian. |
| PsExec, WMI, WinRM, SMB và dịch vụ bất thường | Microsoft · 28/05/2026 | So với hoạt động quản trị đã phê duyệt và log máy đích. |
| Can thiệp Defender, Shadow Copies; dừng backup, xóa log | Sophos · 01/09/2026; Microsoft | Nối bằng chứng endpoint, danh tính, mạng và kho sao lưu. |
| ESXi: thay đổi khởi động, dừng VM, dấu vết datastore | Check Point · 20/04/2026 | Phân biệt với bảo trì hợp lệ; bảo toàn log host và đĩa ảo. |
Góc nhìn TEKLab: phương án cứu dữ liệu bắt đầu từ hiện trạng
Hai tình huống nội bộ do TUNGTEK cung cấp được dùng ở mức bài học đã ẩn danh. Không công bố mã ticket, tên khách hàng, địa chỉ IP, tài khoản, định danh nạn nhân, số tiền hay nội dung thương lượng. Đây không phải hồ sơ độc lập xác nhận hai tuyên bố đang được theo dõi; TUNGTEK không ngụ ý đang ứng cứu cho Vietnam Airlines hoặc FPT Software.
Tình huống A — Sức ép từ thời hạn công bố
Hồ sơ trao đổi nội bộ có ransom note mang tên The Gentlemen và thông điệp thúc ép ra quyết định bằng thời hạn công bố. Những lời khẳng định chỉ đối tượng mới có thể giải mã hoặc bảo đảm phục hồi là tuyên bố của người tống tiền, không phải kết luận kỹ thuật. Phản ứng cần dựa trên kiểm tra backup và dữ liệu, không dựa vào giọng điệu đe dọa.
Bài học thực hành là lập hai luồng công việc: lưu chứng cứ trao đổi có kiểm soát truy cập; đồng thời xác định bản sao độc lập nào còn dùng được. Kiểm tra độ mới, tính toàn vẹn và khả năng chạy ứng dụng trên môi trường sạch. Một câu trả lời trong lịch sử trao đổi không thay thế biên bản nghiệm thu phục hồi.
Tình huống B — Bảo toàn môi trường ESXi
Theo mô tả nội bộ, tình huống còn lại liên quan môi trường VMware ESXi có dấu hiệu được gắn với The Gentlemen. Phần công khai chỉ rút ra nguyên tắc xử lý, không công bố ảnh màn hình khách hàng hay suy diễn attribution từ tên hồ sơ. Chưa có căn cứ trong bài này để nêu decryptor hoạt động hoặc tỷ lệ khôi phục.
Trước khi can thiệp, cần bảo toàn VMDK, các thành phần trong chuỗi snapshot, cấu hình VM, log host và thông tin datastore. Tránh khởi động VM, hợp nhất snapshot hoặc ghi dữ liệu mới khi chưa đánh giá ảnh hưởng. Lập bản sao làm việc, ghi SHA-256 khi phù hợp, lưu người thực hiện và thời gian bàn giao. Mọi thử nghiệm phải có đầu vào giữ nguyên để có thể kiểm tra lại.
“Trong ứng cứu ransomware, nhận diện đúng họ mã độc mới chỉ là điểm khởi đầu. Điều quyết định phương án cứu dữ liệu là trạng thái thực tế của hệ thống, phạm vi mã hóa, cấu trúc dữ liệu còn lại và khả năng bảo toàn chứng cứ. Hai hệ thống cùng bị một họ ransomware ảnh hưởng vẫn có thể có triển vọng phục hồi hoàn toàn khác nhau.”
— TUNGTEK / TEKLab
Việt Nam có đang trở thành mục tiêu?
Hai tên doanh nghiệp xuất hiện gần nhau là tín hiệu cần theo dõi, chưa phải mẫu đủ lớn để kết luận có chiến dịch nhắm riêng Việt Nam. Cần dữ liệu nhiều kỳ, loại bỏ trùng lặp và phân biệt địa chỉ doanh nghiệp với vị trí hệ thống bị ảnh hưởng. Số bài DLS cũng chịu tác động từ lịch đăng và khả năng quan sát của từng tracker.
Cảnh báo của Bộ Công an ngày 02/10/2026 đã đề cập The Gentlemen và biện pháp phòng ngừa, nhưng không xác nhận hai trường hợp này. Những điểm cần theo dõi tiếp là thông cáo doanh nghiệp, cập nhật cơ quan chức năng và kết quả kỹ thuật có nguồn hợp pháp. Không tải dữ liệu bị nghi đánh cắp để tự “kiểm chứng” hoặc phát tán thông tin cá nhân.
Tám ưu tiên cho đội ứng cứu
- Cách ly có kiểm soát. Xác định máy và kết nối nghi vấn, phối hợp người phụ trách vận hành. Tránh thao tác đồng loạt khiến mất dấu vết hoặc gây gián đoạn không cần thiết.
- Bảo toàn chứng cứ. Giữ ransom note, log gốc, mẫu file mã hóa và bản bình thường nếu có. Ghi thời gian, múi giờ, nguồn thu thập, người bàn giao và SHA-256; hạn chế quyền truy cập.
- Kiểm tra danh tính. Rà tài khoản đặc quyền, VPN, MFA, phiên đăng nhập, ứng dụng được cấp quyền và thay đổi nhóm quản trị từ thiết bị an toàn.
- Kiểm tra lớp lưu trữ. Xem ESXi, NAS, file shares và backup repository có dùng chung quyền quản trị hoặc đường truy cập không được giám sát hay không.
- Truy vết hành vi. Dùng EDR/SIEM nối tiến trình, tài khoản và kết nối. Một hash sạch hoặc không trùng danh sách IOC không đủ loại trừ xâm nhập.
- Đánh giá bản sao. Rà snapshot, offline backup và immutable backup; xác định bản nào tồn tại trước sự cố, ai có thể sửa hoặc xóa chúng.
- Thử trên bản sao. Tách môi trường phục hồi; kiểm tra cấu trúc file, cơ sở dữ liệu và ứng dụng. Không chạy công cụ giải mã thử trên dữ liệu gốc.
- Phối hợp báo cáo. Phân công đầu mối kỹ thuật, pháp chế và lãnh đạo; đánh giá nghĩa vụ báo cáo sự cố, dữ liệu cá nhân theo trường hợp. Hướng dẫn trình báo Công an/PA05 và bảo toàn chứng cứ.
Lãnh đạo cần một bảng hiện trạng có người chịu trách nhiệm: hệ thống nào đã được kiểm tra, hệ thống nào chưa, bằng chứng nào đang có và quyết định nào còn chờ. Tách mục tiêu khôi phục dịch vụ khỏi mục tiêu điều tra để hai nhóm phối hợp song song mà vẫn giữ được chứng cứ. Không để áp lực thời gian biến một giả thuyết thành kết luận công khai.
TUNGTEK | Ransomware Recovery & Digital Forensics
TUNGTEK đánh giá khả năng khôi phục dữ liệu trên Windows Server, VMware ESXi, NAS, SQL Server và hệ thống lưu trữ doanh nghiệp dựa trên hiện trạng từng ca. Quy trình RFC — Ransomware Fast Check — xem ransom note, mẫu file, log, backup và cấu trúc còn lại để đề xuất trích xuất, phục hồi hoặc giải mã khi có căn cứ; thông tin khách hàng được bảo mật.
Sự cố dữ liệu bị mã hóa? Liên hệ TUNGTEK để được đánh giá kỹ thuật và phương án ứng cứu phù hợp: CuuDuLieuMaHoa.com · 0963509115. Nội dung này không xác nhận quan hệ dịch vụ với hai doanh nghiệp được nêu tên.
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Xuất bản phân tích tổng hợp VI/EN; đối chiếu timestamp DLS, nguồn kỹ thuật và phản hồi FPT Software ngày 27/10. Các tuyên bố xâm nhập vẫn chưa xác minh độc lập.
Chính sách sửa bài