Chuỗi cập nhật AOMEI Backupper bị can thiệp: vì sao cần rà soát endpoint
Đọc nghiên cứu GTIG/Mandiant 15/10 và METAL 16/10/2026: khắc phục máy chủ phân phối chưa làm sạch endpoint. Chưa xác nhận ransomware.
Cập nhật: · Giờ Việt Nam (UTC+7)
Nhãn Đã xác minh áp dụng cho các nghiên cứu công khai đã đọc. Hai nhóm có phối hợp điều tra; Ransomware.VN chưa thẩm định mẫu hoặc log gốc. Các nguồn này chưa xác nhận triển khai ransomware hay tổ chức Việt Nam bị ảnh hưởng.
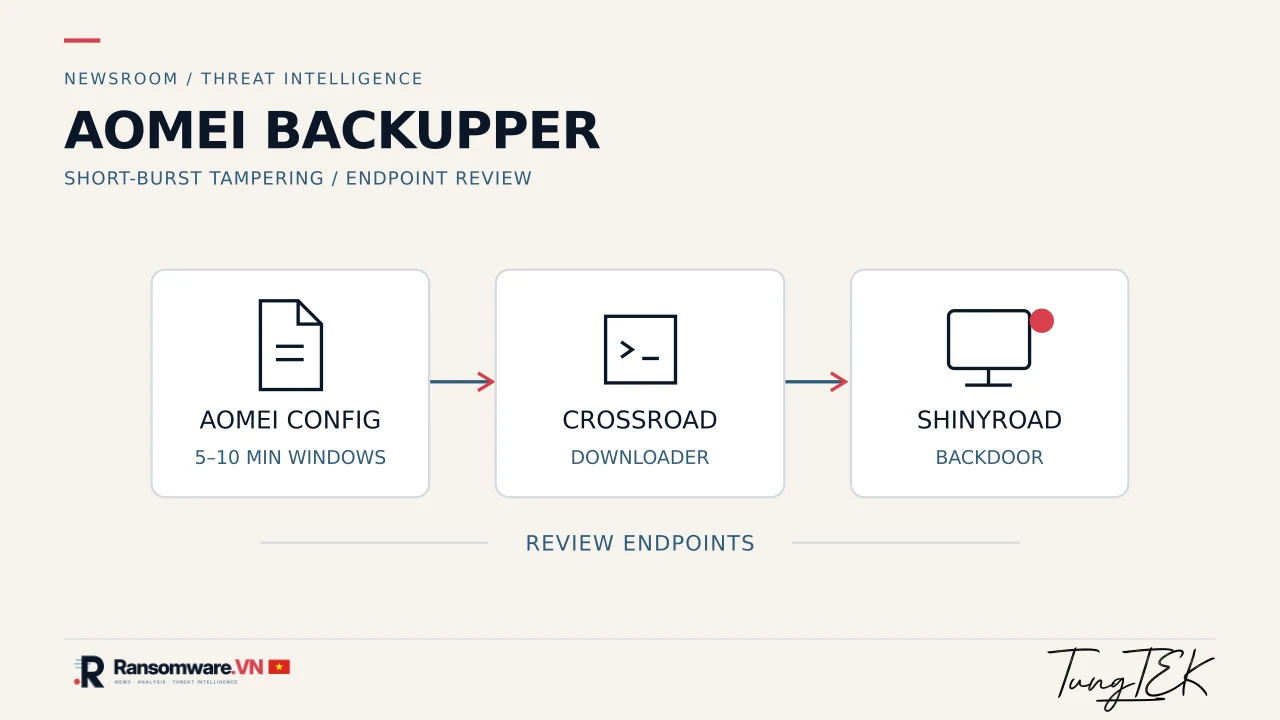
Nghiên cứu công bố 15–16/10/2026, mô tả hoạt động tháng 4–7/2026; không phải sự cố mới xảy ra ngày 20/10. Tài liệu 30/7 chỉ là tham chiếu phòng ngừa. Ảnh là minh họa, không phải chứng cứ.
Bằng chứng: phân biệt ngày công bố và ngày hoạt động
GTIG/Mandiant công bố ngày 15/10 về hoạt động tháng 4–7/2026, theo dõi dưới tên UNC7017. Cấu hình phân phối bị sửa trong những cửa sổ 5–10 phút rồi hoàn nguyên [S1].
Bằng chứng: cấu hình và checksum cùng một điểm tin cậy
METAL mô tả down_html.ini và Notifycfg.ini không được client xác thực bằng chữ ký; URL và checksum cùng nằm trong cấu hình có thể bị sửa [S2]. Chuỗi được nghiên cứu triển khai CROSSROAD và backdoor SHINYROAD [S1, S2], không phải bằng chứng về một họ ransomware.
Bằng chứng: khắc phục hạ tầng không thay thế kiểm tra endpoint
AOMEI báo đã có biện pháp khắc phục; METAL chưa xác minh độc lập việc ngăn chặn hoàn tất tại thời điểm công bố [S2]. GTIG khuyến cáo rà soát hồi cứu endpoint, không chỉ kiểm tra URL hiện đang sạch [S1].
Nhận định kỹ thuật: đưa công cụ backup vào phạm vi ứng phó
Với đội IT Việt Nam, nên kiểm kê công cụ backup và quyền của chúng; giữ log, cấu hình cache và cây tiến trình trước khi dọn dẹp. Không kết luận xâm nhập chỉ từ một tên tệp.
Hướng dẫn nền của GTIG đề xuất kiểm kê phần mềm và kiểm soát thay đổi [S3]. Từ đó, newsroom khuyến nghị đưa chính công cụ backup vào diễn tập phục hồi, đồng thời kiểm tra bản sao độc lập. Đây là nhận định phòng ngừa, không xác nhận mọi người dùng AOMEI hoặc bản backup đã bị mã hóa.
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Đăng phân tích VI/EN từ hai nghiên cứu phối hợp ngày 15–16/10 và tài liệu nền 30/7; tách hoạt động tháng 4–7 khỏi ngày đăng. Chưa xác nhận ransomware hoặc ảnh hưởng Việt Nam.
Chính sách sửa bài