Babuk / BabyK trên NAS: giải mã, nguy cơ mất dữ liệu và quy trình forensic an toàn
Phân tích sâu Babuk/BabyK trên NAS và ESXi: ECDH, ChaCha20/Sosemanuk, lỗi decryptor, dữ liệu xóa/ghi đè, dấu vết RAID và quy trình bảo toàn.
Cập nhật: · Giờ Việt Nam (UTC+7)
Đối chiếu Emsisoft, Kudelski Security, Cisco Talos, Avast, SentinelLABS, VMware và NHS England Digital. Lỗi decryptor được xác nhận với nhánh ESXi được nghiên cứu; không có bằng chứng công khai đủ khẳng định mọi BabyK NAS xóa hay ghi đè dữ liệu. Không công bố dữ liệu nạn nhân.
Phân tích lịch sử/forensic từ tài liệu 2021–2025, mở rộng ngày 25/10/2026, không phải thông báo một ca tấn công mới. Hình là minh họa biên tập do Ransomware.VN thực hiện và có chữ ký PNG gốc, không phải ảnh hiện trường. Hình 2–3 dẫn tới URL media riêng đã được lưu. Các nhãn [S1]–[S7] liên kết nguồn kỹ thuật tương ứng.
Tổng quan: BabyK / Babuk không chỉ là chuyện đổi đuôi .babyk
Babuk/BabyK là một họ ransomware có các phiên bản hướng tới Windows, VMware ESXi và NAS. Khi thấy file có đuôi .babyk, quản trị viên vẫn chưa biết chắc file đã mã hóa toàn bộ, mã hóa từng phần, chỉ đổi tên, hay đã bị hỏng trong quá trình xử lý. Kết luận kỹ thuật phải dựa trên byte thực tế, metadata và bằng chứng của từng hệ thống. [S1][S2]
Trả tiền chuộc không bảo đảm phục hồi; đồng thời cũng không thể khẳng định mọi vụ Babuk NAS đều xóa hoặc ghi đè toàn bộ dữ liệu. Bài viết này phân biệt rõ chứng cứ nghiên cứu công khai với những tình huống cần khảo sát forensic thực tế. [S1][S4]
1. Lịch sử 2021, mã nguồn rò rỉ và các nhánh NAS/ESXi/Windows
Babuk xuất hiện từ năm 2021. Mã nguồn/builder từng bị rò rỉ, tạo cơ hội cho nhiều nhóm khác tái sử dụng logic mã hóa để phát triển các bản riêng. SentinelLABS nhận diện 10 họ ESXi locker có liên hệ tới mã Babuk trong tập mẫu nghiên cứu năm 2023; đó không phải tổng số đang tồn tại vào tháng 10/2026. [S2][S5][S7]
Theo Kudelski Security, nhánh NAS được viết bằng Go và có thể biên dịch cho ARM và x86; các nhánh Windows/ESXi dùng thiết kế khác. Cùng đuôi .babyk hoặc cùng mã nguồn không chứng minh có cùng key, nhóm tấn công hay công cụ khôi phục. [S2][S5]
- Phân biệt NAS vật lý, volume RAID, hệ điều hành NAS, chia sẻ NFS/SMB/iSCSI và file máy ảo nằm trên NAS.
- Đừng dùng thành công giải mã ESXi để mặc định khả năng giải mã dữ liệu NAS.
2. Cryptography: ECDH/Curve25519, stream cipher và footer
Trong những bản Babuk được nghiên cứu, cơ chế ECDH/Curve25519 tạo shared secret từ khóa công khai của attacker và khóa tạm thời theo file; khóa này được dẫn xuất để mã hóa nội dung bằng stream cipher. Các nhánh trong nghiên cứu của Kudelski dùng: NAS — ChaCha20, ESXi — Sosemanuk, Windows — HC-128. Không được coi đây là quy luật cố định của mọi biến thể về sau. [S2][S6]
Một số mẫu lưu khóa công khai tạm thời trong footer tại cuối file. Vì vậy, file size, nội dung footer, vùng byte biến đổi, block boundary và metadata có giá trị pháp chứng. Tự ý cắt footer hoặc đổi tên file không thể phục hồi plaintext và có thể làm mất thông tin cần cho giải mã. [S2]
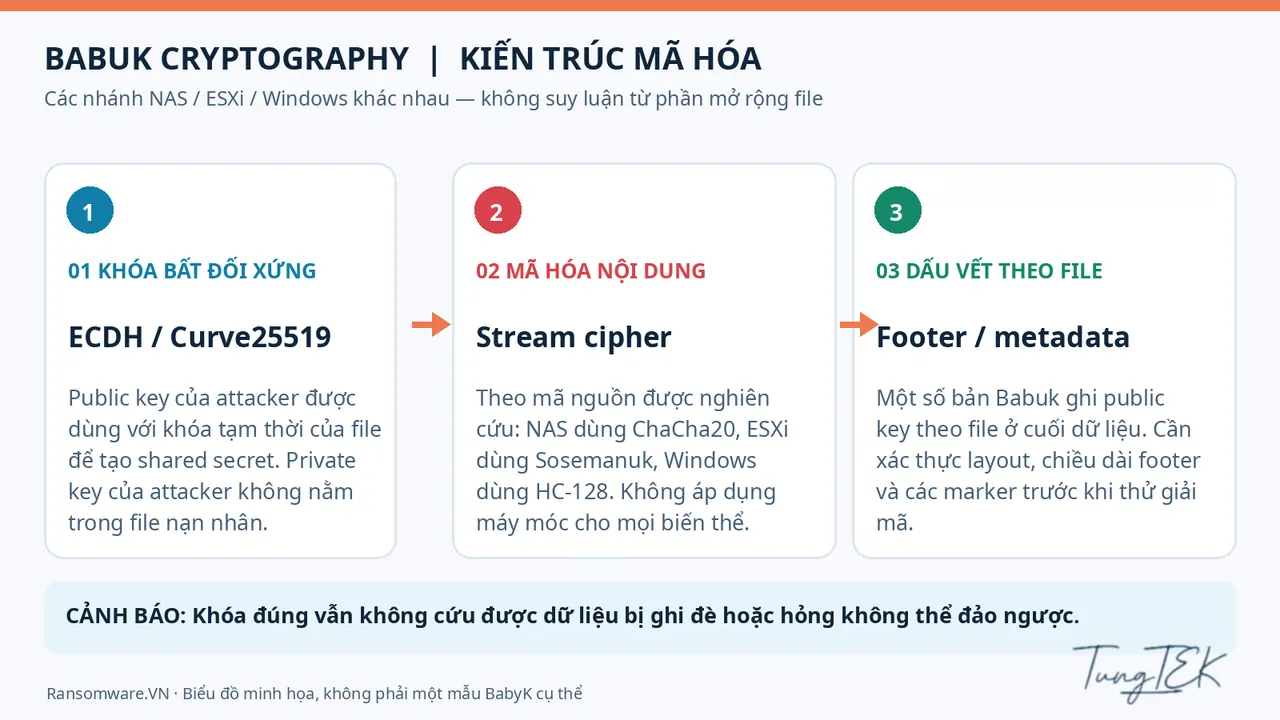
- SHA-256 dùng để kiểm tra tính toàn vẹn bản sao, không phải khóa decrypt.
- Entropy cao không đủ khẳng định đã mã hóa; dữ liệu nén cũng có thể có đặc điểm tương tự.
- Phải xác định layout chính xác trên mẫu, tránh áp dụng độ dài footer của mẫu khác.
3. Lỗi Babuk ESXi: decryptor của hacker có thể làm hỏng file
Emsisoft công bố hai vấn đề nghiêm trọng trên biến thể Babuk hướng ESXi: file có thể bị mã hóa nhiều lần, hoặc chỉ bị đổi tên thành .babyk mà chưa mã hóa. Decryptor do kẻ tấn công cung cấp có thể không kiểm tra trạng thái thật và xử lý nhầm file nguyên vẹn, khiến dữ liệu bị hỏng. [S1]
Đây là một cảnh báo thực nghiệm về ESXi, không phải bằng chứng lỗi đó có mặt trên mọi bản BabyK NAS. Bất kỳ decryptor nào, kể cả công cụ từ attacker hoặc nguồn đáng tin cậy, đều phải thử trên bản sao và kiểm tra bằng chính ứng dụng tạo file. [S1]
- Không chạy decryptor trực tiếp trên dữ liệu gốc duy nhất.
- Thử file đại diện nhỏ trước, ghi hash và xác minh mở file/dữ liệu bên trong.
- Ngưng thử diện rộng nếu xuất hiện hỏng cấu trúc hoặc lỗi không giải thích được.
4. Encrypted / Deleted / Overwritten: ba bài toán cứu dữ liệu khác nhau
Encrypted: ciphertext có thể còn nguyên trên disk, cần đúng key và xử lý định dạng. Deleted: mất directory entry hoặc metadata chưa đồng nghĩa mất hết byte vật lý. Overwritten: những khối đã bị thay bằng dữ liệu mới có thể không thể đảo ngược, kể cả với private key chính xác.
Ba tình huống có thể kết hợp: bản gốc bị xóa sau khi tạo bản mã hóa, snapshot bị phá hủy, hoặc thao tác cứu sai gây ghi mới. Trên NAS, filesystem, snapshot, RAID, SSD trim/garbage collection và hoạt động ghi sau sự cố ảnh hưởng rất lớn tới khả năng trích xuất.
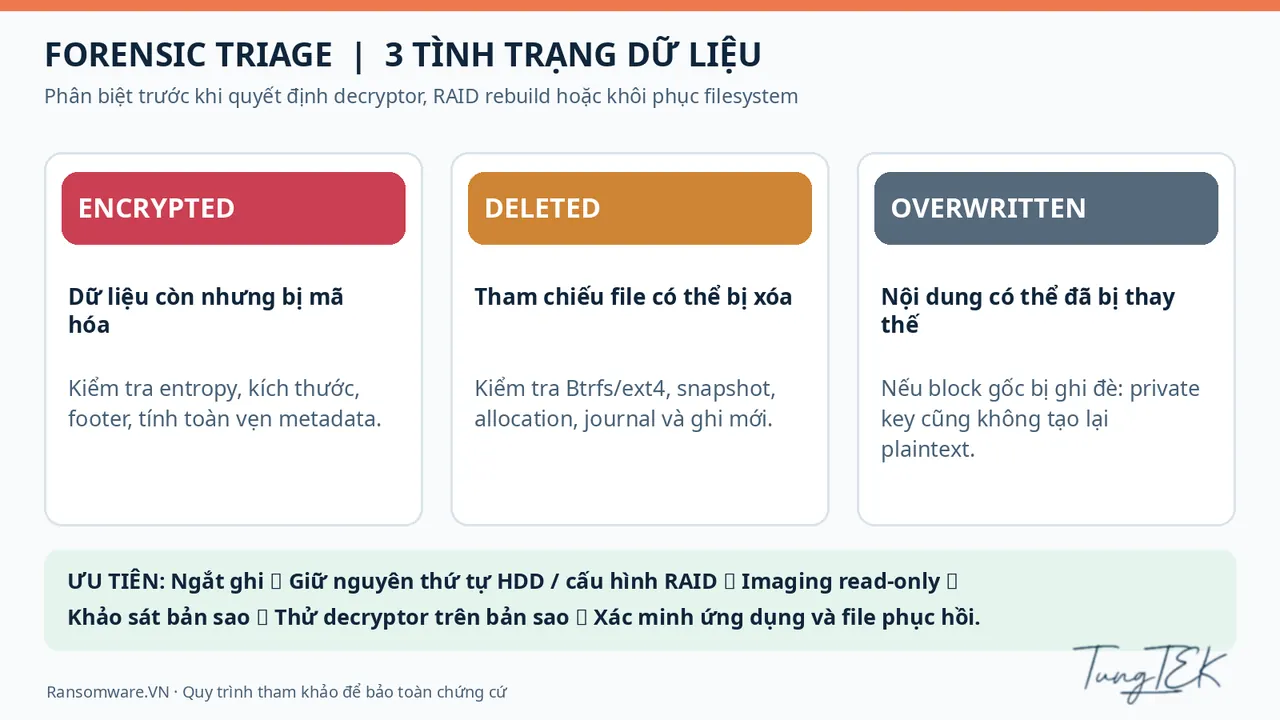
- Encrypted: khảo sát header/footer, mức mã hóa từng phần, các vùng nguyên vẹn.
- Deleted: kiểm tra metadata, snapshot, journal và vùng khối chưa phân bổ.
- Overwritten: khoanh vùng dữ liệu đã thay thế, đánh giá trích xuất phần còn lại.
- Corrupted: phân biệt hỏng do malware với RAID/filesystem/thiết bị hoặc decryptor lỗi.
5. Quy trình forensic NAS: ưu tiên tính toàn vẹn, không rebuild tùy tiện
Với NAS nhiều HDD, trước khi phân tích file cần ghi nhận số lượng/serial/thuộc tính từng ổ, thứ tự bay, tình trạng controller, RAID level, LVM, Btrfs/ext4 và snapshot. Mất mapping hoặc rebuild sai có thể biến một ca còn cơ hội phục hồi thành mất dữ liệu khó đảo ngược.
Tiếp cận đúng là bảo toàn hiện trạng, dừng các tác vụ ghi không cần thiết, tạo ảnh đĩa hay bản sao read-only trong điều kiện an toàn, rồi dựng môi trường phân tích độc lập. Ransom note và phần mở rộng chỉ hỗ trợ tìm hướng; không thay thế bằng chứng filesystem.
- Thu thập log/ảnh cấu hình và timeline khi còn khả dụng.
- Đánh dấu thứ tự từng ổ trước bất kỳ tháo lắp có kiểm soát nào.
- Hash và đối chiếu bản sao, tuyệt đối tránh reset/format/init/rebuild trên nguồn duy nhất.
- Tách thao tác tìm nguyên nhân xâm nhập khỏi thao tác phục hồi dữ liệu.
6. Kiểm tra mẫu file: từ hex, footer tới xác thực ứng dụng
Chọn các file mẫu có kích thước và loại khác nhau: tài liệu, ảnh, ZIP, database, file ảo hóa và file lớn. So sánh với bản sạch (nếu có), kiểm tra chữ ký file, entropy theo vùng, độ lệch kích thước, kích thước block/page và footer. Những quan sát này giúp phân biệt file bị mã hóa thực, đổi tên giả hoặc hỏng cấu trúc.
Không nên dựa vào việc mở được vài byte header hay phần mở rộng để khẳng định đã trích xuất thành công. Với SQL Server phải kiểm tra tính nhất quán cơ sở dữ liệu; với VM phải kiểm tra boot, filesystem và dữ liệu nghiệp vụ. Tình trạng một file không đồng nghĩa khả năng khôi phục cả volume.
- Bảo toàn bản mã hóa nguyên trạng để có thể phân tích lại.
- Ghi kết quả mỗi file: nguyên vẹn, một phần, không thể xác minh hoặc đã hỏng.
- Chỉ công bố phát hiện từ mẫu đã xác thực, không tự suy ra phạm vi tấn công toàn hệ thống.
7. Cơ hội giải mã miễn phí: Babuk Tortilla và giới hạn tương thích
Ngày 09/01/2024, Cisco Talos công bố phối hợp với Avast và cảnh sát Hà Lan để đưa khóa thu hồi từ hoạt động Tortilla vào công cụ giải mã Babuk. Đây là trường hợp có bằng chứng về khả năng giải mã miễn phí cho các biến thể/khóa tương ứng. [S3][S4]
Nhưng sự tồn tại của decryptor không có nghĩa mọi tệp .babyk đều giải mã được. Các builder có thể tạo cặp khóa mới; bản NAS và ESXi khác định dạng. Kiểm tra nhận diện và chỉ chạy trên bản sao. [S2][S4]
- Tìm công cụ và hướng dẫn từ Avast/Cisco Talos hoặc No More Ransom.
- Không thử phần mềm giải mã trôi nổi trên ổ chứa dữ liệu duy nhất.
- Đánh giá thành công theo độ toàn vẹn file, database và ứng dụng chứ không chỉ theo thông báo 'Done'.
8. Trả tiền chuộc không phải cam kết — sáu bước phản ứng an toàn
Tiền chuộc không thể đảo ngược hành vi ghi đè hoặc phục hồi một filesystem đã bị phá hỏng. Nghiên cứu của Emsisoft chứng minh ngay cả decryptor của attacker cũng có thể gây thiệt hại thêm trong một trường hợp Babuk ESXi. Tuy nhiên, nói 'mọi trường hợp trả tiền đều vô nghĩa' vượt quá bằng chứng; tổ chức cần đánh giá cả rủi ro pháp lý, bảo mật và thực trạng backup. [S1]
Trình tự ưu tiên cho quản trị viên: (1) cô lập và dừng ghi; (2) bảo toàn thứ tự HDD/RAID và log; (3) tạo bản sao kiểm chứng; (4) phân tích file/metadata/biến thể; (5) thử phục hồi trên bản sao; (6) nghiệm thu trên môi trường sạch, rà soát dấu vết xâm nhập và kế hoạch backup.
- Đừng coi thử giải mã thành công một file là bảo đảm khôi phục toàn bộ.
- Phân biệt khả năng khôi phục dữ liệu với nguy cơ dữ liệu đã bị sao chép ra ngoài.
- Không công bố tỷ lệ cứu dữ liệu khi chưa giám định bản sao của ca thực tế.
9. Điều đã xác minh, điều chưa biết và tài nguyên tiếp theo
Đã xác minh từ nguồn công khai: Babuk có nhiều nhánh theo nền tảng; mã nguồn rò rỉ tạo nhiều biến thể; lỗi decryptor trên ESXi đã được nghiên cứu; một số phiên bản Tortilla có cơ hội giải mã nhờ khóa thu hồi. [S1][S2][S4][S5]
Chưa thể kết luận không có chứng cứ ca riêng: mọi NAS bị xóa toàn bộ, bao nhiêu block đã bị ghi đè, một khóa giải được tất cả file, hay xác suất cứu dữ liệu. Ảnh kỹ thuật trong bài là minh họa biên tập, không phải hình ảnh của nạn nhân; bài có hỗ trợ AI trong biên soạn.
Tin tức và nghiên cứu chuyên sâu: https://Ransomware.VN. Kiểm tra và trích xuất dữ liệu mã hóa bởi ransomware: https://CuuDuLieuMaHoa.com — TUNGTEK, 0963 509 115. Thông điệp quan trọng: bảo toàn chứng cứ, phân loại đúng tình trạng dữ liệu và không làm tổn thất thêm trong quá trình cứu.
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Xuất bản phân tích dựa trên nghiên cứu gốc; tách lỗi ESXi khỏi nghi vấn mất dữ liệu trên NAS.
· Cập nhật bộ ảnh responsive với chữ ký TungTEK gốc PNG được tách nền và đổi màu trắng trên nền tối, bỏ nền trắng phía sau chữ ký; giữ nguyên nội dung, slug và ngày xuất bản.
· Mở rộng bài phân tích song ngữ thành 10 mục chuyên sâu, cập nhật nguồn nghiên cứu và hình đại diện responsive có chữ ký TungTEK gốc, liên kết 2 sơ đồ kỹ thuật bổ sung; giữ slug và ngày đăng ban đầu.
· Thay hai đường dẫn media tại phần nội dung bằng cú pháp ảnh Markdown để kiểm tra hỗ trợ hình nội tuyến; giữ nguyên URL bài và ngày đăng.
Chính sách sửa bài