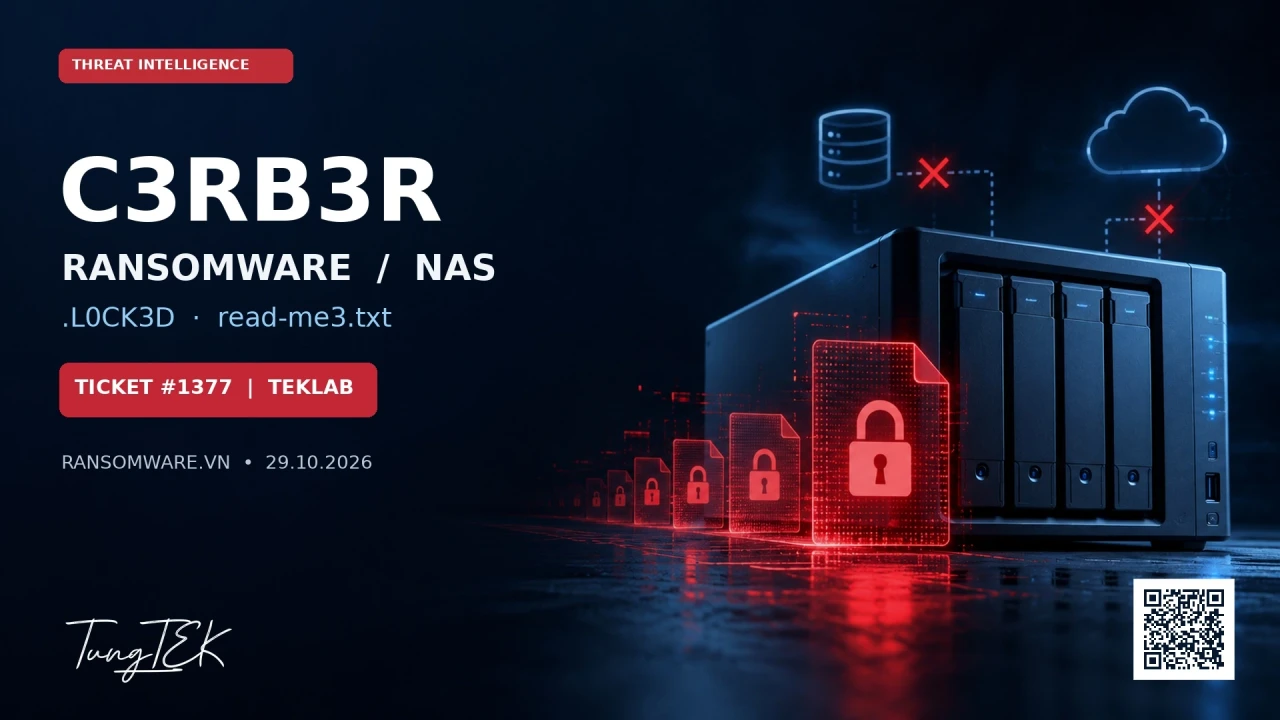
C3RB3R / L0CK3D: Có công cụ giải mã NAS Synology, nhưng cơ hội khôi phục phụ thuộc vào cách bảo toàn chứng cứ
TEKLink222 phân tích ba dự án giải mã công khai, vai trò của RAM và khóa phiên, giới hạn sau khi tắt NAS cùng rủi ro khi giải mã trực tiếp trên tệp gốc.
Cập nhật: · Giờ Việt Nam (UTC+7)
Đã đối chiếu ba kho mã nguồn, tài liệu kỹ thuật và thông báo Synology ngày 01/11/2026. Công cụ và báo cáo tác giả có công khai; Ransomware.VN chưa chạy lại công cụ hoặc kiểm định dữ liệu gốc của các ca được dẫn. Chưa xác nhận mức tương thích, khóa hoặc kết quả của một NAS khác.
Bài phân tích từ tài nguyên TUNGTEK và nguồn công khai, có hỗ trợ AI; phân biệt báo cáo tác giả với nhận định biên tập. Không công bố dữ liệu khách hàng, không thông báo kết quả phục hồi mới của hồ sơ riêng. TEKLink222 trả HTTP 404 tại lần kiểm tra 01/11/2026.
Tóm tắt dành cho người đọc
Các công cụ mã nguồn mở dành cho C3RB3R/L0CK3D đã mở ra khả năng giải mã dữ liệu trên một số hệ thống chạy DSM mà không cần trả tiền chuộc. Cơ chế đáng chú ý là trích xuất khóa phiên từ bộ nhớ của tiến trình mã hóa, sau đó kiểm chứng khóa và khôi phục trên bản sao tệp. Các tác giả dự án công bố những ca thực tế có quy mô lớn; tuy nhiên, đó không phải tỷ lệ thành công chung và không chứng minh rằng mọi NAS đều tương thích. [2][3][4]
THÔNG ĐIỆP CHÍNH Cơ hội khôi phục tồn tại, nhưng sai một bước trong xử lý ban đầu — khởi động lại, xóa chứng cứ hoặc ghi đè storage pool — có thể làm tình hình khó hơn.
Góc nhìn của CuuDuLieuMaHoa.com by TUNGTEK xuyên suốt bài viết: ứng cứu ransomware phải đồng thời xử lý ba mục tiêu khác nhau: chặn thiệt hại đang tiếp diễn, bảo toàn chứng cứ để đánh giá khả năng giải mã, và phục hồi dữ liệu đủ toàn vẹn để đưa hệ thống trở lại vận hành. Thành công của một mục tiêu không tự động bảo đảm hai mục tiêu còn lại.
Điều gì thực sự mới trong thông tin ngày 30/10/2026?
Ngày 30/10/2026, một trang tin Trung Quốc đăng bài về “công cụ giải mã NAS Synology bị ransomware” và nêu khả năng trích xuất khóa từ bộ nhớ. Tin này đáng chú ý nhưng có một số nhận định quá rộng như hỗ trợ toàn bộ phiên bản DSM hoặc tốc độ cố định 110 MB/s. Các tuyên bố như vậy không nên dùng làm cam kết kỹ thuật cho một ca ứng cứu cụ thể. [1]
Điểm được kiểm chứng rõ hơn nằm ở tài liệu GitHub: các nhóm phát triển đã công bố mã nguồn, hướng dẫn bảo toàn hiện trường và các báo cáo phục hồi có mô tả cách xác thực dữ liệu. Song song, ngày 29/10/2026 Synology xác nhận có các cuộc tấn công khai thác lỗ hổng đã được vá từ tháng 12/2024 trên những thiết bị DSM chưa cập nhật. Thông báo đó không định danh một CVE hoặc khẳng định một đường vào cho mọi ca. [2][5]
Cần phân biệt hai lớp bằng chứng: thông báo của hãng xác nhận rủi ro với hệ thống DSM cũ; còn các dự án cộng đồng mô tả cơ chế và kết quả khôi phục đối với những mẫu hoặc ca cụ thể. Không thể từ đó suy ra mọi nạn nhân đều bị xâm nhập bằng cùng một chuỗi kỹ thuật.
LƯU Ý VỀ KÝ TỰ Các repo phân tích dùng hậu tố .L0CK3D (ký tự số 0 sau L), trong khi bài báo tổng hợp có chỗ viết .LOCK3D (chữ O). Khi thu thập mẫu hoặc dựng quy tắc nhận diện, cần đối chiếu chính xác tên tệp trên hệ thống bị hại.
Dấu hiệu nhận diện và cơ chế mã hóa cần hiểu đúng
Những ca cộng đồng công bố mô tả dữ liệu bị đổi đuôi .L0CK3D, thư mục có thông điệp read-me3.txt và tệp chứa metadata mã hóa ở phần cuối. Trong phạm vi mẫu đã được dự án bare-metal phân tích, tác giả mô tả ChaCha8 cho dữ liệu tệp, trong khi khóa riêng từng tệp được bảo vệ bằng khóa phiên AES-256-CBC. Tác giả nghiên cứu cấu trúc footer 588 byte của mẫu đó cùng các chế độ mã hóa toàn tệp, một phần đầu tệp và nhiều phân đoạn. [3]
Điểm tạo ra cơ hội cứu dữ liệu không phải “thuật toán mã hóa yếu nên dễ phá”, mà là vật liệu khóa phiên của một số mẫu đã phân tích có thể còn nằm trong bộ nhớ tiến trình. Khi có bản dump phù hợp, nhóm phân tích có thể tìm được vật liệu khóa, mở khóa các bản ghi ở footer và giải mã những tệp thuộc đúng phiên mã hóa đó. [2][3]
Các thông số trên không phải đặc tả cho mọi biến thể. Xóa hoặc cắt footer không tự giải mã nội dung. Một khóa lấy được trong ca A không thể mặc nhiên đem giải mã dữ liệu ca B. Các dấu hiệu như đuôi tệp hay tên ransom note chỉ có giá trị định hướng; vẫn phải kiểm tra mẫu thực thi, cấu trúc dữ liệu, marker phiên và khả năng xác thực khóa trên những cặp tệp có bản sạch tương ứng.
Ba nhánh công cụ mã nguồn mở đáng theo dõi
| Dự án | Trọng tâm | Điều cần thận trọng |
|---|---|---|
| soimy/c3rb3r-rescue | Bảo toàn chứng cứ, truy tìm khóa RAM; giải mã trên bản sao và đánh giá Btrfs. | Tài liệu nhấn mạnh không có khóa dùng chung, cần thử các tệp mẫu độc lập. |
| Benjamin-zlt/c3rb3r-baremetal-rescue | Trường hợp NAS chạy DSM trực tiếp trên phần cứng; dump RAM và khôi phục. | Khả năng áp dụng tùy mẫu thực thi; địa chỉ và cách trích xuất không luôn tương thích. |
| penv13/c3rb3r-inplace-rescue | Nghiên cứu giải mã tại chỗ với dữ liệu nhiều TB, kể cả storage pool đầy. | Ghi đè dữ liệu gốc; chỉ cân nhắc sau khi bảo toàn và xác thực kỹ. |
Theo tác giả Benjamin-zlt, một ca dùng Xpenology DS918+/DSM 7.2 đã giải mã khoảng 84.500 tệp (940 GB); tác giả cho biết kiểm tra mẫu đối chiếu với dữ liệu nguyên bản. Dự án penv13 báo cáo giải mã 3.863 tệp, tương đương khoảng 2,32 TB trên nhiều storage pool. Đây là báo cáo của tác giả dự án, chưa phải kiểm định độc lập cho mọi biến thể C3RB3R. [3][4]
Trong một trường hợp khác, dự án soimy mô tả phục hồi một bản sao lưu GitLab khoảng 49 GiB bằng khóa thu được từ bộ nhớ rồi kiểm chứng digest lịch sử. Ransomware.VN chưa chạy lại các quy trình hoặc kiểm định dữ liệu gốc của các tác giả. Những ví dụ này cho thấy cơ hội có thật, nhưng cũng nhấn mạnh yêu cầu xác minh kết quả trên tệp hoàn chỉnh, không chỉ kiểm tra phần mở rộng đã được xóa. Báo cáo rà soát cộng đồng của soimy còn ghi cả các lần không tìm thấy khóa; thời gian uptime hoặc một dấu hiệu cấu trúc hợp lệ chưa phải bằng chứng thành công. [2]
Góc nhìn kỹ thuật: Vì sao RAM có thể quan trọng hơn thao tác sửa file?
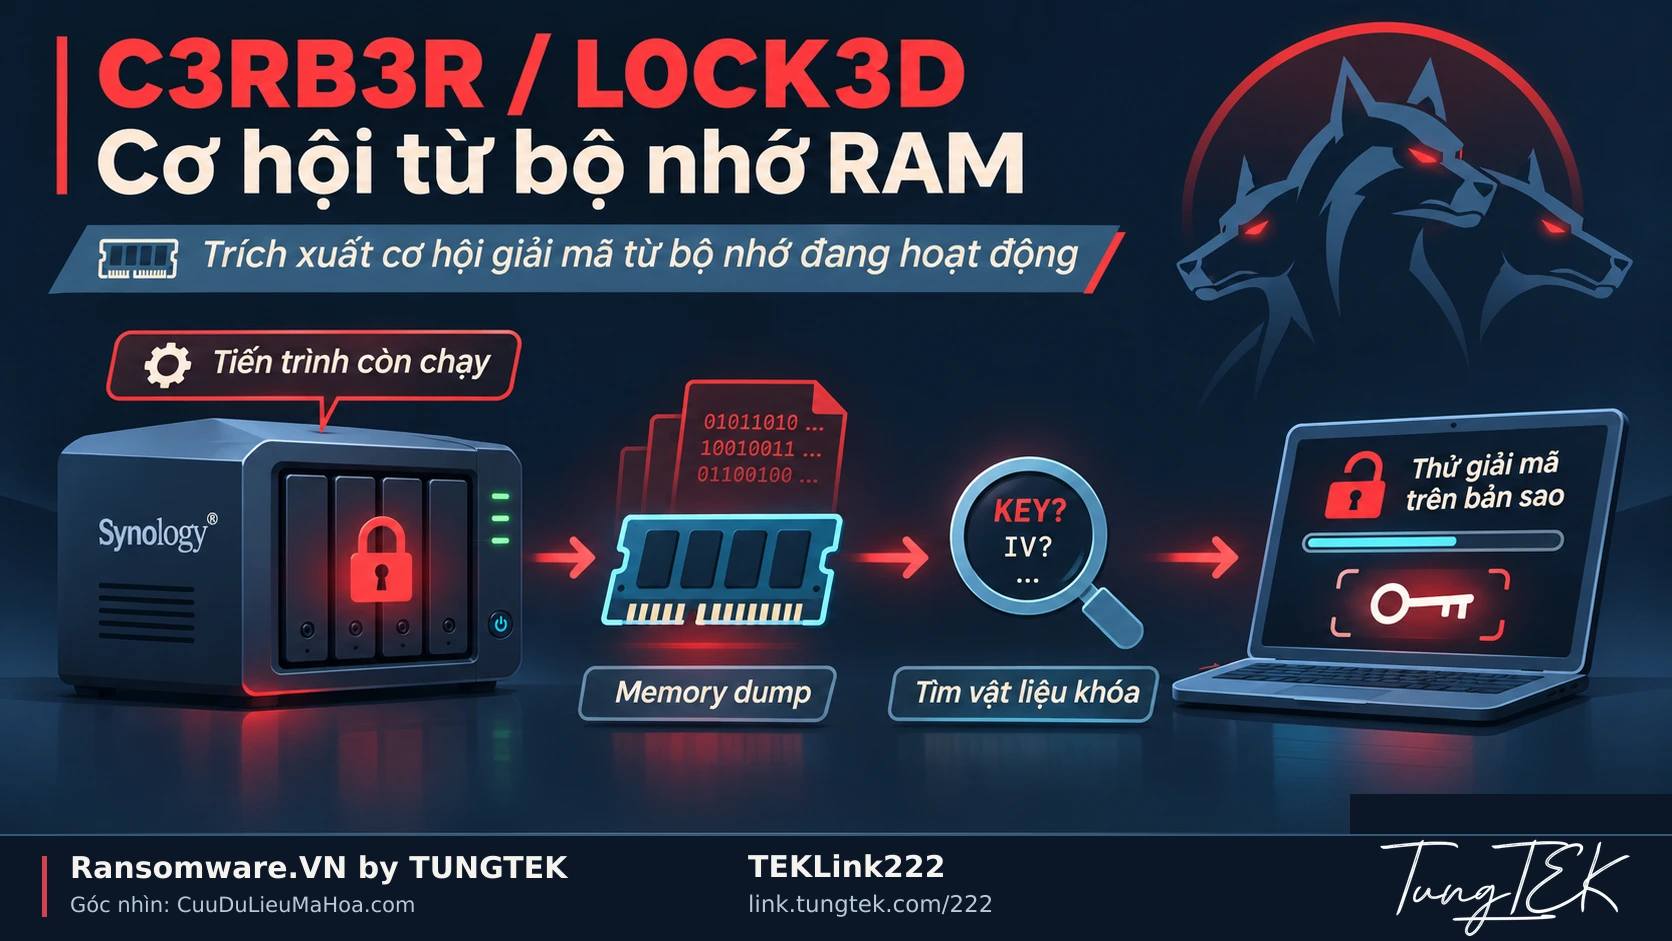
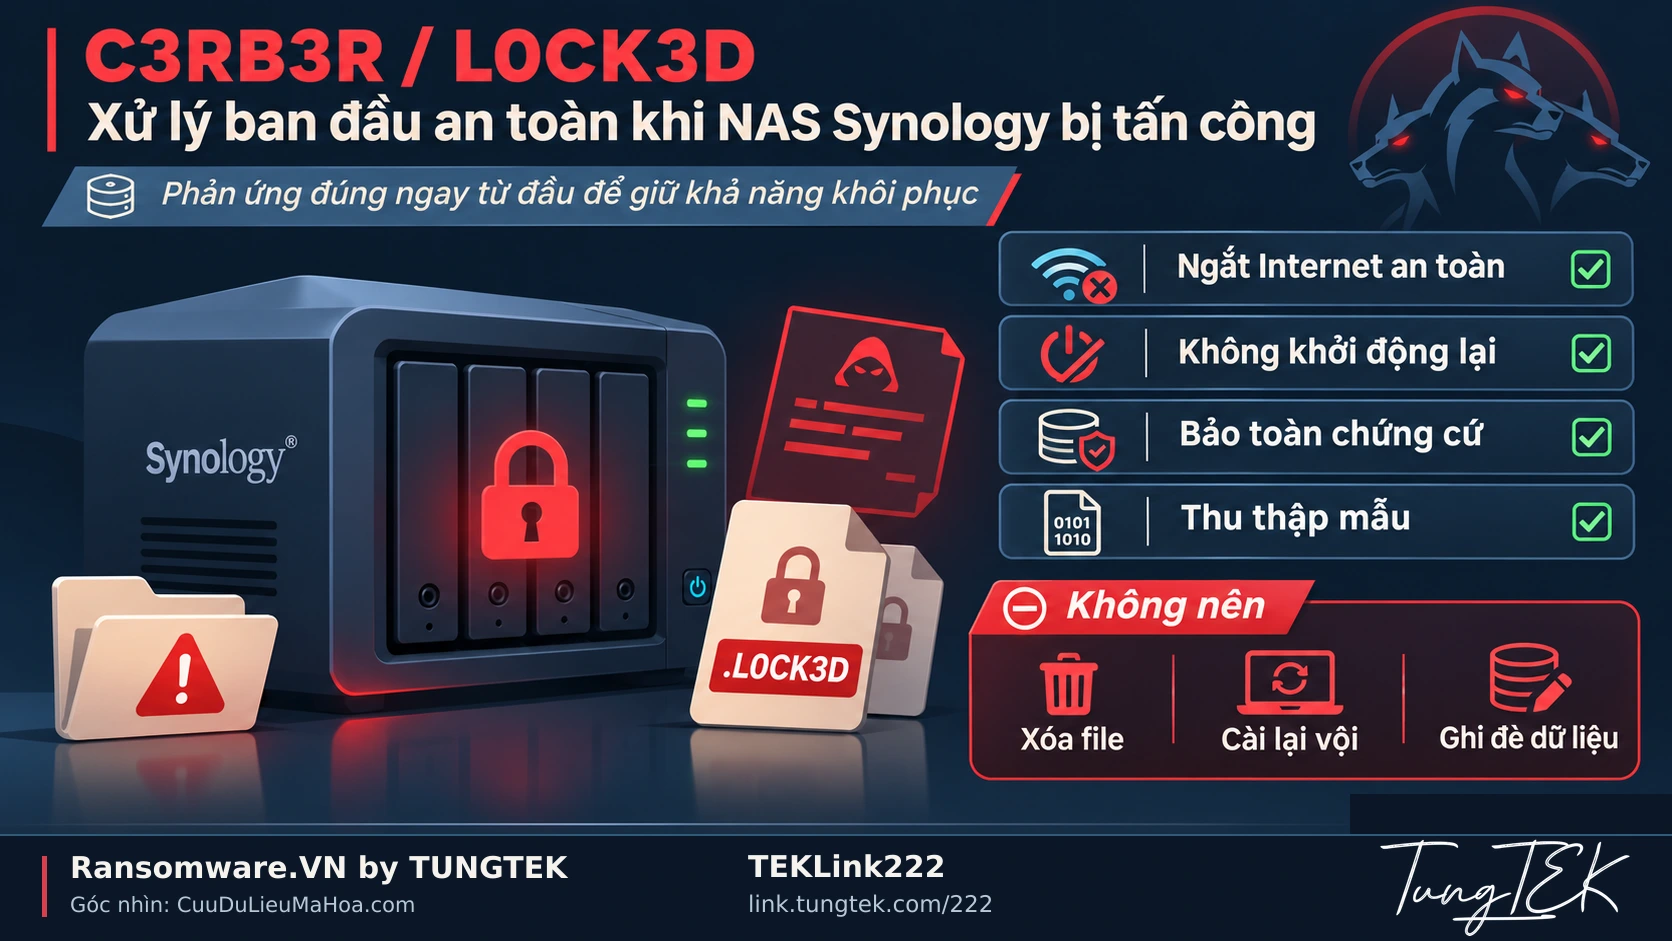
Ở một ca NAS đang chạy, dữ liệu mã hóa nằm trên ổ đĩa chỉ là một phần của hiện trường. Trạng thái tiến trình, vùng nhớ đã cấp phát và các artifact trong RAM có thể quyết định có thể tìm lại khóa phiên hay không. Vì vậy, khởi động lại NAS để “cho máy sạch” trước khi thu thập chứng cứ là quyết định có thể phá hủy nguồn thông tin duy nhất còn có giá trị.
Theo quan điểm ứng cứu của CuuDuLieuMaHoa.com by TUNGTEK, cần đánh giá đồng thời hai câu hỏi: hệ thống có đang tiếp tục gây thiệt hại hay không, và cách nào giữ được thông tin phục vụ giải mã mà không làm hỏng dữ liệu. Đôi khi cô lập đúng ở firewall/switch và giữ kênh quản trị tin cậy sẽ tốt hơn việc rút tất cả kết nối, khiến đội kỹ thuật mất khả năng kiểm tra tiến trình từ xa.
Một số tài liệu cộng đồng nêu lệnh Linux kill -STOP để tạm dừng tiến trình nghi vấn mà không kết thúc nó. Đây không phải lệnh nên sao chép và chạy đại trà: phải xác minh đúng PID, các thread liên quan, quyền truy cập và tác động hệ thống trước khi can thiệp; quá trình chụp dump cần đích lưu trữ độc lập, được kiểm tra đường mount và dung lượng. Trạng thái D là chờ I/O, không tương đương T đã dừng; cần ghi rõ vùng không đọc được và phạm vi bản dump. [2]
Khuyến nghị theo 4 tình trạng NAS thường gặp
| Tình trạng | Ưu tiên đánh giá | Giới hạn cần nêu rõ |
|---|---|---|
| NAS còn chạy, tiến trình nghi vấn còn hoạt động | Cô lập an toàn, bảo toàn RAM và mẫu; xác minh khóa trên bản sao. | Can thiệp tiến trình sai có thể làm mất chứng cứ hoặc gây thêm thiệt hại. |
| Tiến trình đã kết thúc, NAS chưa reboot | Tìm memory dump/coredump cũ, RAM/swap còn dùng được; khảo sát snapshot. | Không thể hứa rằng khóa vẫn còn trong RAM. |
| NAS đã tắt hoặc reboot | Bảo toàn đĩa/RAID, snapshot, backup; nghiên cứu Btrfs và metadata. | Không thể lấy lại bộ nhớ tiến trình cũ chỉ bằng cách khởi động lại. |
| Nhiều volume / LUN / hệ thống ảo hóa | Lập sơ đồ storage pool, RAID, iSCSI LUN và VM; chọn ảnh đĩa phù hợp. | Không áp dụng công thức cho tệp thường lên block LUN một cách máy móc. |
Khi NAS đã tắt: Khôi phục không đồng nghĩa chỉ đi tìm decryptor
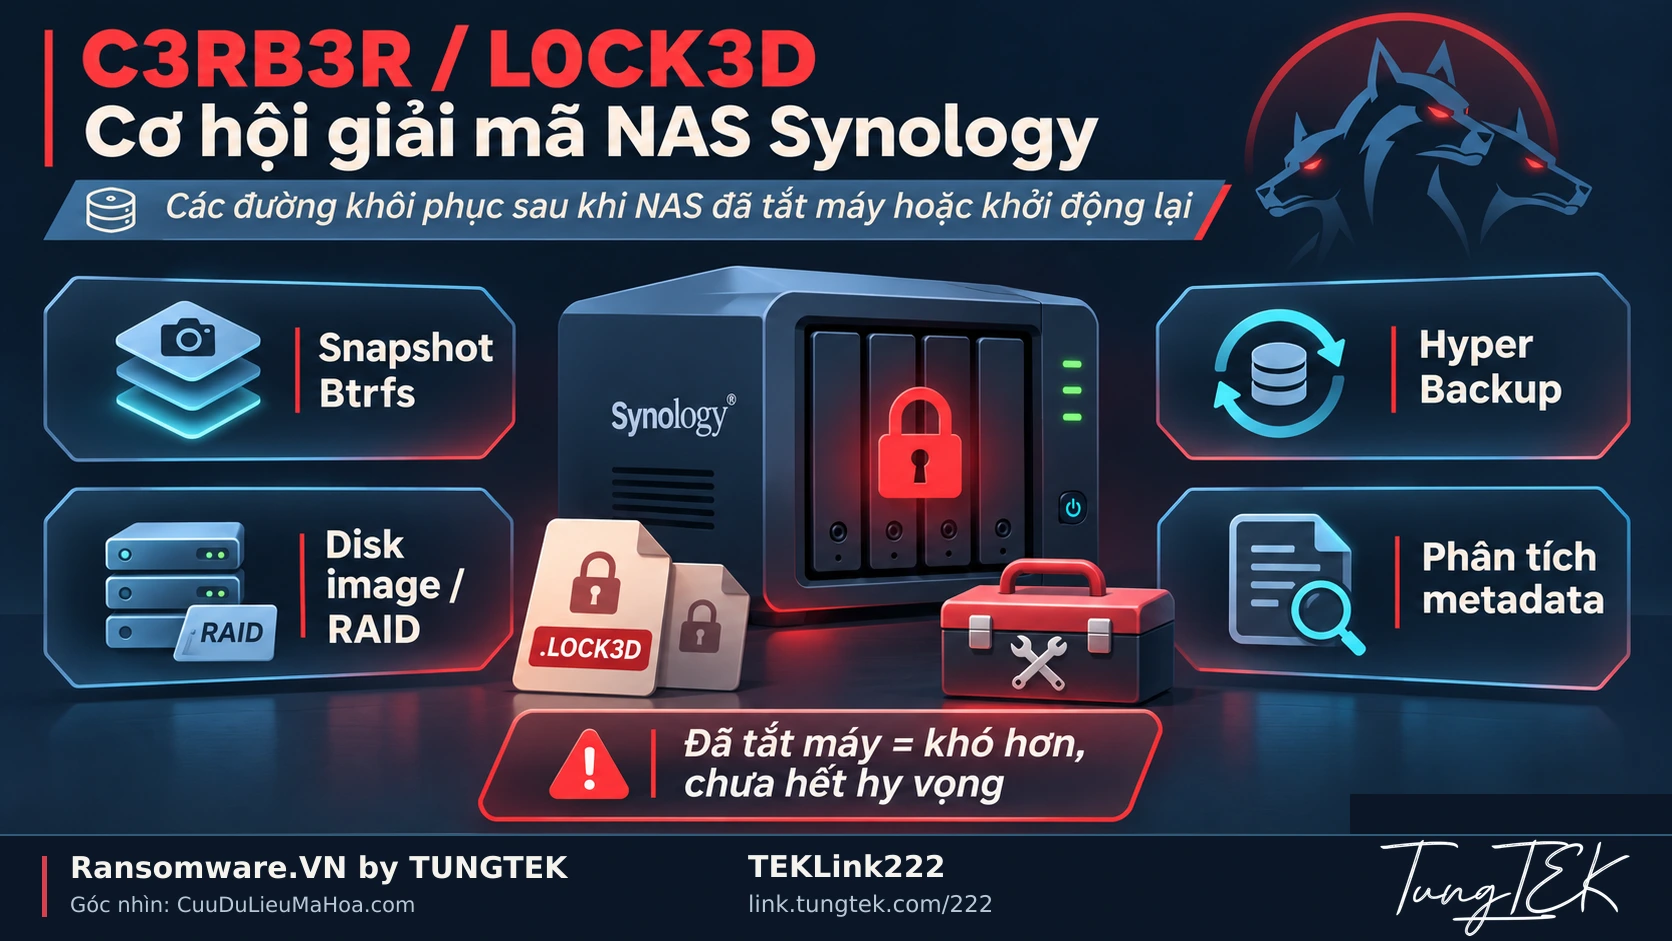
Nếu máy đã tắt, đường lấy khóa trực tiếp từ tiến trình trước đó thường không còn khả dụng. Tuy nhiên, vẫn nên khảo sát snapshot Btrfs, Hyper Backup, các bản sao trên máy trạm, bản dump đã được thu trước đó và những vùng dữ liệu Btrfs cũ có thể chưa bị ghi đè. Dự án soimy cũng ghi nhận đây là nhánh riêng khi không tìm được khóa, nhưng kết quả phụ thuộc block còn tồn tại thực tế, metadata và lượng ghi mới trên volume. Đây là tái dựng dữ liệu từ filesystem, khác với giải mã ciphertext; nhãn Btrfs hoặc NoCOW không tự bảo đảm khả năng khôi phục. [2]
Trong các hệ thống sử dụng RAID, disk group, thin/thick iSCSI LUN hoặc NFS datastore cho máy ảo, việc lập sơ đồ quan hệ vật lý–logic là rất quan trọng. Ứng cứu cần bảo toàn thứ tự ổ đĩa, thông số RAID, trạng thái LUN và mapping trước khi thao tác. Một volume “mất hiển thị” có thể liên quan đến metadata/cấu hình; không được mặc nhiên kết luận toàn bộ sector đã bị mã hóa.
Góc nhìn dịch vụ từ CuuDuLieuMaHoa.com by TUNGTEK ở đây là xác định đường dữ liệu có giá trị cao nhất để cứu trước, chứ không cố mở toàn bộ volume bằng mọi giá. Đối với NAS chứa VM hoặc cơ sở dữ liệu doanh nghiệp, cần ưu tiên khôi phục bản sao đủ nhất quán để dịch vụ hoạt động, sau đó mới đánh giá phần dữ liệu ít ưu tiên hơn.
Giải mã tại chỗ (In-Place Recovery): Tối ưu dung lượng hay đánh đổi chứng cứ?
Dự án penv13 mô tả công cụ xử lý trực tiếp những phân đoạn đã mã hóa và cắt bỏ phần metadata cuối tệp. Cách này giảm nhu cầu có thêm dung lượng trống trên NAS vốn có thể đang chứa nhiều chục TB. Tác giả nêu hỗ trợ những kiểu mã hóa đã phân tích: toàn bộ (0x24), nhiều phân đoạn (0x25) và phần đầu (0x26). [4]
Tuy vậy, “không cần thêm dung lượng” không có nghĩa “không có rủi ro”. Ghi dữ liệu vào chính tệp gốc có thể xóa mất dấu vết quan trọng hoặc khiến việc quay lại trạng thái trước thử nghiệm trở nên không khả thi. Một thao tác truncate nhầm trên file có cấu trúc khác có thể gây mất dữ liệu không đảo ngược.
LỰA CHỌN CỦA TUNGTEK Ưu tiên bảo toàn bản mã gốc và giải mã trên bản sao độc lập. Chỉ xem xét In-Place Recovery khi đã bảo toàn bản mã hoặc có rollback đủ tin cậy, khóa đã được kiểm chứng, phạm vi ghi đã rà soát và người có thẩm quyền chấp thuận rủi ro. Dry-run không thay thế đối chiếu toàn file; filesystem có copy-on-write và metadata vẫn có thể phát sinh nhu cầu dung lượng.
Quy trình RFC (Ransomware Fast Check) đề xuất cho NAS C3RB3R
Đối với một ca doanh nghiệp, CuuDuLieuMaHoa.com by TUNGTEK nên bắt đầu bằng một vòng đánh giá nhanh nhưng có biên bản. Đây là khung chuyên môn đề xuất, không phải cam kết giải mã hoặc thay cho quy trình điều tra sự cố đầy đủ.
- Ghi nhận trạng thái NAS: đang chạy/tắt, thời điểm phát hiện, phiên bản DSM, model, sơ đồ volume/RAID và các dịch vụ phụ thuộc.
- Cô lập các kết nối không tin cậy ở mức mạng; duy trì đường quản trị hạn chế nếu cần bảo toàn bộ nhớ và điều tra.
- Thu thập mẫu: một số tệp bị mã hóa ở các kích thước, thư đòi tiền chuộc, log liên quan; tính SHA-256 và ghi nhận nguồn lấy mẫu.
- Xác định có tiến trình còn hoạt động hay không; nếu có, lập kế hoạch thu thập RAM và binary theo quy trình được phép.
- Chụp cấu trúc lưu trữ: disk mapping, RAID, volume, Btrfs snapshot, iSCSI LUN, NFS/VM liên quan.
- Tạo bản sao pháp chứng hoặc bản clone phù hợp, ưu tiên read-only đối với dữ liệu gốc.
- Phân loại kiểu mã hóa và kiểm tra công cụ theo phiên bản/sample; không dựa vào tên ransomware duy nhất.
- Thử giải mã vài mẫu đã sao chép, đối chiếu hash hoặc cấu trúc ứng dụng với bản sạch/bản sao cũ.
- Xếp thứ tự dữ liệu ưu tiên phục hồi; dự trù dung lượng đích, thời gian copy và rủi ro phát sinh.
- Bàn giao báo cáo: điều đã xác thực, điều chưa xác thực, tỷ lệ mẫu đọc được và đường khôi phục được khuyến nghị.
Đối với dữ liệu SQL, VM, mailbox hoặc cấu trúc ứng dụng lớn, việc mở được file chưa chứng minh dữ liệu ở trạng thái nhất quán. Cần các bước kiểm tra logic ở tầng ứng dụng: kiểm tra database, mount VM thử nghiệm, xác minh thư mục/vùng block cần thiết và thử nghiệm mở dữ liệu trên hệ thống biệt lập.
Đừng bỏ qua nguyên nhân xâm nhập
Ngày 29/10/2026, Synology cảnh báo kẻ tấn công đang khai thác lỗ hổng đã được vá từ cuối năm 2024 để nhắm vào các phiên bản DSM lỗi thời. Thông báo của hãng dẫn đến Synology-SA-24:20, một advisory chứa nhiều CVE, trong đó có CVE-2024-10441 liên quan thực thi mã từ xa trên những bản DSM bị ảnh hưởng. Không ánh xạ tự động câu “vá tháng 12/2024” sang một CVE cho mọi nạn nhân. [5][6]
Điều này cung cấp bối cảnh để ưu tiên vá và rà soát phơi nhiễm. Tuy nhiên, với từng nạn nhân cụ thể vẫn cần xem log, thay đổi tài khoản, tác vụ, cổng truy cập, lịch sử kết nối và IOC trước khi kết luận đường tấn công. Khôi phục dữ liệu xong nhưng giữ nguyên cửa xâm nhập có thể dẫn đến tái mã hóa.
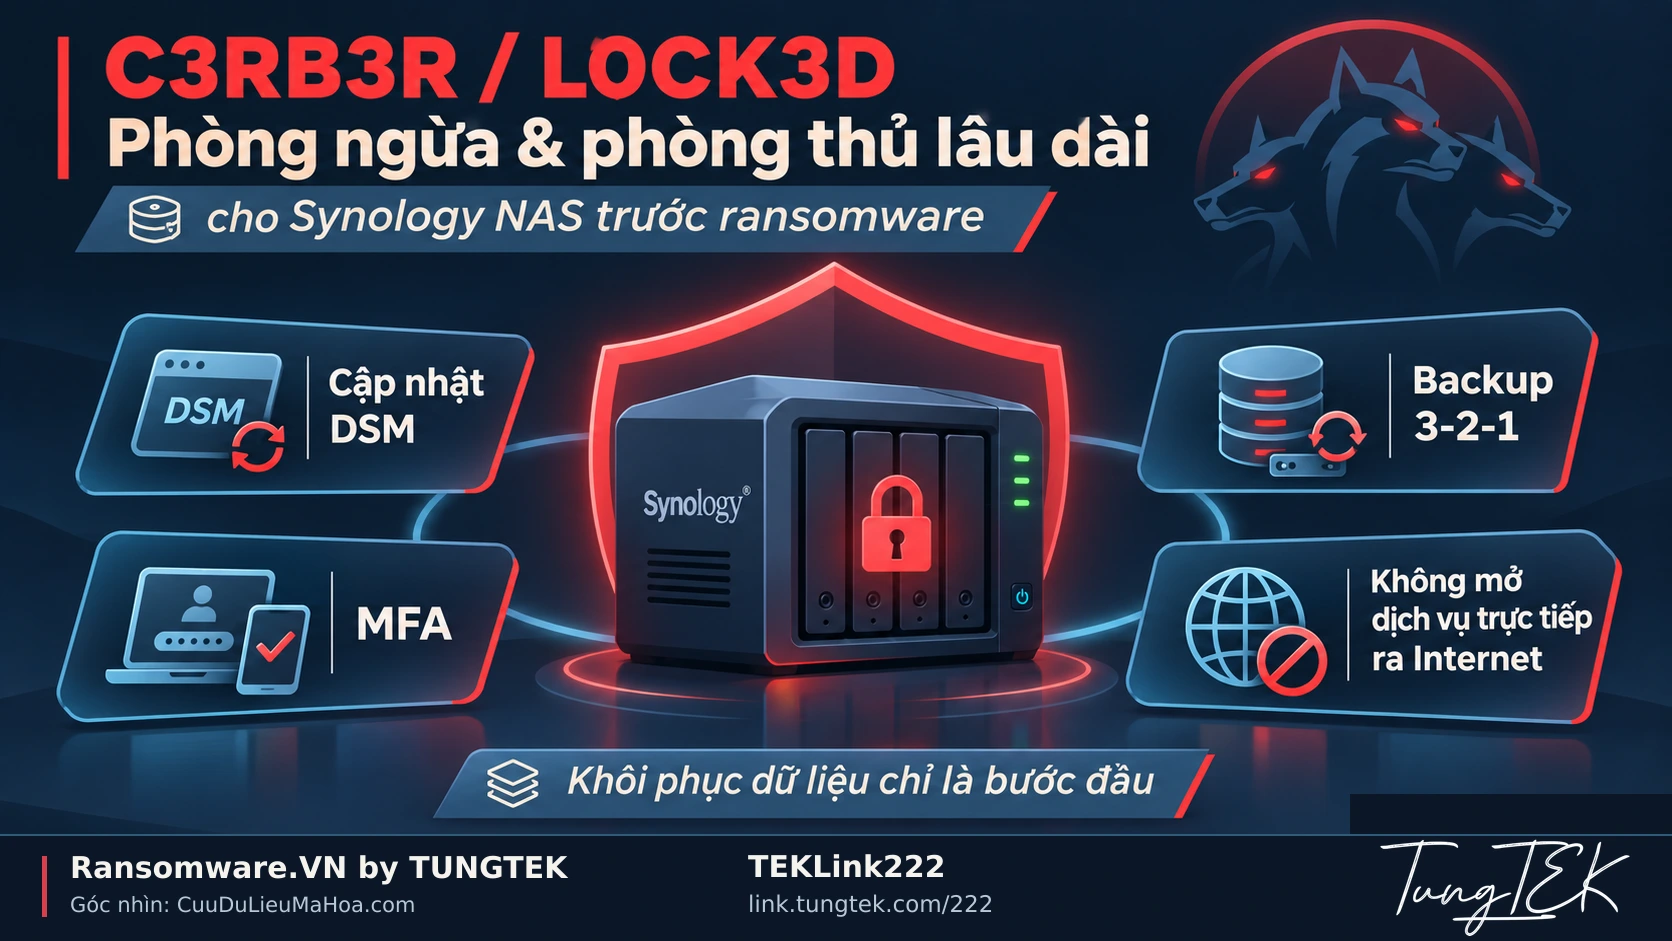
- Cập nhật DSM và các package liên quan, theo đúng model/phân nhánh firmware.
- Không công khai trực tiếp trang quản trị NAS, SSH hoặc dịch vụ quản trị khi không cần thiết; sử dụng VPN/ZTNA và chính sách nguồn truy cập.
- Bảo vệ tài khoản đặc quyền bằng MFA; rà soát mật khẩu, token và khóa truy cập sau sự cố.
- Duy trì snapshot và backup có lịch sử phiên bản, cùng bản sao offline hoặc immutable ngoài quyền của NAS sản xuất.
- Thử khôi phục định kỳ, bao gồm khôi phục iSCSI LUN, VM và cơ sở dữ liệu chứ không chỉ vài tệp văn bản.
Những câu hỏi thường gặp
Có thể dùng khóa của một NAS khác để giải mã không?
Không có bằng chứng cho thấy một khóa phổ quát có thể dùng được cho các nạn nhân khác nhau. Những repo đã tham khảo yêu cầu đối chiếu khóa với chính phiên mã hóa và xác minh bằng mẫu dữ liệu. [2][3]
NAS đã bị tắt thì còn hy vọng không?
Có thể vẫn còn tùy snapshot, backup, Btrfs, disk image hoặc bộ nhớ đã được dump từ trước. Nhưng khởi động lại không làm sống lại khóa phiên đã mất. [2]
Công cụ GitHub có thể chạy ngay trên NAS sản xuất?
Không nên vận hành trực tiếp chỉ vì mã nguồn công khai. Cần rà soát mã, môi trường hỗ trợ, cách ghi tệp, đường xuất dữ liệu và quyền truy cập; ưu tiên bản sao thử nghiệm. Nhiều kho là bằng chứng kỹ thuật hữu ích, không phải phần mềm đã được chứng nhận cho mọi hệ thống.
Có nên trả tiền chuộc để lấy khóa?
Trước tiên cần đánh giá tất cả các đường phục hồi, tình trạng bản sao lưu, tác động pháp lý và rủi ro đối với doanh nghiệp. Trả tiền không bảo đảm nhận được khóa hoạt động hoặc kẻ tấn công sẽ không giữ lại dữ liệu. Khi quyết định, cần tham vấn đội ứng cứu, pháp lý và lãnh đạo có thẩm quyền.
Cứu dữ liệu bắt đầu từ quyết định đầu tiên
Tin về bộ công cụ giải mã C3RB3R/L0CK3D là tín hiệu tích cực, nhưng khẳng định “có tool là giải mã được NAS” vừa thiếu chính xác vừa có thể khiến nạn nhân chấp nhận rủi ro không cần thiết. Những ca thành công cho thấy giá trị của forensics bộ nhớ, xác thực khóa và khôi phục có kiểm soát — không phải bảo đảm rằng một lệnh chạy sẽ cứu được tất cả dữ liệu.
Đối với CuuDuLieuMaHoa.com by TUNGTEK, ưu tiên sau cùng vẫn là đưa dữ liệu quan trọng trở lại trạng thái sử dụng được với mức mất mát và rủi ro thấp nhất: bảo toàn nguồn, tìm đường giải mã phù hợp, khai thác bản sao và xác nhận tính nhất quán ở tầng ứng dụng.
THÔNG ĐIỆP TEKLINK222 Có cơ hội giải mã – nhưng bảo toàn chứng cứ mới là bước đầu quyết định.
Liên quan: TEKLink218 — hồ sơ C3RB3R và giới hạn nhận diện. Bài này cập nhật góc nhìn về công cụ công khai; không công bố kết quả phục hồi của bất kỳ ticket khách hàng nào.
Ransomware.VN by TUNGTEK · Góc nhìn phục hồi dữ liệu: CuuDuLieuMaHoa.com · 0963509115.
TEKLink222: link.tungtek.com/222. Kiểm tra ngày 01/11/2026: HTTP 404. Dùng URL đầy đủ của bài trên Ransomware.VN để chia sẻ trong khi chờ cấu hình shortlink.
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Xuất bản TEKLink222 VI/EN; đối chiếu ba dự án và nguồn Synology, giữ phạm vi báo cáo tác giả, bổ sung điều kiện bảo toàn chứng cứ. Dùng 5 minh họa với chữ ký PNG gốc; TEKLink222 đang trả 404.
Chính sách sửa bài