AhsayCBS: bản vá cũ chưa đủ, cần kiểm tra máy chủ sao lưu
Nghiên cứu ngày 15/10 bổ sung bằng chứng khai thác AhsayCBS. Đối chiếu hotfix mới và dấu vết xâm nhập; chưa xác nhận ransomware trong các ca được mô tả.
Cập nhật: · Giờ Việt Nam (UTC+7)
Đã đối chiếu công bố của Ahsay, Bitdefender, Huntress và hồ sơ NVD. Ransomware.VN chưa điều tra độc lập các hệ thống hoặc mẫu mã độc; chưa xác nhận nạn nhân tại Việt Nam.
Bản tin ngày 16/10/2026 dựa trên nghiên cứu mới ngày 15/10 và thông báo hotfix ngày 12/10. Đây là cảnh báo hạ tầng sao lưu, không phải xác nhận một chiến dịch ransomware.
Bằng chứng: nghiên cứu mới ngày 15/10
Bitdefender MDR công bố đã quan sát khai thác chuỗi AhsayCBS. Trong các ca được mô tả, nhóm chưa quan sát thấy mã hóa, đánh cắp dữ liệu hoặc triển khai ransomware. Không quy hoạt động này cho một họ ransomware.
Bằng chứng: kiểm tra đầy đủ số build
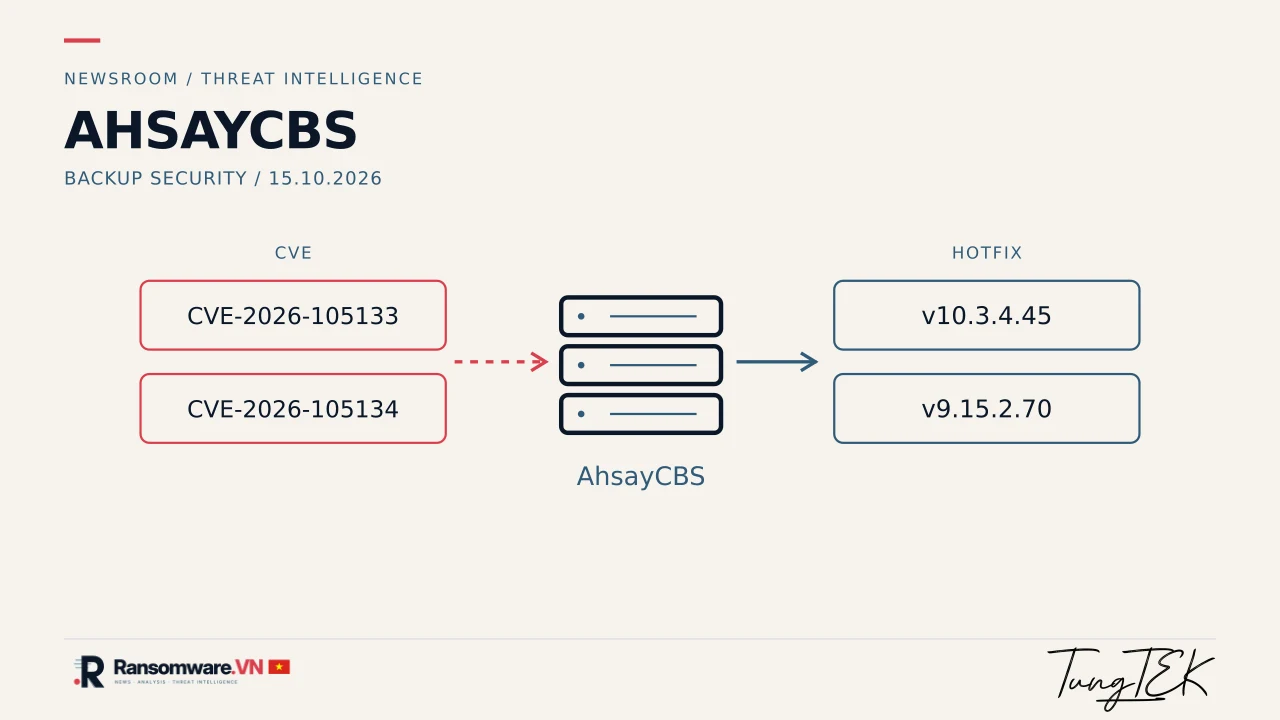
Thông báo Ahsay ngày 12/10 xác nhận v10.3.4.0 và v9.15.2.59 chưa vá đầy đủ. Hãng yêu cầu hotfix v10.3.4.45 cho v10, hoặc v9.15.2.70 cho v7, v8, v9, rồi khởi động lại máy chủ. Huntress cũng xác nhận đã kiểm thử hotfix v10.3.4.45 đối với điểm xâm nhập này.
Bằng chứng: đọc CVE cùng thông báo mới
NVD mô tả CVE-2026-105133 là lỗi xác thực và CVE-2026-105134 là OS command injection. Mô tả cũ trên NVD còn nêu 10.3.4 là không bị ảnh hưởng; khi xử lý phiên bản, cần đối chiếu khuyến cáo build mới hơn của Ahsay.
Nhận định kỹ thuật: bảo vệ đường phục hồi
- Lập danh sách máy chủ AhsayCBS, đối chiếu đầy đủ build và phạm vi truy cập mạng; làm việc với nhà cung cấp nếu dùng dịch vụ backup.
- Vá và kiểm tra dấu vết là hai việc riêng: lưu log, rà soát webshell, tiến trình con bất thường và dịch vụ truy cập từ xa ngoài cấu hình. Nếu có dấu hiệu xâm nhập, cô lập và lập phương án phục hồi tin cậy.
- Ransomware.VN đề xuất kiểm thử khôi phục và duy trì bản sao tách biệt. Đây là ưu tiên phòng thủ, không phải bằng chứng backup đã bị phá hủy.
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Xuất bản VI/EN, đối chiếu nghiên cứu 15/10 và hotfix 12/10. Tách bằng chứng khai thác khỏi nguy cơ ransomware; chưa xác nhận ảnh hưởng tại Việt Nam.
Chính sách sửa bài