AnyDesk bị ransomware lợi dụng như thế nào? Bằng chứng từ LockBit và Akira
LockBit nêu AnyDesk trong advisory; Huntress ghi nhận ca Akira có VPN, lấy dữ liệu, AnyDesk và Safe Mode. Phân tích chứng cứ, dấu vết forensic và ứng cứu.
Cập nhật: · Giờ Việt Nam (UTC+7)

Đã đối chiếu advisory CISA/FBI, ca điều tra Huntress, tài liệu AnyDesk và báo cáo Sophos. Các nguồn chứng minh khả năng lạm dụng công cụ, không kết luận AnyDesk hiện diện trong ca .PIZ riêng của TUNGTEK.
[S1]–[S8] tương ứng nguồn cuối bài. Ảnh mở bài và ba sơ đồ là minh họa biên tập, không phải screenshot ứng dụng hay chứng cứ hiện trường. QR dẫn đến https://link.tungtek.com/215.
1. AnyDesk hợp pháp; điều tra phải hỏi ai điều khiển, từ đâu và khi nào
AnyDesk là phần mềm hỗ trợ từ xa hợp pháp. MITRE ATT&CK T1219.002 mô tả việc đối tượng lạm dụng remote desktop để điều khiển hệ thống. Sự hiện diện của ứng dụng không tự chứng minh xâm nhập; cần đặt phiên kết nối cạnh phiếu hỗ trợ, người được phê duyệt, thiết bị nguồn, khung giờ và các dấu vết đi kèm. [S1]
Ba tình huống cần tách bạch: IT hỗ trợ đúng quy trình; đối tượng đã có quyền từ VPN/RDP rồi cài công cụ remote; hoặc người dùng bị lừa chấp nhận phiên điều khiển. Ở tình huống thứ hai, AnyDesk là công cụ hậu xâm nhập, không mặc nhiên là lỗ hổng hay đường truy cập ban đầu.
2. LockBit: advisory ghi nhận công cụ, không mô tả mọi đường xâm nhập
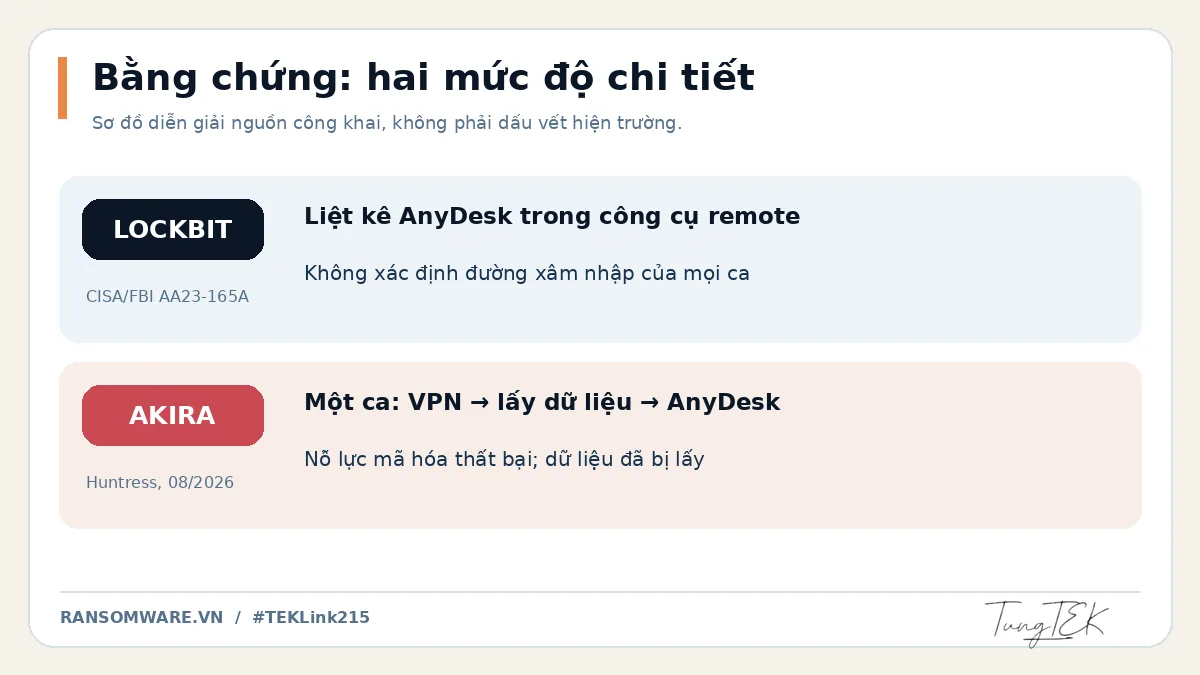
Advisory AA23-165A ngày 14/06/2023 của CISA, FBI và đối tác ghi AnyDesk trong bảng công cụ affiliate LockBit dùng để điều khiển máy nạn nhân. Bảng ATT&CK xếp nó cùng Atera RMM, ScreenConnect và TeamViewer ở T1219 cho command and control. Đây là hành vi đã quan sát, không phải tuyên bố mọi vụ LockBit đều dùng AnyDesk. [S2]
LockBit vận hành qua nhiều affiliate với TTP khác nhau. Tên AnyDesk riêng lẻ không đủ để quy kết LockBit hoặc suy ra initial access; phải nối bằng chứng về tài khoản, hạ tầng điều khiển, tiến trình, file và tác động.
3. Akira: dựng đúng thứ tự một ca ngày 04/08/2026
Huntress mô tả nhiều lần đăng nhập thất bại vào SonicWall SSL VPN khoảng 03:45 UTC ngày 04/08/2026; lúc 03:52:42 UTC, tài khoản hợp lệ đăng nhập thành công trên VPN thiếu MFA. Gần hai giờ sau, đối tượng RDP tới domain controller, liệt kê Active Directory, dùng WinRAR gom dữ liệu share rồi s5cmd đưa lên bucket S3 do đối tượng kiểm soát. Exfiltration này diễn ra trước nỗ lực mã hóa. [S3]
Đối tượng cài AnyDesk thành Windows service, cho tự khởi động và mở phiên inbound. Huntress ghi nhận chuyển tệp vào máy và bốn khối văn bản qua clipboard. Khoảng 27 giây sau khi file transfer hoàn tất, cây tiến trình akira.exe khởi chạy. Con số 27 giây chỉ thuộc ca này; file transfer qua AnyDesk cũng không phải toàn bộ đường lấy dữ liệu của vụ việc. [S3]
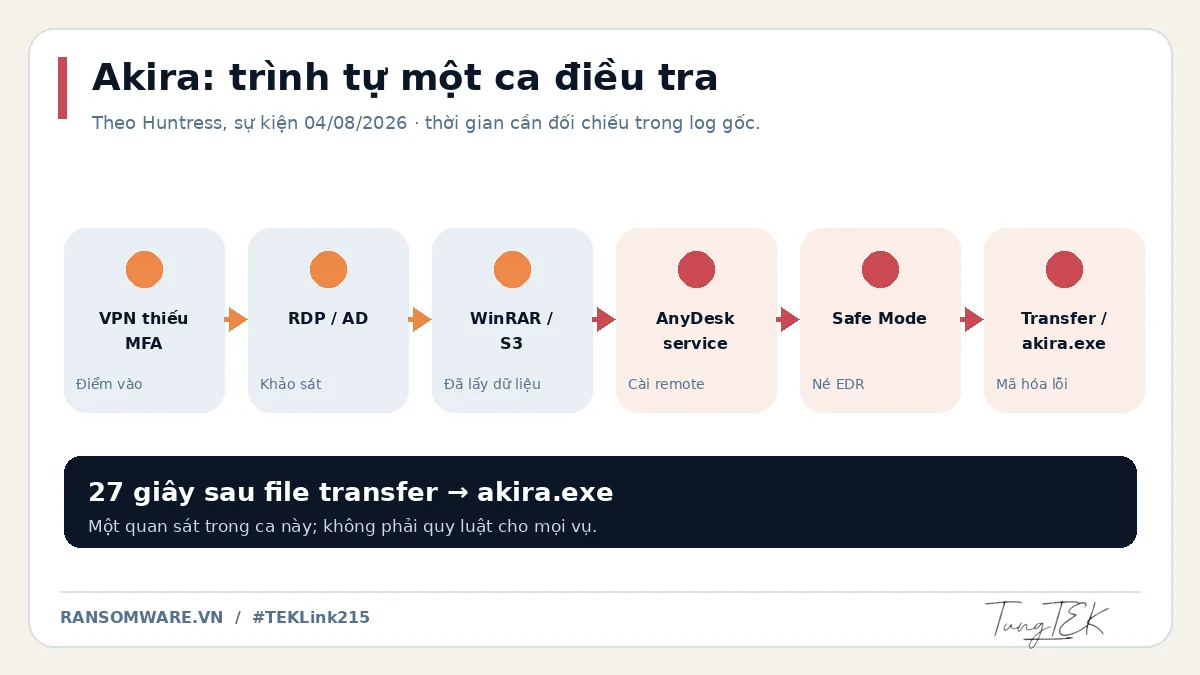
4. Safe Mode: né phòng thủ nhưng làm hỏng lần mã hóa được quan sát
Huntress ghi nhận đối tượng khởi động Safe Mode with Networking và thêm cấu hình cho AnyDesk service hoạt động trong chế độ này. Agent bảo vệ bên thứ ba không khởi động; Windows Defender ghi lỗi vì dịch vụ không chạy trong Safe Mode. MITRE xếp kiểu lạm dụng này vào T1688. Đây là quan sát một ca, không phải đặc tính của mọi triển khai AnyDesk hoặc mọi vụ Akira. [S3][S6]
Trên máy được quan sát, akira.exe gặp lỗi thiếu bộ nhớ ảo nên nỗ lực mã hóa thất bại. Nhưng thông tin xác thực và dữ liệu share đã bị lấy trước đó. Không thấy file bị mã hóa chỉ giới hạn phần tác động quan sát được; vẫn phải điều tra mất dữ liệu, tài khoản và máy khác. [S3]
5. Sophos 2026: đọc thống kê trong đúng mẫu
Sophos phân tích 661 ca IR/MDR đủ dữ liệu từ 01/11/2024 đến 31/10/2025. Trong bộ ca ấy, hãng gọi AnyDesk là công cụ remote access hợp pháp bị lạm dụng nhiều nhất. Đây là thống kê từ khách hàng và ca do Sophos xử lý, không phải tỷ lệ của mọi tổ chức hoặc mọi vụ ransomware. [S4]
Kết quả giúp ưu tiên kiểm kê công cụ remote, giám sát cài mới và rà phiên ngoài lịch hỗ trợ. Nó không thay baseline riêng: đội dùng AnyDesk hằng ngày có nhiều sự kiện hợp lệ hơn hệ thống cấm ứng dụng này.
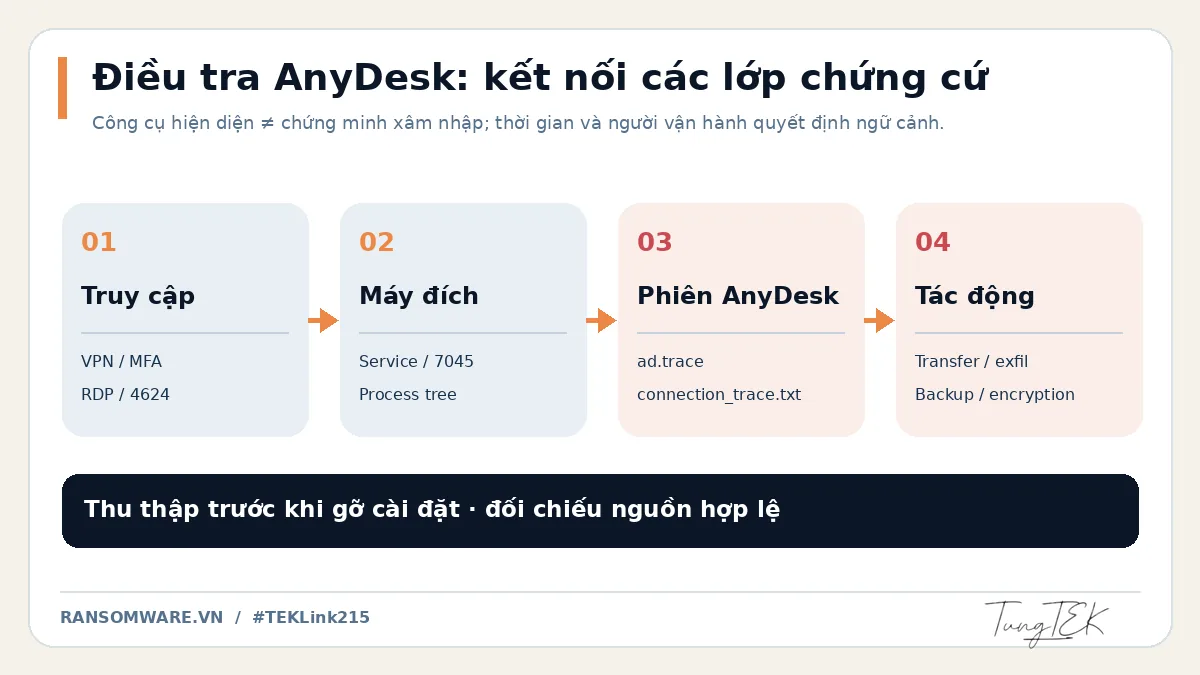
6. Dấu vết AnyDesk: ghép log phiên với danh tính và hệ điều hành
Tài liệu AnyDesk cho biết connection_trace.txt của máy nhận yêu cầu ghi ngày giờ, chấp nhận/từ chối và bên gửi. Trên Windows, client chuẩn có thể lưu ad.trace tại %appdata%\AnyDesk; bản cài service lưu ad_svc.trace tại %programdata%\AnyDesk. Client tùy chỉnh dùng đường dẫn theo prefix khác. Sao lưu tệp gốc, hash và ghi giờ máy cùng múi giờ trước khi phân tích. [S5]
Đối chiếu trace với VPN/MFA, RDP, log đăng nhập, dịch vụ mới, cây tiến trình, EDR, nén/upload và SafeBoot. Windows Security Event 4697 có thể cho biết cài service nếu audit phù hợp đã bật; thiếu event không chứng minh service chưa từng được cài. Prefetch, Amcache, Registry, EVTX, $MFT và $UsnJrnl hữu ích tùy tình trạng thu thập. [S3][S8]
Một remote ID, file trace hoặc đuôi tệp là đầu mối, không phải quy kết cuối. Cần xác định phiên nào thuộc lịch IT, tài khoản nào mở cửa, tệp nào được chuyển, hành vi nào xảy ra tiếp và dữ liệu có rời mạng hay không.
7. Phát hiện: chuỗi tín hiệu mạnh hơn một IOC
- Kiểm kê và allowlist công cụ remote được duyệt, người vận hành và giờ hỗ trợ; cảnh báo cài service ngoài cửa sổ thay đổi.
- Tương quan VPN đăng nhập bất thường hoặc thiếu MFA với RDP vào máy nhạy cảm, rồi phát sinh AnyDesk service hoặc phiên inbound trái lịch. [S3]
- Đặt file transfer/clipboard, WinRAR hoặc công cụ upload, SafeBoot, EDR ngừng hoạt động và tiến trình payload trên cùng timeline. [S3][S6]
- Giảm báo động nhầm bằng phiếu hỗ trợ, kỹ thuật viên, quản lý thiết bị và Remote ID; tăng ưu tiên khi nhiều lớp độc lập cùng khớp.
- Giữ log VPN, firewall và endpoint đủ lâu, đồng bộ NTP; thiếu log hoặc lệch giờ có thể đảo sai thứ tự sự kiện.
8. Nghi phiên trái phép: bảo toàn rồi khoanh vùng
Thực hiện kế hoạch IR: xác định phạm vi, cô lập máy nghi bị điều khiển và chặn phiên/tài khoản bị lạm dụng theo thẩm quyền. Cân nhắc thu chứng cứ dễ mất trước khi tắt máy; ghi thời điểm, người thực hiện và chuỗi bàn giao. Đừng gỡ AnyDesk hay xóa log ngay để “sạch máy” vì có thể làm mất dấu vết. [S7]
Thu trace, cấu hình service, EVTX, EDR/network telemetry, mẫu tệp và dấu vết exfiltration; kiểm tra kênh remote và persistence khác. Đổi thông tin xác thực từ thiết bị sạch, rà MFA/quyền, kiểm chứng backup tách biệt hoặc bất biến rồi phục hồi từng bước. Nếu dữ liệu đã bị lấy, xử lý cả rủi ro thông tin và nghĩa vụ thông báo phù hợp. [S3][S7]
9. Giới hạn quy kết .PIZ và #TEKLink215
Không có chứng cứ công khai đủ để kết luận AnyDesk đã được dùng trong ca .PIZ riêng của TUNGTEK. Đuôi .PIZ không định danh duy nhất một họ ransomware. Bài này phân tích TTP do bên thứ ba công bố, không tự nhận đã kiểm thử hay thu thập máy nạn nhân.
Xem bài và các cập nhật thuộc #TEKLink215 tại https://link.tungtek.com/215. 🇻🇳 Sự cố dữ liệu? Gọi TUNGTEK.
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Xuất bản phân tích TTP AnyDesk theo các nguồn công khai; ghi rõ giới hạn quy kết .PIZ.
· Bổ sung phân tích chuyên sâu LockBit/Akira theo nguồn gốc, sửa thứ tự ca Huntress; thay ảnh mở bài bằng hình có chữ ký TungTEK gốc tách nền, thêm ba sơ đồ VI/EN.
· Tăng kích thước QR ở ảnh 480/768 để quét được trên màn hình hẹp; kiểm định cả sáu biến thể ảnh bằng OpenCV.
Chính sách sửa bài