GhostFrame và VMware ESXi — framework hậu khai thác, đường vào GlobalProtect và rủi ro ransomware
Bài phân tích TEKLab đầy đủ về GhostFrame, quyền root ESXi, CVE-2026-0257 GlobalProtect, credential theft, IOC, săn tìm và phục hồi hạ tầng ảo hóa.
Cập nhật: · Giờ Việt Nam (UTC+7)
Đối chiếu nguồn công khai ngày 12/11/2026: báo cáo Recorded Future, Unit 42, advisory Palo Alto Networks, tài liệu Broadcom và bulletin CISA. Không phân tích trực tiếp mẫu, không kiểm thử ESXi hay truy cập log khách hàng; không xác nhận ca cụ thể tại Việt Nam. NVD mở trực tiếp không trả văn bản trong lượt rà soát; thông tin định danh ưu tiên advisory hãng. Không có bằng chứng đồng nhất mọi vụ CVE-2026-0257 với GhostFrame.
Bản gốc TEKLab TEKLink225 ngày 12/11/2026, được giữ đầy đủ 21 mục. Biên tập làm rõ giới hạn bằng chứng, thay dẫn chiếu Facebook chưa được xác minh bằng cảnh báo trung tính, và đánh dấu khung 0–72 giờ là gợi ý TEKLab. Các số [1]–[7] tương ứng danh sách nguồn bên dưới.
Tổng quan và bối cảnh tình báo — mục 1–2
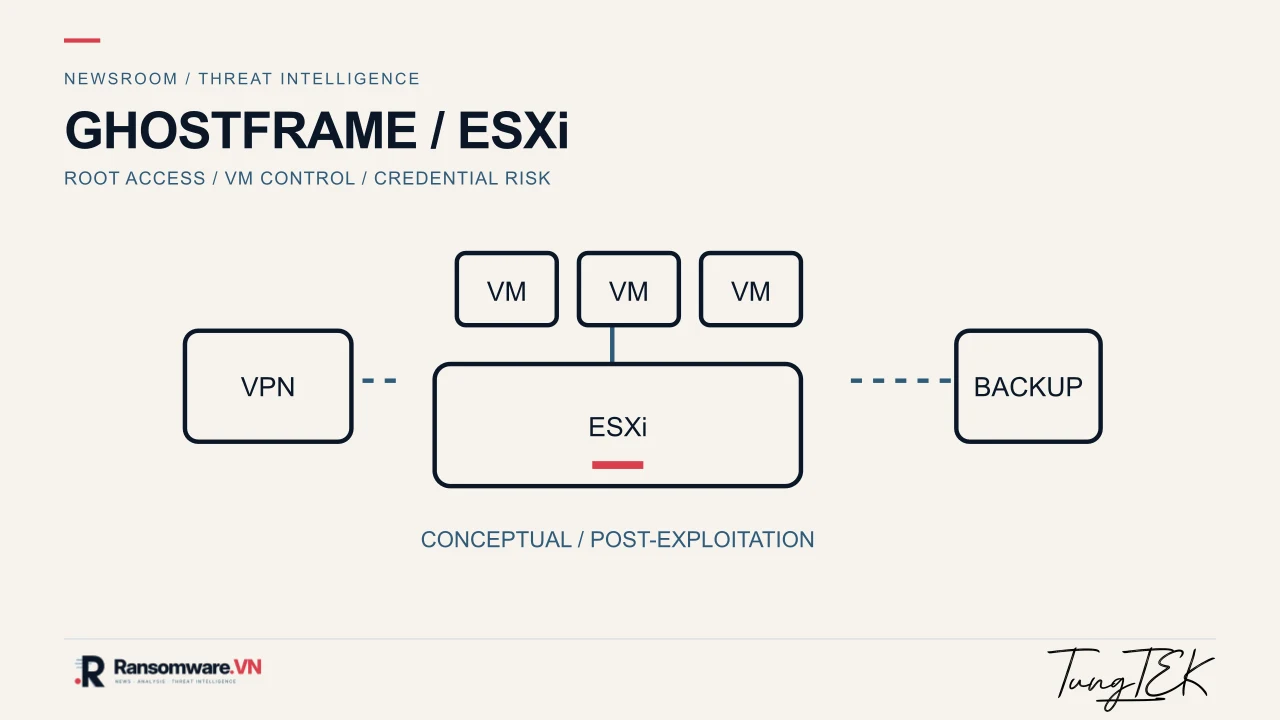
Bài gốc TEKLab TEKLink225 TEKLab / Threat Intelligence. Tài liệu gốc ngày 12/11/2026 — Mã bài TEKLink225 — https://link.tungtek.com/225. Bản xuất bản đầy đủ 21 mục trên Ransomware.VN, có AI hỗ trợ biên tập và dịch; không ngụ ý đã được một cá nhân thẩm định. CẢNH BÁO TỪ TUNGTEK · RANSOMWARE.VN: GhostFrame có thật và hoạt động trên ESXi đã bị chiếm quyền. CVE-2026-0257 không phải CVE của VMware; đây là lỗ hổng authentication bypass trên Palo Alto PAN-OS GlobalProtect. Đừng nhầm đường vào VPN với implant hậu khai thác ESXi. [1][2][3] Minh họa là sơ đồ khái niệm, không phải ảnh hiện trường hoặc bằng chứng chuỗi xâm nhập trong một ca cụ thể.
Hồ sơ sự kiện — xác minh nhanh GhostFrame — Framework hậu khai thác, không phải CVE của ESXi. [1] Điều kiện triển khai — Cần quyền root trên ESXi từ trước; bản thân implant không cung cấp initial exploit. [1] CVE-2026-0257 — Lỗ hổng GlobalProtect/PAN-OS, yêu cầu cấu hình phơi nhiễm nhất định. [3] Nhóm liên quan — TAG-218; hoạt động có sự chồng lấn với Settra ransomware. [1] Ưu tiên phòng thủ — VPN / vCenter / ESXi / AD credential / hệ thống backup.
1. Tóm tắt điều hành GhostFrame là một framework hậu khai thác (post-exploitation framework) được Insikt Group của Recorded Future công bố. Công cụ này được thiết kế để hoạt động trên các hypervisor VMware ESXi đã bị xâm nhập, cho phép tác nhân đe dọa duy trì hiện diện, quản lý máy ảo, mở kênh pivot, và trích xuất thông tin xác thực từ hệ thống Windows chạy bên trong máy ảo mà không cần cài mã độc vào từng guest OS. Điểm quan trọng nhất cần làm rõ là: GhostFrame không phải là một lỗ hổng CVE mới của VMware ESXi. Theo báo cáo gốc, GhostFrame chỉ được triển khai sau khi kẻ tấn công đã có quyền root trên ESXi. Trong khi đó, CVE-2026-0257 là lỗ hổng authentication bypass trên GlobalProtect của Palo Alto PAN-OS. Một số chiến dịch có thể dùng CVE-2026-0257 để lấy foothold qua VPN, sau đó pivot vào vCenter/ESXi và tiếp tục hoạt động hậu khai thác bằng các công cụ có năng lực tương tự GhostFrame. Điều này không xác lập rằng GhostFrame đã được dùng trong các vụ việc đó. Đối với doanh nghiệp, bài học cốt lõi không chỉ là vá một CVE. Đây là câu chuyện về bảo vệ lớp ảo hóa như một “tài sản tối quan trọng”, vì khi ESXi bị kiểm soát, toàn bộ các máy ảo bên trên có thể trở thành mục tiêu bị quản trị, trích xuất thông tin xác thực hoặc phá hoại từ bên ngoài guest OS.
2. Bối cảnh tình báo: vì sao GhostFrame đáng chú ý? Nó hoạt động ở lớp hypervisor, nơi một ESXi host có thể chứa nhiều máy ảo quan trọng trong cùng một cụm dịch vụ. Nó cho phép tấn công “ngoài guest OS”, làm giảm hiệu quả của nhiều EDR/AV chỉ quan sát hoạt động bên trong Windows VM. Nó cho phép một điểm kiểm soát duy nhất để bật/tắt VM, tạo snapshot, mở VNC, dựng SOCKS5 proxy và thu thập credentials. Nó xuất hiện trong bối cảnh hoạt động của TAG-218, chồng lấn với chiến dịch Settra ransomware, cho thấy xu hướng ransomware operators tận dụng lớp ảo hóa ngày càng rõ. Nói cách khác, GhostFrame không chỉ là một implant đơn lẻ. Nó đại diện cho một hướng phát triển mới của tác nhân tấn công: thay vì xâm nhập từng máy chủ một cách riêng lẻ, chúng tập trung đánh vào lớp ảo hóa để có đòn bẩy chiến lược hơn, ít điểm chạm hơn và độ phủ hạ tầng lớn hơn.
Framework và persistence — mục 3–4
3. GhostFrame là gì? Theo phân tích của Recorded Future, GhostFrame là một command-and-control (C2) và framework hậu khai thác dành cho VMware ESXi. Giao diện điều hành của GhostFrame gồm ít nhất hai thành phần lớn: Sessions (quản lý các host/phiên bị xâm nhập) và Builder (dựng implant cho ESXi). Implant sinh ra từ builder được gọi là vmhostd-core. Duy trì truy cập và persistence trên ESXi. Thực thi mã lệnh nhận từ C2 mà không cần ghi payload rõ ràng ra đĩa theo kiểu shellcode/in-memory loader. Quản lý máy ảo: liệt kê, hiển thị trạng thái nguồn, thao tác power, tạo hoặc xóa snapshot. Thiết lập VNC relay để tương tác đồ họa với máy ảo thông qua hạ tầng GhostFrame. Mở đường hầm tới giao diện ESXi Host Client. Triển khai thành phần gfsox để làm SOCKS5 proxy và pivot vào mạng nội bộ. Tích hợp sdkmon để can thiệp luồng xác thực ESXi, nhằm thu thập username/password các lần đăng nhập tiếp theo. Tích hợp VMkatz để khai thác thông tin xác thực từ memory snapshot, VMDK, hoặc quét trên nhiều VM trong datastore.
4. Cơ chế triển khai và persistence trên ESXi GhostFrame không tự khai thác lỗ hổng để vào ESXi. Kẻ tấn công phải có sẵn quyền root trên host, sau đó mới tải implant lên và kích hoạt. Theo báo cáo gốc, implant vmhostd-core tự sao chép chính nó vào /opt/vmhostd-core và chỉnh sửa /etc/rc.local.d/local.sh để tự khởi động cùng hệ thống. Một kỹ thuật đáng chú ý là implant liên tục vô hiệu hóa ESXi firewall và cơ chế bảo vệ execInstalledOnly. Điều này đặc biệt nguy hiểm vì execInstalledOnly là một cơ chế giúp giới hạn việc thực thi các file nhị phân không được cài đặt qua VIB. Khi bị tắt, ESXi có thể dễ dàng chạy các binary lạ hơn, mở rộng bề mặt cho implant và công cụ phụ trợ. Dấu vết đáng quan tâm: /opt/vmhostd-core Script khởi động bị sửa: /etc/rc.local.d/local.sh Tên tiến trình ngụy trang gần giống dịch vụ hợp pháp: vmhostd (dễ gây nhầm với vmware-hostd) Hành vi được báo cáo: chạy /sbin/auto-backup.sh để lưu thay đổi cấu hình qua reboot; đây không phải lệnh trong checklist đọc trạng thái.
Bảo vệ thực thi và phạm vi CVE — mục 5–6
5. execInstalledOnly: ý nghĩa phòng thủ và vì sao bị nhắm tới Theo tài liệu Broadcom/VMware, execInstalledOnly là cơ chế bảo vệ nhằm chỉ cho phép thực thi binary đã được cài đặt qua VIB/nguồn tin cậy. Nhiều cảnh báo của Broadcom mô tả rất rõ: khi tính năng này bị tắt, hệ thống cho phép chạy các file không cài qua VIB, từ đó tăng nguy cơ malware và ransomware trên host ESXi. Tuy nhiên, setting bị tắt riêng lẻ không đủ kết luận xâm nhập; có thể có lý do quản trị hoặc firmware hợp lệ. GhostFrame nhắm trực tiếp vào cơ chế này vì implant cần một môi trường linh hoạt để thực thi binary trái phép. Việc implant lặp lại thao tác vô hiệu hóa khoảng vài giây một lần cho thấy tác giả công cụ ý thức rất rõ rằng quản trị viên có thể cố bật lại protection. Đây là một dấu hiệu “anti-remediation” rất đáng lưu ý trong săn tìm xâm nhập. Kiểm tra kernel option: esxcli system settings kernel list -o execInstalledOnly Kiểm tra runtime option: localcli system settings advanced list -o /User/ExecInstalledOnly Kiểm tra enforcement: esxcli system settings encryption get
6. GhostFrame và CVE-2026-0257: mối liên hệ đúng là gì? Đây là điểm cần phân biệt khi đọc các cảnh báo an toàn thông tin. CVE-2026-0257 là lỗ hổng authentication bypass trên Palo Alto GlobalProtect/PAN-OS, không phải lỗ hổng VMware ESXi. Tuy nhiên, Palo Alto Unit 42 ghi nhận rằng một số tác nhân đe dọa sau khi khai thác CVE-2026-0257 để vào VPN đã tiếp tục pivot vào lớp ảo hóa, thông qua vCenter và ESXi. Trong ít nhất một trường hợp, tác nhân đã vô hiệu hóa execInstalledOnly và dùng công cụ riêng để offline dump credentials trực tiếp từ VMDK của domain controller. Unit 42 không định danh công cụ đó là GhostFrame. Vì vậy, cách hiểu đúng là: CVE-2026-0257 có thể là điểm vào ban đầu trong một chuỗi xâm nhập; GhostFrame là công cụ hậu khai thác có thể được dùng ở giai đoạn sau khi kẻ tấn công đã tiếp cận được lớp ESXi. Nói cách khác, đây là mối quan hệ “kill chain linkage”, không phải quan hệ đồng nhất “GhostFrame = CVE-2026-0257”.
Chuỗi minh họa và tác động — mục 7–8
7. Chuỗi tấn công minh họa Đây là sơ đồ khái niệm, không phải chuỗi được chứng minh đã xảy ra trong mọi vụ GhostFrame. Khai thác thiết bị biên (ví dụ VPN appliance chưa vá / chưa áp dụng mitigations). Thiết lập phiên truy cập trái phép, thực hiện reconnaissance và mở rộng quyền trong mạng nội bộ. Tiếp cận vCenter hoặc trực tiếp ESXi host bằng thông tin xác thực bị lộ, tái sử dụng hoặc thông qua lateral movement. Đạt quyền root trên ESXi, tải implant GhostFrame hoặc công cụ tương đương. Tắt firewall, tắt hoặc làm suy yếu execInstalledOnly, thiết lập persistence. Liệt kê VM, snapshot, truy cập giao diện quản trị, mở proxy/pivot tới các hệ thống khác. Thu thập thông tin xác thực Windows VM qua VM memory, VMDK, NTDS.dit, SAM/LSA secrets hoặc Kerberos tickets. Mở rộng quyền trong Active Directory, vô hiệu hóa backup/DR nếu có thể, rồi triển khai mã độc mã hóa hoặc data theft.
8. Tại sao kỹ thuật này nguy hiểm hơn nhiều đội đang nghĩ? Bypass quan sát trong guest OS: tác nhân thao tác ở lớp hypervisor nên nhiều công cụ EDR không thấy toàn bộ chuỗi hành vi. Tấn công quy mô nhiều VM từ một điểm điều khiển: chỉ cần một ESXi host bị kiểm soát là nhiều dịch vụ cùng lúc có thể chịu rủi ro. Credential access ở mức hạ tầng: lấy được NTDS.dit, tickets hoặc hash từ VM quan trọng làm tăng tốc chiếm miền. Ảnh hưởng đến tính sẵn sàng: từ lớp hypervisor, kẻ tấn công có thể tác động rộng hơn so với việc chỉ chiếm một Windows server đơn lẻ. Đối với các tổ chức phụ thuộc vào ảo hóa—đặc biệt là doanh nghiệp vừa và nhỏ dùng 1–3 host ESXi chứa hầu hết workload—một vụ xâm nhập như vậy có thể tạo hiệu ứng “single choke point”: mất kiểm soát một host, kéo theo mất an toàn của cả cụm ứng dụng, file server, DC, ERP, backup proxy, thậm chí cả jump server.
Kiểm tra kỹ thuật và IOC — mục 9–10
9. Săn tìm và kiểm tra kỹ thuật trên ESXi Các lệnh dưới đây phục vụ mục đích kiểm tra/điều tra ở mức đọc trạng thái: vmware -vl esxcli network firewall get esxcli system settings kernel list -o execInstalledOnly localcli system settings advanced list -o /User/ExecInstalledOnly esxcli system settings encryption get ls -l /opt/vmhostd-core grep -nE 'vmhostd-core|execInstalledOnly|firewall' /etc/rc.local.d/local.sh ps | grep '[v]mhostd' find / -maxdepth 3 -type f -name "*hostd*" 2]/dev/null cat /var/log/vobd.log | grep -i execInstalledOnly Tìm dấu hiệu xuất hiện file /opt/vmhostd-core. Kiểm tra local.sh có bị thêm các lệnh gọi vmhostd-core, vô hiệu hóa firewall hoặc ép execInstalledOnly về false/0 không. Đối chiếu trạng thái firewall và execInstalledOnly với baseline của môi trường. Điều tra các kết nối outbound bất thường từ ESXi đến cùng một IP qua nhiều port (53, 2222, 3389, 4444, 8443, 9443) như mô tả trong báo cáo gốc. Đối chiếu vobd.log, shell log, auth logs và thay đổi cấu hình gần thời điểm nghi ngờ xâm nhập.
10. IOC và hành vi cần chú ý GhostFrame C2: 45.158.196[.]81 GhostFrame C2: 45.158.196[.]141 TAG-218 MeshCentral C2: 193.5.65[.]114 SHA-256 mẫu GhostFrame: a05eae6d07b82e2e5451a72266f21fbaf76486ef4920a820988de93e15353a10 Mẫu lưu lượng: cùng một ESXi host phát sinh gần đồng thời nhiều TCP SYN tới cùng một IP qua các port 53/2222/3389/4444/8443/9443.
Phòng thủ và xử lý sự cố — mục 11–12
11. Khuyến nghị phòng thủ thực tế cho doanh nghiệp Vá PAN-OS/GlobalProtect và áp dụng toàn bộ mitigations liên quan đến CVE-2026-0257 nếu có sử dụng Palo Alto. Giới hạn truy cập quản trị vào vCenter/ESXi từ jump host tin cậy; tránh để mặt quản trị lộ trực tiếp Internet. Bật MFA và giám sát chặt mọi tài khoản đặc quyền liên quan đến vCenter, ESXi, VPN, backup và AD. MFA riêng lẻ không thay thế bản vá và mitigations dành riêng cho CVE của hãng. Rà soát baseline bảo mật của ESXi: Secure Boot, TPM/attestation (nếu hỗ trợ), execInstalledOnly, cấu hình firewall, lockdown mode phù hợp. Theo dõi thay đổi file /etc/rc.local.d/local.sh và tình trạng /opt trên host ESXi. Giám sát lưu lượng outbound từ ESXi—đây là điểm hay bị bỏ quên vì nhiều doanh nghiệp chỉ tập trung quan sát guest VM. Bảo vệ riêng hệ thống backup, Veeam/backup repositories, snapshot policies và xác minh khả năng khôi phục định kỳ. Xây dựng playbook điều tra riêng cho “hypervisor compromise”, thay vì chỉ dùng playbook chung cho máy chủ Windows/Linux thông thường.
12. Quy trình xử lý sự cố khi nghi ngờ ESXi bị cài implant Không vội reboot hay xóa file nếu chưa thu thập bằng chứng; bảo toàn log và trạng thái càng nhiều càng tốt. Cô lập có kiểm soát đường quản trị hoặc outbound của host nghi nhiễm để hạn chế mở rộng, bảo toàn bằng chứng và phối hợp tác động vận hành. Thu thập file nghi vấn, cấu hình local.sh, danh sách process, thông tin network connections và log liên quan. Rà soát toàn bộ VM quan trọng trên host: đặc biệt là domain controller, file server, backup server, jump server và các máy có dữ liệu nhạy cảm. Đổi/reset thông tin xác thực có nguy cơ lộ, ưu tiên tài khoản quản trị miền, tài khoản vCenter/ESXi và tài khoản dịch vụ trọng yếu. Đánh giá rủi ro data theft và lateral movement, không chỉ tập trung vào nguy cơ mã hóa dữ liệu. Phục hồi từ backup sạch sau khi đã hiểu rõ nguyên nhân và khép kín điểm vào, tránh khôi phục khi backdoor vẫn còn.
Góc nhìn TEKLab và điều tra C2 — mục 13–14
13. Góc nhìn TEKLab GhostFrame là minh chứng rõ ràng rằng các nhóm ransomware hiện nay không còn giới hạn ở mức “mã hóa file trên Windows”. Chúng đang chuyển dịch lên lớp ảo hóa—nơi tác động của một foothold có thể tăng mạnh theo số VM và quyền quản trị liên quan. Điều đáng ngại nhất không chỉ là khả năng điều khiển VM, mà là năng lực thu thập credentials và duy trì quyền truy cập ở lớp ít được giám sát hơn. Trong các môi trường mà ESXi/vCenter, NAS backup, VPN appliance và Active Directory nằm trong cùng một chuỗi quản trị thiếu phân tách, các liên kết này tạo nên một bề mặt tấn công liên thông và giàu giá trị. Vì vậy, khi đọc các bài cảnh báo trên mạng xã hội, quản trị viên không nên chỉ hỏi “CVE này đã vá chưa?”. Câu hỏi đúng hơn là: “Nếu điểm vào nằm ở biên mạng, liệu kẻ tấn công có thể chạm đến lớp ảo hóa của mình không? Mình có nhìn thấy thay đổi ở ESXi không? Và nếu bị chiếm vCenter/ESXi, mình còn gì để phục hồi?” Đó là trọng tâm mà TEKLab khuyến nghị doanh nghiệp cần xem lại ngay.
14. Điều tra C2, stager và thực thi payload trong bộ nhớ Mẫu implant được Recorded Future phân tích sử dụng chiến lược thiết lập kết nối C2 đa cổng: gần đồng thời thử TCP/53, 2222, 3389, 4444, 8443 và 9443 tới cùng một máy chủ; phiên kết nối đầu tiên thành công được giữ lại và các kết nối khác đóng. Nếu thất bại sau khoảng 30 giây, implant thử lại sau độ trễ ngẫu nhiên 5–12 giây. Đó là tín hiệu network hunting hữu ích trên đường quản trị ESXi, nơi lưu lượng outbound thường có baseline khá ổn định. [1] Sau khi bắt tay được với hạ tầng C2, implant chủ yếu hoạt động như một loader: nhận machine code, phân bổ vùng nhớ thực thi và gọi payload trong bộ nhớ. Khi không thể cấp phát executable memory, nó có khả năng rơi về một phiên reverse shell /bin/sh. Điều này có nghĩa không nên đánh giá nguy cơ chỉ từ việc “có tìm thấy file payload trên datastore hay không”. [1] Nguồn quan sát nên ưu tiên: firewall/NetFlow ở uplink quản trị ESXi, east-west segmentation gateway, DNS logs, vCenter tasks/events, log ESXi tập trung qua syslog. Bối cảnh quan trọng: một kết nối TCP/53 đơn lẻ không phải IOC đủ mạnh; cần xem theo chuỗi nhiều cổng, cùng đích, cùng thời điểm, host phát sinh và các biến đổi bảo mật xảy ra gần đó. Giới hạn: luật phát hiện theo port có thể bỏ sót phiên bản tùy biến hoặc hạ tầng C2 thay đổi; không dùng một chỉ báo mạng như kết luận pháp y.
Hành vi và ma trận chứng cứ — mục 15–16
15. Phân rã hành vi hậu khai thác theo lớp hệ thống ESXi host — Persistence, shell command, firewall/execInstalledOnly impairment, C2 — Thu hostd/vobd/syslog, script khởi động, process, binary, phiên mạng vCenter / quản trị VM — Đọc trạng thái, power VM, snapshot, tunnel Host Client — Rà task/event bất thường, thay đổi cấu hình/nguồn VM Guest Windows — VMkatz: memory/VMDK, NTLM, Kerberos, SAM, LSA, NTDS.dit — Đánh giá quyền domain bị lộ kể cả EDR guest không báo động Mạng nội bộ — gfsox SOCKS5 proxy; pivot traffic — Điều tra liên kết từ ESXi tới AD/DC, backup, file server Đường vào — VPN appliance / identity / privileged management access — Điều tra root cause độc lập, không suy ngược CVE khi không có bằng chứng Không phải mọi năng lực liệt kê ở trên đều đã được quan sát sử dụng đồng thời trong cùng một vụ việc; một số được suy ra từ frontend, từ phân tích implant hoặc từ thành phần của framework. TEKLab phân biệt rõ “công cụ hỗ trợ” và “hành vi được xác nhận trong một intrusion”. [1]
16. Ma trận chứng cứ — điều gì đã biết, điều gì chưa thể kết luận? GhostFrame là công cụ hậu khai thác ESXi — Xác nhận qua phân tích mẫu — Recorded Future công bố kiến trúc, implant và IOC [1] GhostFrame cần quyền root ESXi để cài — Xác nhận theo báo cáo mẫu — Không thấy nó cung cấp khả năng initial exploitation [1] TAG-218 có liên hệ với Settra — Liên hệ theo quan sát hạ tầng — Không đồng nghĩa GhostFrame độc quyền của Settra [1] CVE-2026-0257 thuộc VMware — Sai — Advisory chính thức xác nhận thuộc PAN-OS GlobalProtect [3][5] Khai thác GlobalProtect rồi pivot tới ESXi — Đã ghi nhận ở một số vụ việc — Unit 42 mô tả tình huống đi từ VPN tới vCenter/ESXi [2] GhostFrame được dùng trong mọi vụ CVE-2026-0257 — Chưa có bằng chứng — Không gộp chuỗi TTP tương đồng thành cùng một mẫu implant
Threat hunting và khung ứng phó — mục 17–18
17. Threat Hunting — playbook đọc-only dành cho ESXi Checklist này dành cho quản trị viên/DFIR có quyền hợp lệ trên host. Trước khi chạy, ghi nhận thời gian UTC, hostname và phiên bản ESXi; ưu tiên đẩy log vào kho lưu trữ ngoài host. Các lệnh được lựa chọn là truy vấn đọc trạng thái, không tự sửa cấu hình. Một số đường dẫn log/tùy chọn có thể khác theo ESXi version. # Baseline OS / firewall / execution policy vmware -vl esxcli network firewall get esxcli system settings kernel list -o execInstalledOnly esxcli system settings advanced list -o /User/ExecInstalledOnly esxcli system settings encryption get # GhostFrame persistence candidates ls -l /opt/vmhostd-core cat /etc/rc.local.d/local.sh ps | grep -E 'vmhostd|hostd' # Local log triage: read-only ls -lh /var/log/hostd.log /var/log/vobd.log /var/log/shell.log grep -Ei 'execinstalledonly|firewall|vmhostd-core' /var/log/vobd.log /var/log/shell.log Nếu xuất hiện file vmhostd-core hoặc local.sh bất thường, không xóa ngay. Sao lưu nguyên trạng artifact và thu SHA-256 trên bản sao; xác nhận chuỗi quyền truy cập, thời điểm chỉnh sửa, thao tác quản trị hợp lệ và sự phù hợp với mẫu đã công bố. Tên tiến trình vmhostd chỉ là dấu hiệu tìm kiếm, không phải bằng chứng độc lập; VMware cũng có các tiến trình hợp pháp có tên gần giống. Gợi ý hunting bằng SIEM / NDR Có thể tạo logic phát hiện tổng hợp theo các trường source host = ESXi management IP, destination IP giống nhau, nhiều destination port khác nhau trong cửa sổ 1–2 phút. Mẫu dưới là logic minh họa (pseudo-query) — cần ánh xạ vào schema firewall cụ thể trước khi áp dụng. SELECT src_ip, dst_ip, COUNT(DISTINCT dst_port) AS port_count, MIN(event_time) AS first_seen, MAX(event_time) AS last_seen FROM network_flows WHERE src_ip IN ([ESXI_MGMT_IP_SET]) AND dst_port IN (53,2222,3389,4444,8443,9443) AND event_time BETWEEN [START] AND [END] GROUP BY src_ip, dst_ip, [TIME_BUCKET_2_MIN] HAVING COUNT(DISTINCT dst_port) ≥ 4; Chỉ nên coi đây là tín hiệu hunting ưu tiên xác minh. Độ nhạy có thể điều chỉnh tùy môi trường; không tự động cô lập host production chỉ dựa trên một hit. Đối với ESXi kết nối Internet hạn chế, rule về bất kỳ outbound TCP không được phê duyệt nào từ management network có thể đơn giản và hữu hiệu hơn.
18. Ứng phó theo mức độ khẩn cấp — 0 đến 72 giờ Đây là khung gợi ý lập kế hoạch của TEKLab, không phải cam kết thời gian phục hồi hoặc lịch cố định áp dụng cho mọi sự cố. 0–2 giờ — Xác nhận IOC, xác định host/VM bị ảnh hưởng, ghi nhận thời gian và bằng chứng — Không reboot theo phản xạ; tránh xóa dấu vết 2–8 giờ — Cô lập quản trị/outbound có kiểm soát, thu log/ảnh cấu hình, phối hợp backup/AD — Duy trì bằng chứng và khả năng vận hành tối thiểu 8–24 giờ — Phân tích credential exposure, kiểm tra vCenter, DC, backup và VPN gateway — Giả định bí mật domain có thể lộ nếu DC VM bị truy cập 24–72 giờ — Xử lý root cause, rotate secrets, dựng lại host sạch và xác minh restore — Không phục hồi lên hạ tầng vẫn còn foothold Riêng hạ tầng đã bị ransomware mã hóa, cần tách rõ hai mục tiêu: điều tra nguồn xâm nhập và phục hồi dữ liệu. Snapshot của VM không thay thế backup bất biến/offline; backup repositories, NAS/iSCSI/NFS datastore, tài khoản backup service và Veeam cần được kiểm soát đặc quyền tách khỏi vCenter/ESXi.
Lưu ý trình bày: pseudo-query bên trên dùng dấu ngoặc vuông cho placeholder và ký hiệu ≥ để đáp ứng định dạng văn bản của newsroom. Cần ánh xạ schema và khôi phục cú pháp phù hợp trước khi áp dụng; đây không phải truy vấn chạy nguyên trạng.
Kiến trúc, IOC, kết luận và nguồn — mục 19–21
19. Kiến nghị kiến trúc Zero Trust cho lớp ảo hóa Tách management network của ESXi/vCenter, management LAN của backup appliance và luồng nghiệp vụ VM; sử dụng jump host với MFA và logging. Giới hạn quyền truy cập host root, phân quyền qua vCenter, ghi nhận tài khoản break-glass và kiểm kê credential trong password vault. Bật Secure Boot/TPM attestation và execInstalledOnly phù hợp với phiên bản, sau khi kiểm tra tương thích các VIB/agent sao lưu hoặc DR. Giới hạn outbound của ESXi management interfaces đến các đích thật sự cần thiết, phát hiện kết nối đột biến theo 6 cổng nêu trên. Chuyển host logs, vCenter tasks, authentication events và firewall logs sang SIEM ngoài cụm ảo hóa; đồng bộ thời gian NTP. Thiết kế backup theo hướng immutable/offline, repository tách định danh, và diễn tập khôi phục domain controller, vCenter, datastore. Tài liệu Broadcom lưu ý execInstalledOnly chủ yếu kiểm soát việc chạy binary không thuộc VIB tin cậy; cơ chế này không có nghĩa sẽ chặn mọi script chạy qua interpreter như Python. Vì vậy không nên quảng bá execInstalledOnly thành một “chống ransomware tuyệt đối”. [4][7]
20. IOC có kiểm chứng từ Recorded Future C2 GhostFrame — 45.158.196[.]81 — Đích quan sát trong hạ tầng TAG-218 [1] C2 GhostFrame — 45.158.196[.]141 — Đích quan sát trong hạ tầng TAG-218 [1] C2 MeshCentral — 193.5.65[.]114 — Liên hệ hoạt động TAG-218 [1] SHA-256 — a05eae6d07b82e2e5451a72266f21fbaf76486ef4920a820988de93e15353a10 — Hash mẫu implant đã phân tích [1] Persistence — /opt/vmhostd-core — Đường dẫn file implant [1] Boot script — /etc/rc.local.d/local.sh — Điểm sửa đổi để persistence [1] IOC có thể bị thay thế nhanh, và nhiều IP có thể thay đổi chủ sở hữu theo thời gian. Dùng IOC để gắn cờ điều tra, không sử dụng như tiêu chí duy nhất để kết luận compromised hoặc tuyệt đối chặn trong mọi môi trường.
21. Kết luận — cảnh báo của TUNGTEK Ransomware.VN GhostFrame phản ánh bước chuyển từ “mã hóa dữ liệu trong Windows VM” sang “kiểm soát và khai thác cả lớp hypervisor”. Việc đồng nhất CVE-2026-0257 với một lỗ hổng ESXi sẽ gây nhầm lẫn: CVE là của PAN-OS GlobalProtect; GhostFrame là framework hậu khai thác ESXi, và giữa hai chủ thể chỉ có một mối liên hệ chiến thuật có thể nằm trong chuỗi xâm nhập. [1][2][3] Quan điểm TEKLab: doanh nghiệp không nên dừng ở câu hỏi “đã vá chưa?”, mà cần kiểm tra khả năng tiếp cận từ VPN tới vCenter, từ vCenter tới ESXi root, từ hypervisor tới domain controller và từ đó tới backup repositories. Sức chống chịu thực sự đến từ phân tách quyền quản trị, giám sát đa lớp, backup độc lập và diễn tập khôi phục, không chỉ từ một bản vá hay một sản phẩm EDR.
Nguồn tham khảo và phương pháp kiểm chứng [1] Recorded Future / Insikt Group — GhostFrame: A New ESXi Implant Linked to Settra Ransomware: https://www.recordedfuture.com/blog/ghostframe-esxi-implant-settra-ransomware [2] Palo Alto Networks Unit 42 — Active Exploitation of PAN-OS CVE-2026-0257 (updated 19–20 October 2026): https://unit42.paloaltonetworks.com/active-exploitation-of-pan-os-cve-2026-0257/ [3] Palo Alto Networks Security Advisory — CVE-2026-0257: https://security.paloaltonetworks.com/CVE-2026-0257 [4] Broadcom KB 401376 — ExecInstalledOnly on ESXi 8.x: https://knowledge.broadcom.com/external/article/401376/hosts-upgraded-to-80x-shows-informationa.html [5] NIST NVD — CVE-2026-0257: https://nvd.nist.gov/vuln/detail/cve-2026-0257 [6] CISA official bulletin — CVE-2026-0257 added to KEV, 29 May 2026: https://content.govdelivery.com/accounts/USDHSCISA/bulletins/4198f58 [7] Broadcom KB 373898 — execInstalledOnly and interpreter scripts: https://knowledge.broadcom.com/external/article/373898 Phương pháp: đối chiếu báo cáo nghiên cứu mẫu (framework/IOC), advisory của hãng (phạm vi CVE), nghiên cứu sự cố Unit 42 (chuỗi tấn công), NVD/CISA (định danh và khai thác) và tài liệu kỹ thuật Broadcom (cấu hình ESXi). Không suy diễn đồng nhất giữa cùng một TTP và cùng một mẫu mã độc. Đối chiếu nguồn công khai ngày 12/11/2026: báo cáo Recorded Future, Unit 42, advisory Palo Alto Networks, tài liệu Broadcom và bulletin CISA. Không phân tích trực tiếp mẫu, không kiểm thử ESXi hay truy cập log khách hàng; không xác nhận ca cụ thể tại Việt Nam. NVD mở trực tiếp không trả văn bản trong lượt rà soát; thông tin định danh ưu tiên advisory hãng. Không có bằng chứng đồng nhất mọi vụ CVE-2026-0257 với GhostFrame. TEKLink225 | https://link.tungtek.com/225 | TUNGTEK · Ransomware.VN
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Xuất bản bản gốc TEKLab đủ 21 mục, bản dịch EN và hình khái niệm. Đã đối chiếu nguồn sơ cấp; không xác nhận ca Việt Nam.
Chính sách sửa bài