3AM mã hóa khoảng 37 máy tại hệ thống trường học ở Anh; vai trò AI chưa rõ
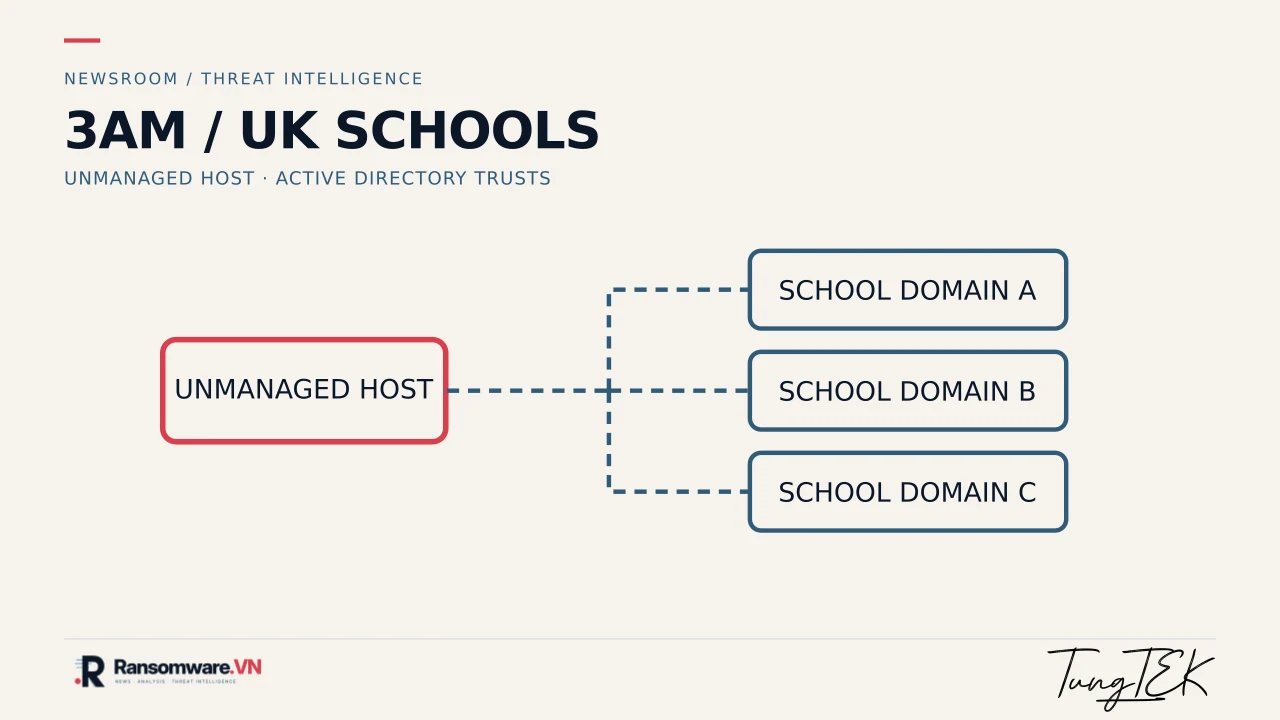
Bitdefender ghi nhận một đối tác 3AM mở rộng truy cập qua quan hệ tin cậy Active Directory. Dấu hiệu lệnh do AI sinh không chứng minh cuộc tấn công tự vận hành.
Cập nhật: · Giờ Việt Nam (UTC+7)
Đã đối chiếu nghiên cứu gốc Bitdefender ngày 03/11/2026. Việc mã hóa và quy kết cho một đối tác 3AM là kết luận của nhóm nghiên cứu; Ransomware.VN chưa tiếp cận log gốc hoặc xác minh độc lập danh tính nạn nhân, đường vào ban đầu, mô hình AI hay ảnh hưởng tại Việt Nam.
Sự cố diễn ra trong tháng 09/2026; ngày 03/11 là ngày công bố báo cáo, không phải ngày tấn công. Không nối vụ việc với Bristol hay sự cố trường học khác chỉ vì cùng lĩnh vực và quốc gia.
Bằng chứng: điểm xuất phát ngoài vùng giám sát
Bitdefender quy kết sự cố tại một hệ thống trường học không nêu tên ở Anh cho một đối tác của 3AM. Nguồn ghi nhận hành vi truy cập thông tin xác thực từ hạ tầng sao lưu, tạo tài khoản đặc quyền và thiết lập quan hệ tin cậy hai chiều giữa ba miền Active Directory. [S1]
Theo nhóm nghiên cứu, thiết bị không có tác nhân giám sát của hãng được dùng để tiếp cận khoảng 50 máy; khoảng 37 máy bị mã hóa vào sáng 19/09. Đây là số máy trong phạm vi một sự cố, không phải số trường hoặc số nạn nhân toàn chiến dịch. [S1]
Dấu hiệu AI không đồng nghĩa tấn công tự hành
Bitdefender đánh giá nội dung một số lệnh ủng hộ mạnh giả thuyết dùng mô hình ngôn ngữ. Nhịp thử lại đều đặn phù hợp với tự động hóa, nhưng cũng có thể do người vận hành chuyển kết quả giữa cửa sổ chat và dòng lệnh. Thiết bị có thể chứa phần tự động hóa nằm ngoài vùng quan sát. Chưa xác định mô hình, cơ chế điều khiển hay mức can thiệp của con người. [S1]
Điều cần kiểm tra trong môi trường nhiều miền
- Đối chiếu quan hệ tin cậy hai chiều mới với hồ sơ phê duyệt; kiểm tra thay đổi nhóm quản trị và tài khoản mới có tên giống tài khoản vận hành.
- Rà log truy cập kho thông tin xác thực của phần mềm sao lưu và cảnh báo xóa bản sao trạng thái hệ thống; kiểm chứng khả năng phục hồi từ bản sao tách khỏi quyền quản trị miền.
- Kiểm kê máy không có EDR nhưng vẫn truy cập được máy chủ quản trị. Đối chiếu nhật ký mạng, danh tính và đầu cuối trước khi kết luận về đường xâm nhập.
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Xuất bản lần đầu từ nghiên cứu gốc của Bitdefender; tách mã hóa được ghi nhận khỏi giả thuyết AI tự vận hành.
Chính sách sửa bài