ClickFix và Python tunnel: phát hiện đường truy cập trước khi ransomware được triển khai
Phân tích phục vụ SOC: cách đọc bằng chứng truy cập, kết nối tunnel và nhận định về mục tiêu ransomware mà không suy đoán family.
Cập nhật: · Giờ Việt Nam (UTC+7)
Đã đối chiếu các báo cáo công khai, chưa chạy mẫu hoặc kiểm tra log gốc. Không xác nhận attribution, nạn nhân Việt Nam hay mã hóa từ nghiên cứu này.
Tài liệu tham chiếu, không phải tin tấn công mới. Bài viết tách quan sát của từng nhà nghiên cứu và đánh giá biên tập; xem ngày từng nguồn bên dưới.
Bằng chứng: ca được ngăn trước ransomware
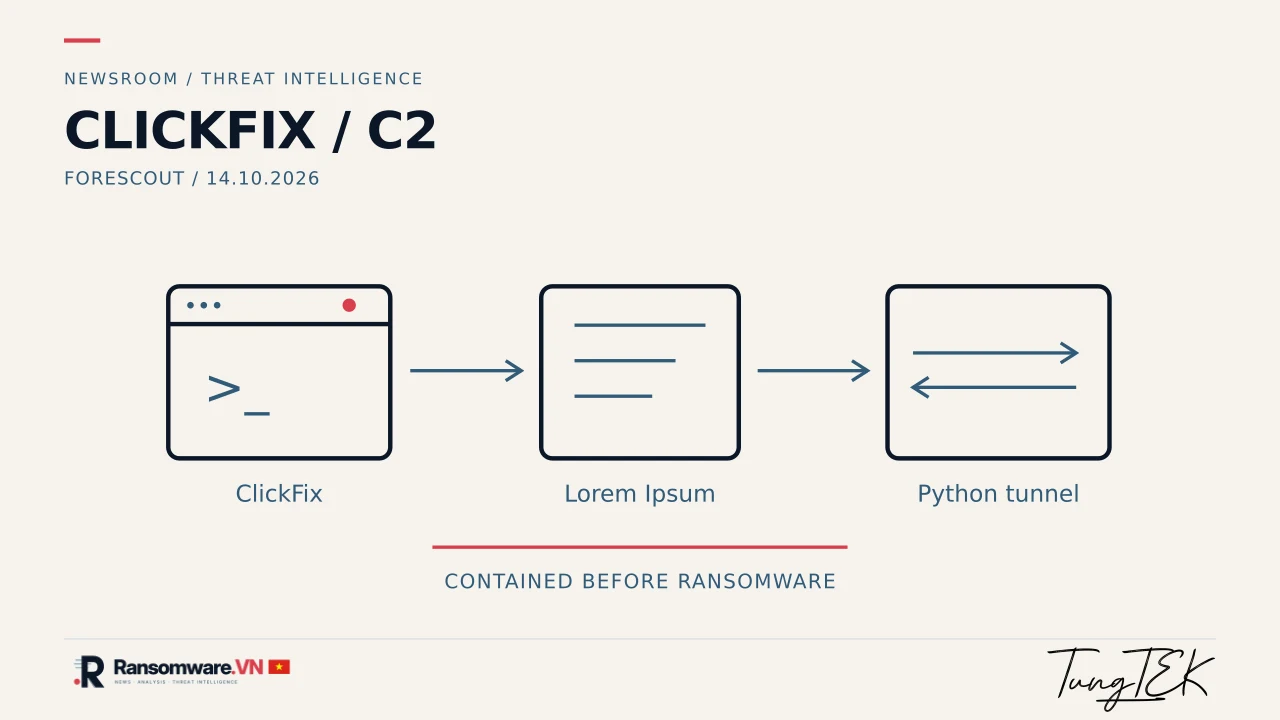
Forescout công bố ngày 14/10/2026 một ca cuối tháng 9 có ClickFix, Lorem Ipsum Loader và Python tunnel. Nhóm ngăn chặn trước triển khai ransomware; mục tiêu ransomware là nhận định của nhóm.
Bối cảnh kỹ thuật đã được công bố trước đó
Sophos mô tả TerminalFix dụ người dùng chạy PowerShell, sau đó lạm dụng DLL sideloading và Python để tạo tunnel. BlueVoyant trước đó ghi nhận mồi cập nhật trình duyệt giả. Đây là tài liệu tham chiếu, không phải xác nhận cùng một ca hay tác nhân.
Nhận định: ưu tiên tương quan hành vi
- Đưa mồi xác minh hoặc cập nhật giả vào hướng dẫn nội bộ: không chạy lệnh do trang web lạ yêu cầu; có kênh báo sự cố dễ dùng.
- SOC nên kết hợp cây tiến trình, DLL nạp từ thư mục người dùng và kết nối tunnel ngoài cấu hình. Một tiến trình PowerShell hoặc Python riêng lẻ không đủ kết luận bị xâm nhập.
- Khi nghi ngờ, lưu timeline và log rồi xác định phạm vi truy cập. Không đổi nhãn thành Rhysida hoặc Vice Society chỉ từ tên loader, công cụ hoặc sự tương đồng với nghiên cứu khác.
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Xuất bản phân tích VI/EN. Phân biệt quan sát của nguồn với đánh giá biên tập; giữ riêng ngày nguồn và ngày bài, không gán family.
Chính sách sửa bài