

GERT: quyền quản trị vCenter mở đường cho ransomware trên ESXi, không cần VM escape
Báo cáo 13/11 làm rõ rủi ro từ danh tính quản trị và hạ tầng phục hồi. Đây là công bố nghiên cứu mới về ca cũ, không phải vụ tấn công mới tại Việt Nam.
Cập nhật: · Giờ Việt Nam (UTC+7)
Đối chiếu nghiên cứu gốc. Attribution BlackNevas có giới hạn do thiếu binary mã hóa ESXi; chưa xác nhận ca Việt Nam.
Báo cáo kỹ thuật ngày 13/11/2026; thông cáo 11/11 đặt ca ESXi vào tháng 10/2025. Ngày bài không phải ngày tấn công.
Phát hiện mới được công bố
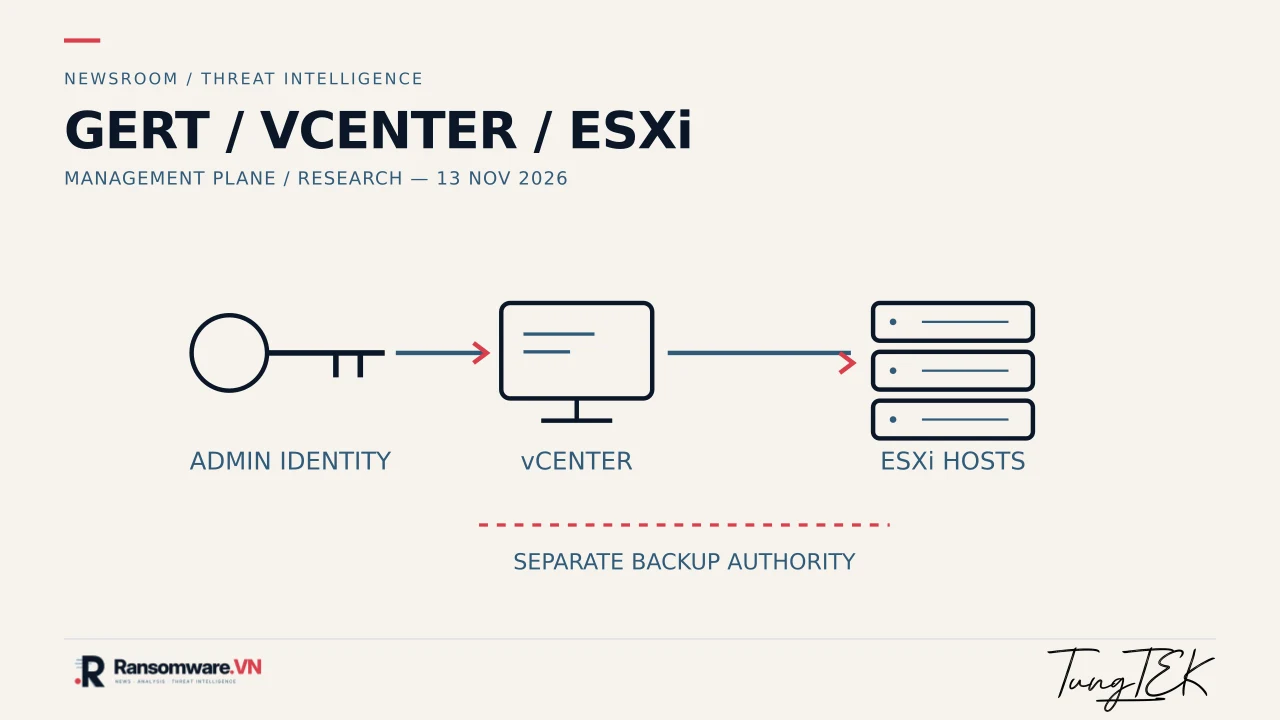
GERT mô tả một ca ảnh hưởng bốn ESXi host, hai vCenter và hạ tầng backup qua giao diện quản trị hợp lệ, không có VM escape. Note mang tên BlackNevas, nhưng thiếu binary ESXi để kiểm chứng trực tiếp attribution. [S1]
Vì sao cần đọc đúng mốc thời gian?
Thông cáo Kaspersky ngày 11/11 đặt ca ESXi vào tháng 10/2025. Hai báo cáo nhấn mạnh credential và cấu hình quản trị yếu, không chứng minh mọi vụ ESXi có cùng đường vào. [S2]
Góc nhìn biên tập
Đội IT Việt Nam có thể dùng phát hiện này để rà soát ranh giới quyền: ai quản trị vCenter, ai đổi cấu hình host, ai kiểm soát backup? Không nên coi bản vá hypervisor là biện pháp thay thế việc tách quyền và bảo toàn log. Đây là gợi ý phòng thủ, không phải kết quả kiểm tra hệ thống của độc giả.
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Xuất bản VI/EN về nghiên cứu GERT 13/11; tách ngày công bố khỏi ca cũ và nêu giới hạn attribution. Có ảnh sự kiện riêng.
Chính sách sửa bài