Việt Nam: đối chiếu cảnh báo StormEncryptor và an toàn hệ thống RMM
Cảnh báo công khai và thông báo của N-able đặt ra câu hỏi về quyền quản trị tập trung. Bài tham chiếu, không phải tin một vụ tấn công mới.
Cập nhật: · Giờ Việt Nam (UTC+7)
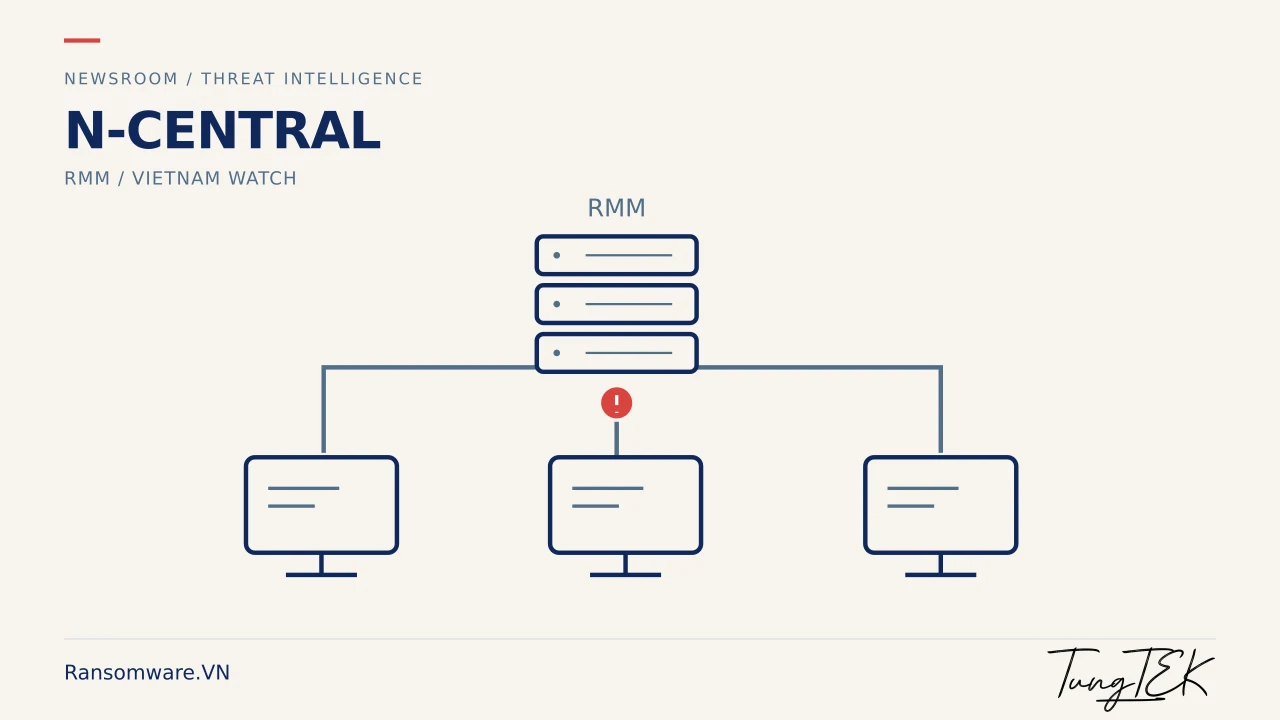
Đã đối chiếu hai nguồn công khai. Xác minh việc cảnh báo và thông báo bản vá được công bố; chưa xác minh độc lập mẫu StormEncryptor hoặc một nạn nhân tại Việt Nam.
Nguồn Việt Nam công bố 29/08/2026, nguồn nhà sản xuất 06/08/2026. Đây là cảnh báo tham chiếu được rà soát lại ngày 10/10, không được mô tả là sự cố mới hôm nay.
Hai nguồn, hai phạm vi
Báo điện tử Chính phủ đăng cảnh báo của Công an TP Hà Nội ngày 29/8, nhắc tới StormEncryptor và nền tảng N-central. Thông báo N-able ngày 6/8 nêu Hotfix 2 bổ sung biện pháp cho CVE-2026-18577 và thay thế Hotfix 1.
Việc đối chiếu hai tài liệu không thay cho phân tích mẫu mã độc; cũng chưa chứng minh một doanh nghiệp cụ thể đã bị xâm nhập.
Nhận định: RMM là điểm cần kiểm soát
Một công cụ quản trị có quyền triển khai trên nhiều thiết bị cần ranh giới bảo vệ tương ứng. Đánh giá tập trung vào ai có quyền ra lệnh, thay đổi nào được phê duyệt và log nào còn giữ được.
- Kiểm kê máy chủ RMM, phiên bản và đường truy cập quản trị.
- Đối chiếu hướng dẫn hiện hành của nhà sản xuất; không coi hotfix tháng 8 là khuyến nghị phiên bản mới nhất.
- Rà soát tài khoản, MFA, phiên đang hoạt động và lịch sử triển khai phần mềm.
- Thử khả năng phục hồi từ bản sao độc lập với quyền quản trị RMM.
Dữ liệu nào vẫn chưa có?
Trong phạm vi nguồn của bài, chưa có bộ mẫu, log gốc hay timeline của một nạn nhân đủ để Ransomware.VN xác minh riêng. Không công bố số ca hoặc family attribution từ cảnh báo này.
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Xuất bản bản tin đầu; phân biệt ngày sự kiện, ngày nguồn và phạm vi xác minh.
Chính sách sửa bài