Vanderbilt mở lại một số dịch vụ; khôi phục toàn bộ có thể mất nhiều tuần
Trường đã cho dùng lại thiết bị, Wi-Fi và một số ứng dụng theo bản 10/11. Phạm vi dữ liệu bị truy cập và tuyên bố của BYOD vẫn chưa được xác nhận.
Cập nhật: · Giờ Việt Nam (UTC+7)
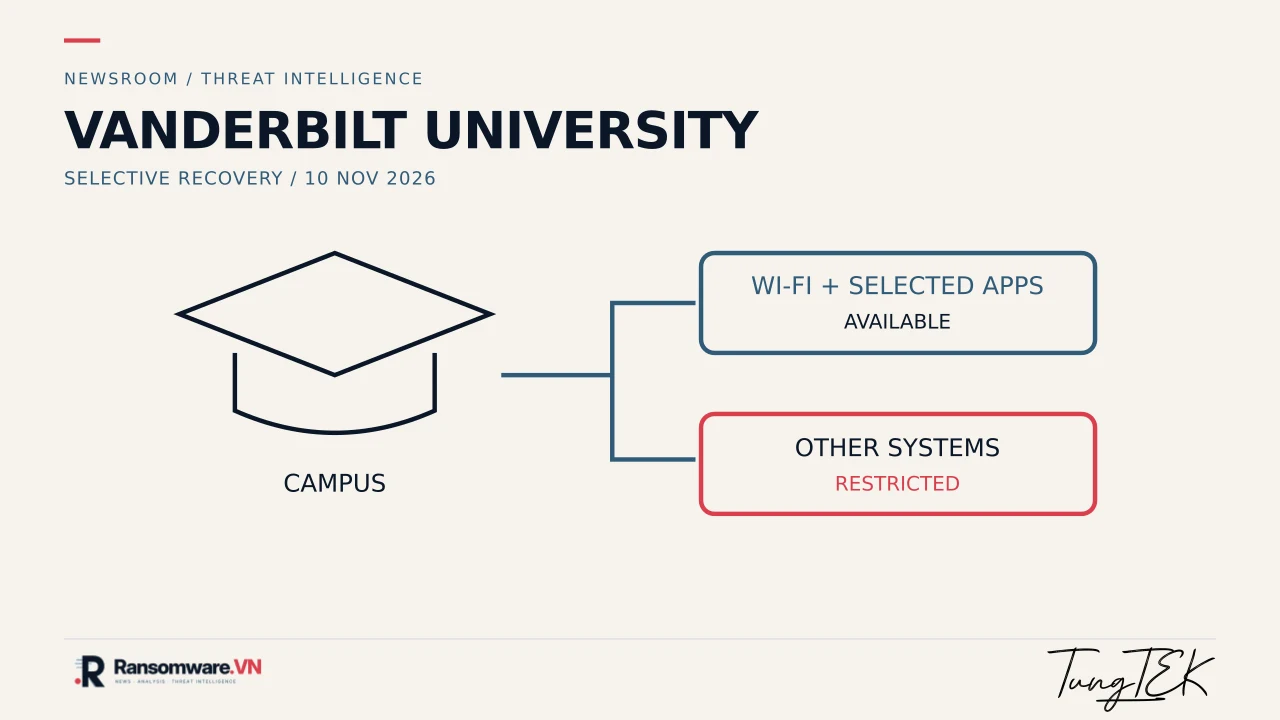
Đã đối chiếu bản chính thức cập nhật 10/11 lúc 18:00 giờ Nashville. Trường cho dùng lại thiết bị và một số dịch vụ, vẫn điều tra dữ liệu có thể bị truy cập. Ransomware, mã hóa, mất dữ liệu và vai trò BYOD chưa được trường xác nhận.
Bài giữ ngày xuất bản 10/11. Bản trường 10/11 lúc 18:00 giờ Nashville thay hướng dẫn tắt máy trước đó bằng việc cho dùng lại thiết bị; không đồng nghĩa phục hồi hoàn toàn.
Vanderbilt đã xác nhận gì?
Trong bản cập nhật 10:45 ngày 09/11, Vanderbilt University cho biết đội IT đang điều tra và khoanh vùng sự cố có thể ảnh hưởng đến thiết bị, hệ thống và dịch vụ đám mây. Trường yêu cầu cộng đồng tắt thiết bị của trường và ngắt kết nối Wi-Fi của trường. [S1]
Nếu thấy thay đổi tệp hoặc quyền truy cập bất thường, cảnh báo lạ hay yêu cầu xác thực bất ngờ, trường hướng dẫn không tự xử lý, mà liên hệ IT Service Desk bằng thiết bị khác hoặc điện thoại. Lúc 13:00, trường thông báo lớp học vẫn theo lịch; thông báo này không nói các hệ thống đã phục hồi. [S1]
Tuyên bố của BYOD chưa phải kết luận điều tra
BleepingComputer ghi nhận BYOD tự nhận trách nhiệm trên leak site và tuyên bố đã mã hóa cơ sở dữ liệu, lấy dữ liệu của trường. Trong thông báo chính thức được rà soát, Vanderbilt chưa xác nhận các tuyên bố đó. [S1][S2]
Chưa xác định đường xâm nhập, hệ thống thực sự bị mã hóa, dữ liệu có bị sao chép hay không, hoặc phạm vi sự cố. Không có cơ sở nối sự cố này với vụ UNM Health chỉ vì cùng tên nhóm tự nhận. [S1][S2]
Cập nhật 10/11: dùng lại thiết bị, dịch vụ khác vẫn hạn chế
Bản 18:00 ngày 10/11 (giờ Nashville) cho phép dùng lại thiết bị; Wi-Fi, Okta/MFA, Outlook, CampusPrint, Brightspace, Zoom và YES đã khả dụng. Các hệ thống khác vẫn hạn chế; chưa xác định dữ liệu nào đã bị truy cập. Phục hồi toàn bộ có thể mất nhiều tuần. [S1]
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Xuất bản VI/EN, tách xác nhận của Vanderbilt khỏi tuyên bố chưa xác minh của BYOD.
· Cập nhật bản chính thức 10/11 lúc 18:00 giờ Nashville: dùng lại thiết bị, mở một số dịch vụ; phục hồi toàn bộ có thể mất nhiều tuần. Thay 6 biến thể ảnh theo diễn biến mới; giữ ngày xuất bản, URL và lịch sử cũ. BYOD và phạm vi dữ liệu chưa được xác nhận.
Chính sách sửa bài