Tri thức / Phân tích · #TEKLink212
TEKLink212: VMDK corruption không đồng nghĩa với ransomware
Ghi chú tri thức từ ca VMware sau mất điện: phân biệt quan sát DISKLIB, tính nhất quán snapshot chain và bằng chứng cần có trước khi quy kết mã hóa.
 Xem lớn ↗
Đọc bài kỹ thuật gốc đầy đủ tại TUNGTEK ↗
Mục lục
1. Bằng chứng được cung cấp#
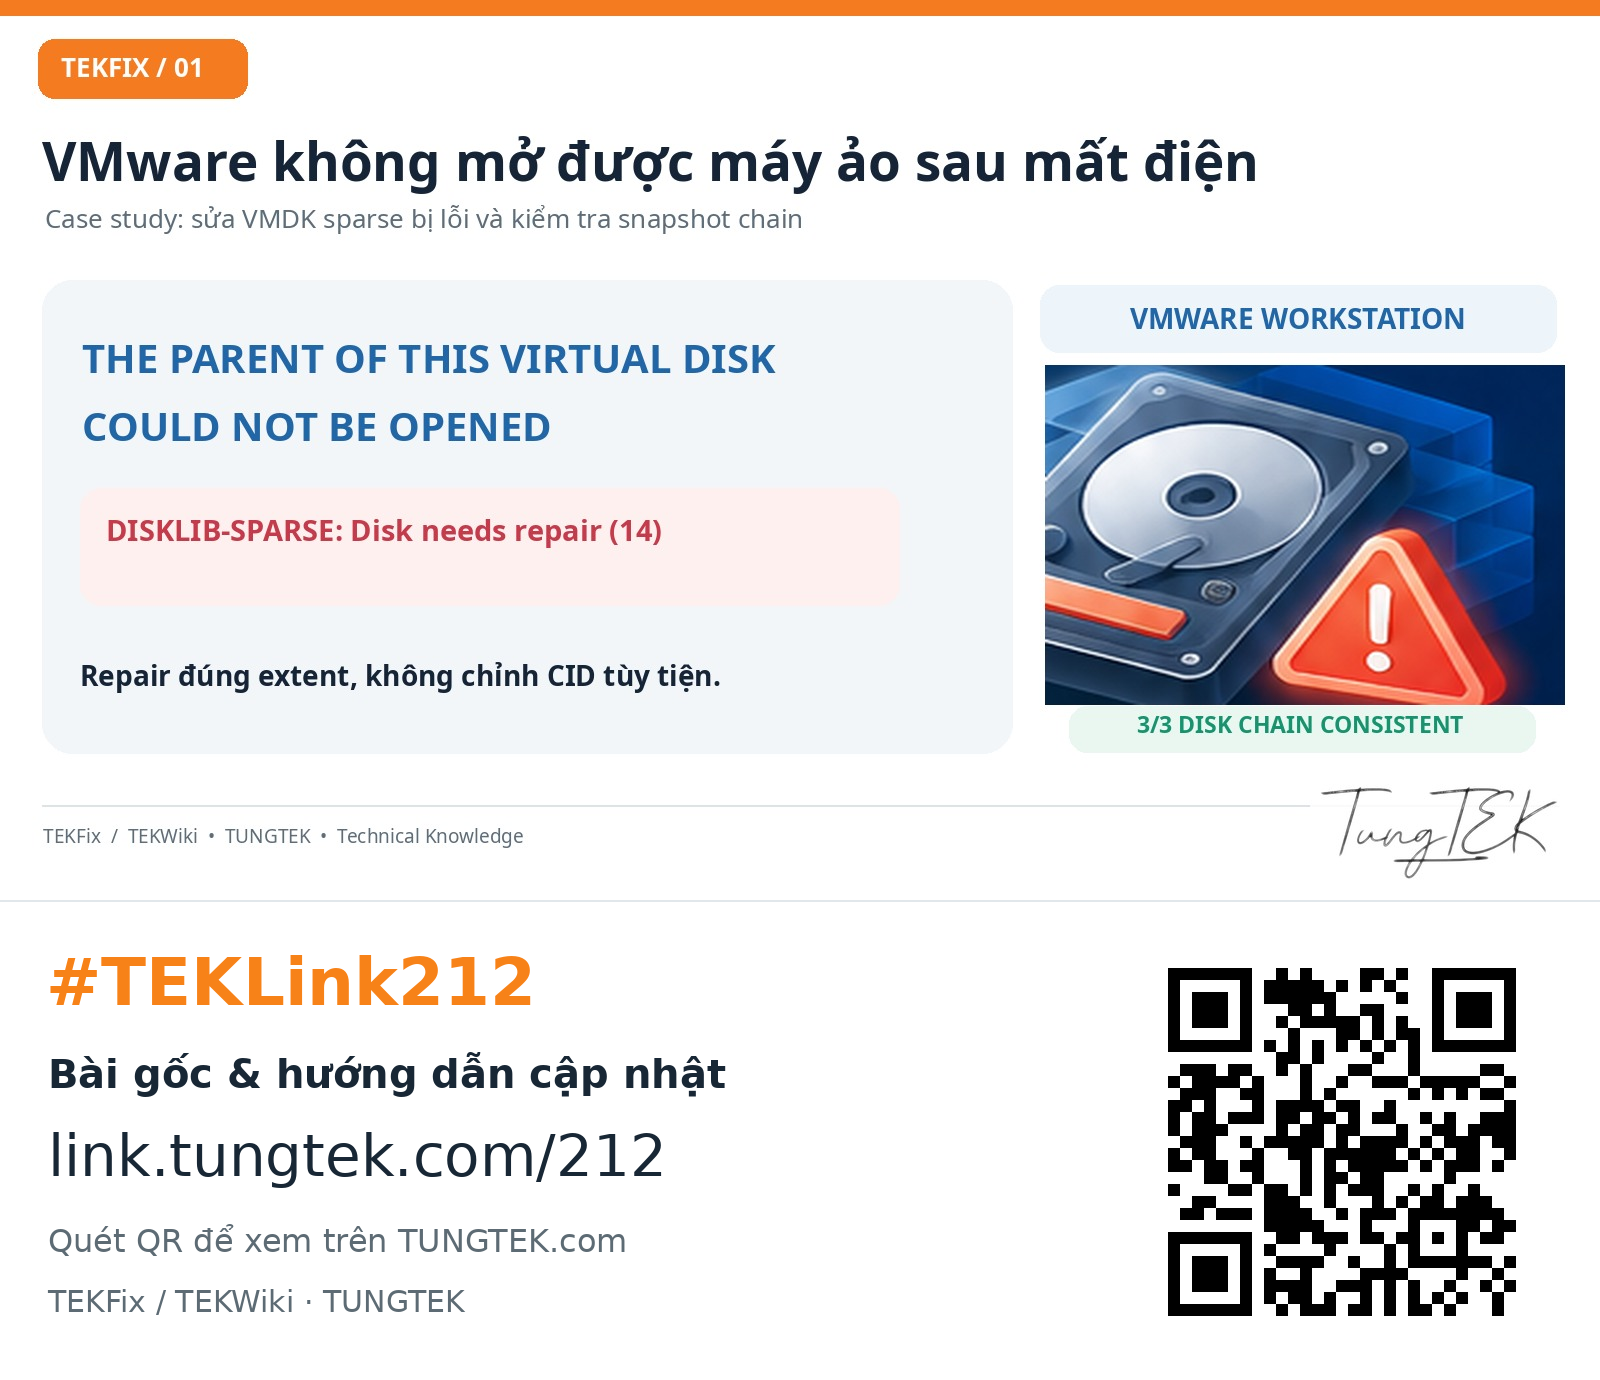
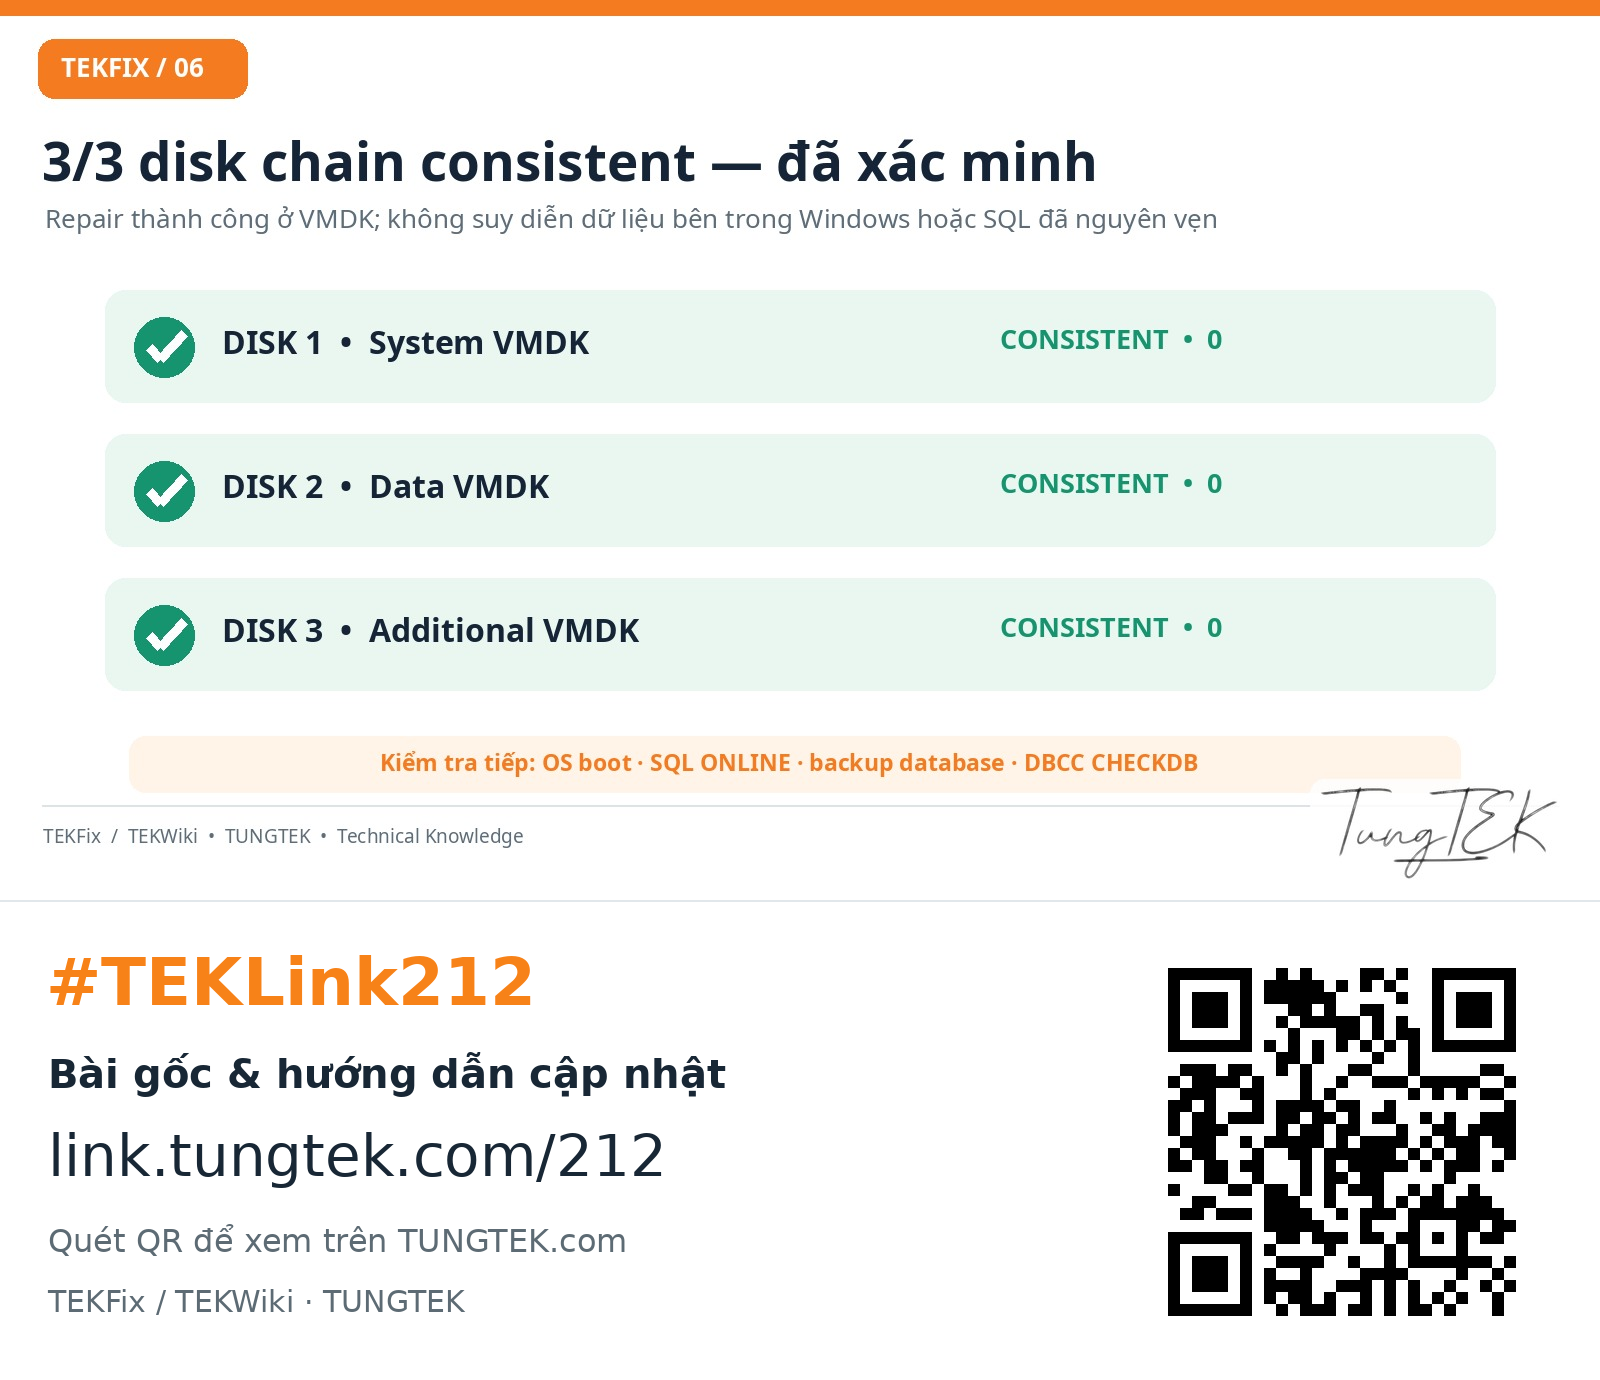
Hồ sơ kỹ thuật đã ẩn danh của TUNGTEK ghi nhận một snapshot extent báo Disk needs repair (14), Repair đúng descriptor thành công và ba chuỗi VMDK consistent, Exit Code 0. Nhật ký được dùng trong bài gốc chưa xác nhận Windows, SQL hay ứng dụng đã hoạt động bình thường.
 Xem lớn ↗
2. Đọc đúng giới hạn#
Corruption mô tả vấn đề cấu trúc hoặc dữ liệu; encryption mô tả biến đổi bằng mã hóa. Hai hiện tượng có thể cùng xuất hiện, nhưng không thể suy ra ransomware chỉ từ lỗi mở parent hoặc Disk needs repair. Case hiện tại không được gắn family hay ransomware.
| Nhóm bằng chứng | Tình trạng trong hồ sơ công khai |
|---|---|
| DISKLIB / chain | Có mô tả đã ẩn danh. |
| Kết quả -R và -e | Repair thành công; 3/3 consistent, Exit Code 0. |
| Mẫu malware / ransom note / hành vi mã hóa | Chưa có bằng chứng được cung cấp cho ca này. |
| Boot / SQL / nghiệp vụ | Chưa xác nhận. |
3. Những gì cần xác minh thêm#
- Bảo toàn nguồn và timeline; đối chiếu thao tác trước/sau mất điện.
- Nếu nghi mã hóa, thu thập artifact trong phạm vi được phép thay vì quy kết từ extension.
- Xác minh dữ liệu ở lớp ứng dụng sau kiểm tra đĩa ảo.
Đây là ghi chú tri thức, không phải cảnh báo về một chiến dịch ransomware mới. Xem bài TEKFix gốc để đọc quy trình điều tra và lệnh mẫu.
🇻🇳 Sự cố dữ liệu? Gọi TUNGTEK.
Tư vấn theo hiện trạng; giữ bản gốc và thống nhất phạm vi trước khi xử lý.
0963 509 115Nguồn và giới hạn
TUNGTEK — TEKFix / TEKWiki · #TEKLink212
Biên tập theo hồ sơ ca đã ẩn danh do TUNGTEK cung cấp; chưa kiểm định độc lập hệ thống. Không quy kết ransomware cho ca này.