VMware vCenter CVE-2026-123890: Zero-day đã bị khai thác – Nguy cơ đối với toàn bộ hạ tầng ảo hóa
Phân tích ARMORY CASTLE và BONESAW, bản vá CVSS 9.8, IOC, Timeline, MITRE ATT&CK và runbook 24 giờ; tách bằng chứng khai thác khỏi nguy cơ ransomware dự báo.
Cập nhật: · Giờ Việt Nam (UTC+7)
Đã đối chiếu CVE, Critical CVSS 3.1 9.8 và ma trận bản vá với Broadcom; tình trạng khai thác với GTIG/Mandiant và NHS ngày 20/11/2026. Phạm vi xác minh là nội dung nguồn công khai; không phải điều tra độc lập hay xác nhận ransomware dùng CVE này.
Biên tập từ toàn bộ DOCX do TUNGTEK cung cấp, có hỗ trợ AI. Dùng đủ năm minh họa gốc, giữ nguyên chữ ký và bố cục. Ngày khai thác, ngày nguồn công bố và ngày xuất bản được phân biệt rõ.
CRITICAL · CVSS 3.1 9.8 · CVE-2026-123890
GTIG/Mandiant đã báo cáo khai thác thực tế. Áp bản vá của hãng và điều tra phơi nhiễm trước đó. Các nguồn rà soát chưa xác nhận ransomware được triển khai qua CVE này. [1] [2] [3]
Mục lục và điều hướng
Một lỗ hổng xác thực trong VMware vCenter có thể mở đường vào hệ thống quản trị ảo hóa mà không cần tài khoản hợp lệ. Broadcom phát hành bản vá ngày 19/11/2026. Nhưng điểm đáng lo hơn nằm ở thời gian: Google Threat Intelligence Group (GTIG) và Mandiant công bố dấu vết khai thác từ đầu tháng 9, trước khi bản vá xuất hiện. [1] [2] [3]
Ransomware.VN đánh giá đây là sự kiện ưu tiên P0 đối với các tổ chức vận hành vCenter chưa vá, đặc biệt khi mạng quản trị có thể tiếp cận từ các vùng người dùng, VPN hoặc thiết bị hỗ trợ từ xa. Vá lỗi ngay và kiểm tra dấu vết xâm nhập là hai nhiệm vụ độc lập.
Điểm cần phân biệt
Khai thác zero-day đã được báo cáo qua điều tra thực tế. Tuy nhiên, chưa có bằng chứng trong các nguồn đã rà soát rằng CVE này trực tiếp được dùng để triển khai ransomware. Bài viết phân tích nguy cơ đó như một kịch bản cần phòng ngừa, không phải sự kiện đã xác nhận.
| Kết luận | Nguồn và giới hạn |
|---|---|
| CVE và bản vá đã xác minh | Broadcom VMSA-2026-0009 và FAQ chính thức. [1] [2] |
| Khai thác được ghi nhận trong điều tra thực tế | Dấu vết forensic do GTIG/Mandiant báo cáo; Ransomware.VN không tái hiện độc lập. [3] |
| Ransomware qua CVE này | Kịch bản rủi ro biên tập có điều kiện; các nguồn rà soát chưa chứng minh ca ransomware. |
| Phơi nhiễm hay xâm nhập tại doanh nghiệp | Cần kiểm kê, đối chiếu đường mạng và điều tra chính môi trường của tổ chức. |
Lỗ hổng nằm ở đâu?
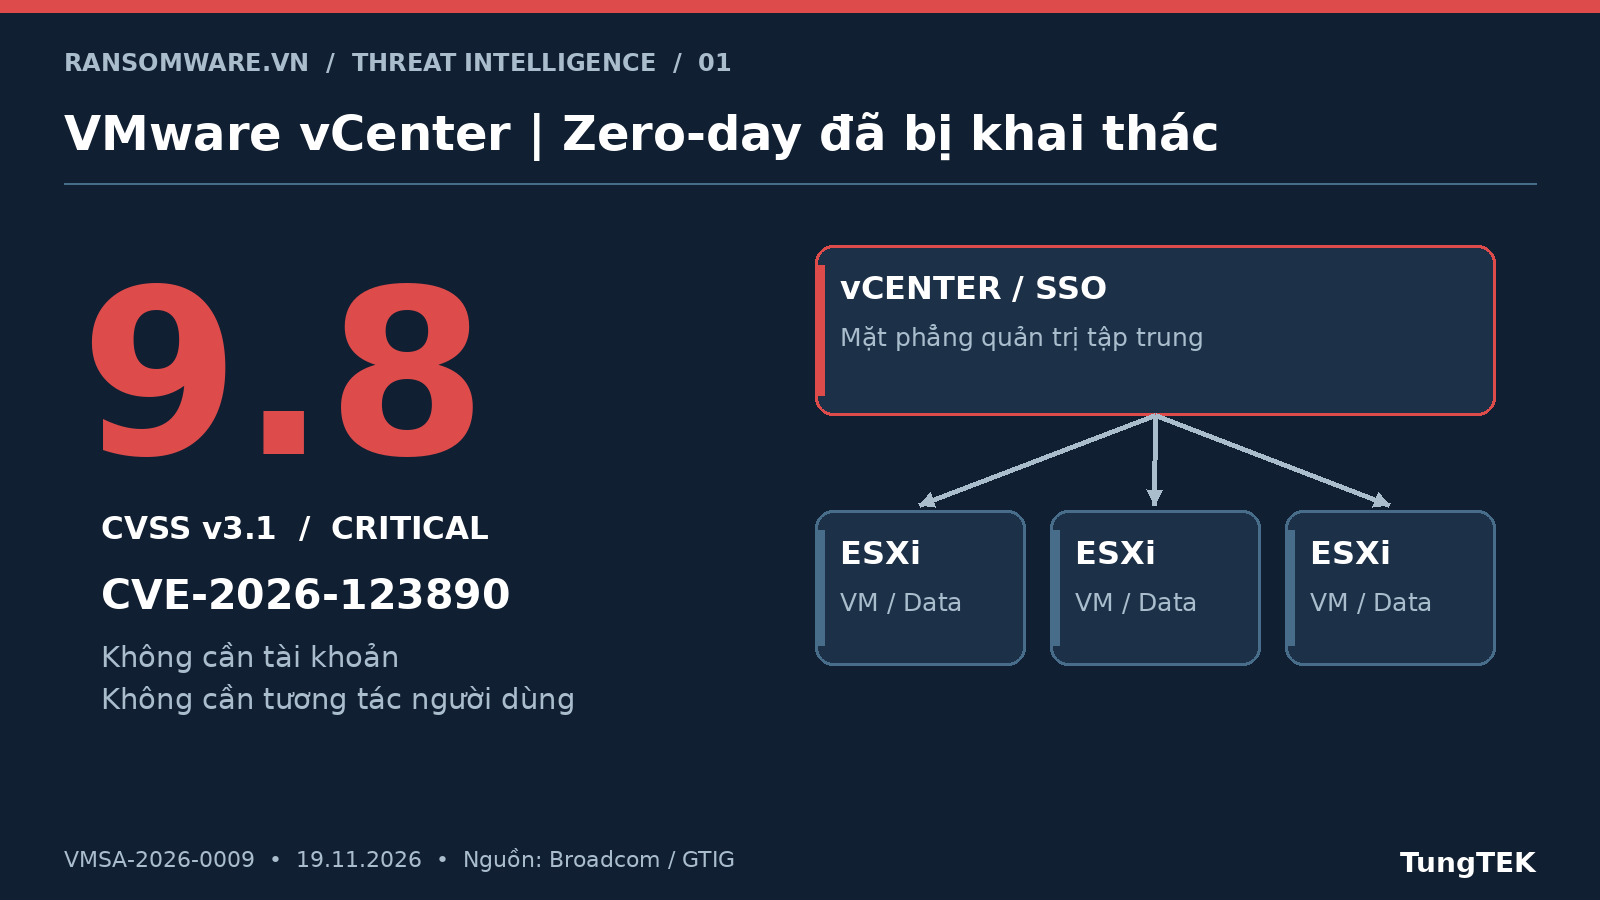
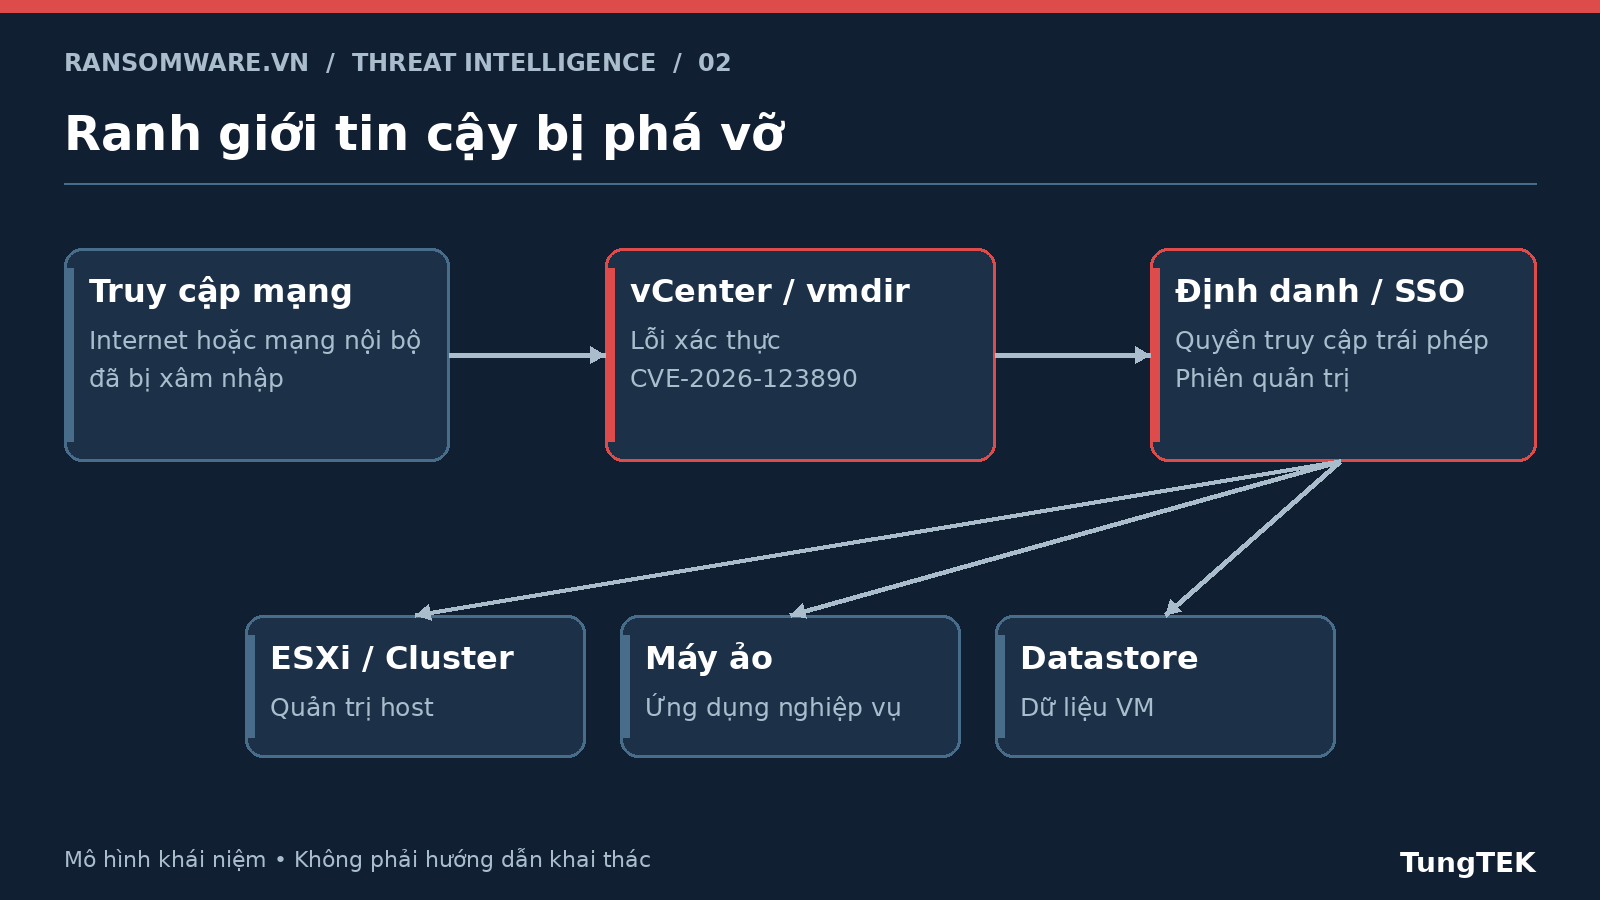
vCenter Server là trung tâm quản lý tập trung host ESXi, cluster, máy ảo, phân quyền và các thao tác lifecycle. VMware Directory Service (vmdir) là một thành phần của hệ thống định danh. Khi ranh giới xác thực tại thành phần này bị xuyên thủng, một dịch vụ quản trị có thể trở thành điểm tập trung rủi ro của nhiều hệ thống.
Định danh kỹ thuật
| Thuộc tính | Giá trị |
|---|---|
| CVE / CWE | CVE-2026-123890 / CWE-288 |
| Điểm CVSS 3.1 | 9.8 — Critical |
| Vector | AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| Điều kiện | Có kết nối mạng tới dịch vụ bị ảnh hưởng; không cần quyền trước hoặc thao tác của nạn nhân. |
| Tác động | Mất tính bí mật, toàn vẹn và sẵn sàng ở mức cao theo CVSS. |
Theo Mandiant, vấn đề liên quan tới bảo vệ khóa phiên của SRP-6a trong trao đổi DCE/RPC; điều tra ghi nhận phiên quản trị SSO được thiết lập trái phép. Đây không phải lỗi VM escape. CVSS đánh giá độ nghiêm trọng kỹ thuật, không tự đo xác suất bị tấn công của từng doanh nghiệp. [2] [3] [4]
CWE-288 được giữ từ DOCX và phân loại tại GitHub Advisory Database, nơi hồ sơ có nhãn Unreviewed. Ma trận của hãng là nguồn quyết định xử lý; không dùng các ô package chung của GitHub để xác định bản vá. [4]
Tình báo chiến dịch ARMORY CASTLE
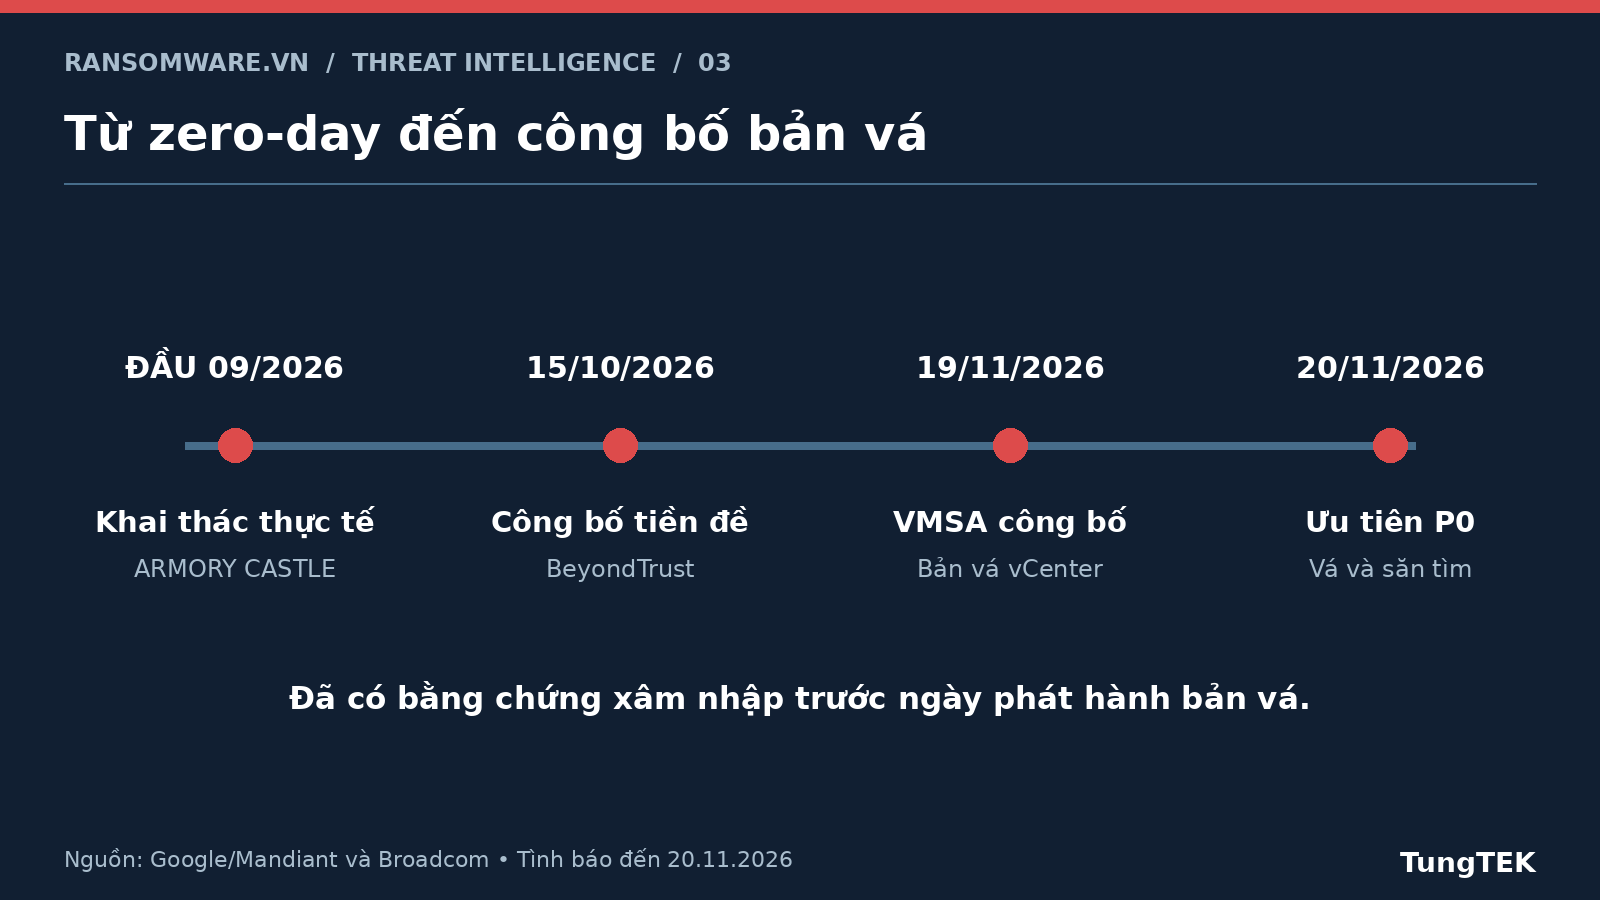
GTIG/Mandiant quy kết hoạt động cho ARMORY CASTLE (trước đây là UNC5221), nhóm bị nghi có liên hệ Trung Quốc. Đây là đánh giá quy kết của nguồn điều tra, không phải kết luận độc lập của Ransomware.VN. [3]
| Thời điểm | Mốc | Phạm vi bằng chứng |
|---|---|---|
| Đầu 09/2026 | BONESAW khai thác vCenter | Dấu vết điều tra GTIG/Mandiant. [3] |
| 15/10/2026 | Báo cáo trước về hoạt động BeyondTrust | Mốc công bố tiền đề được GTIG dẫn; không phải ngày vá vCenter. [3] |
| 19/11/2026 | Broadcom công bố VMSA; GTIG công bố nghiên cứu vSphere | Ngày công bố và bản vá, khác ngày bắt đầu quan sát khai thác. [1] [3] |
| 20/11/2026 (ICT) | Ransomware.VN đối chiếu nguồn, đề xuất P0 | Mốc xuất bản và ưu tiên phản ứng biên tập; không phải ca tấn công mới. |
Những gì điều tra đã ghi nhận
Chuỗi xâm nhập bắt đầu từ thiết bị hỗ trợ từ xa BeyondTrust bị khai thác CVE-2026-102764. Sau khi di chuyển vào mạng nội bộ, tác nhân tiếp cận vCenter bằng BONESAW; các công cụ liên quan nhắm dữ liệu định danh, token SAML và tài khoản SSO. Dấu vết trên ESXi còn cho thấy hoạt động thu thập dữ liệu từ máy ảo. [3]
| Công cụ / dấu vết | Vai trò được GTIG mô tả |
|---|---|
| BONESAW / SAWSNAKE | Công cụ nhắm vCenter / định danh SAML. |
| SLIMSAVAGE / CAGEMATCH | Webshell phục vụ hoạt động trên appliance Linux. |
| BEARBONES / LAZYBONES | Backdoor duy trì hoạt động trong môi trường đã xâm nhập. |
Ý nghĩa tình báo
Không chỉ kiểm tra Internet-facing: một vCenter nội bộ vẫn có thể là đích đến sau khi VPN, thiết bị remote support hoặc appliance khác mất an toàn. Việc bản vá vừa được phát hành không đồng nghĩa hoạt động tấn công mới bắt đầu hôm qua.
Phiên bản ảnh hưởng và bản vá
Đối chiếu chính xác theo nhánh sản phẩm và build. Các số phiên bản dưới đây là mức sửa được công bố trong VMSA, không phải khuyến nghị hạ phiên bản nếu hệ thống đã chạy bản vá mới hơn phù hợp. [1] [2]
| Sản phẩm / nhánh | Bản sửa hoặc hướng xử lý |
|---|---|
| vCenter 8.0 | 8.0 U3m |
| VCF / VVF vCenter 9.0.x.x | 9.0.2.0200 |
| VCF / VVF vCenter 9.1.x.x | 9.1.1.0200 |
| VCF 5.x | 5.2.5; quy trình async patch KB 88287 |
| vCenter 7.0 | Liên hệ Broadcom nếu có hợp đồng extended support; không có bản vá công khai trong ma trận. |
| vSphere 6.5 / 6.7 | Giả định có rủi ro theo FAQ; không phải phạm vi đã được kiểm định đầy đủ. |
| Telco Cloud Platform / Infrastructure | Platform 3.0, 4.x, 5.0.x, 5.1.x, 5.2; Infrastructure 3.0. Tra KB 463116. |
Với VCF 5.x, vá thành phần vCenter lên 8.0 U3m theo quy trình async được hỗ trợ; 5.2.5 là phiên bản VCF/SDDC Manager trong stack, không phải số build vCenter 8.x. KB 463116 xác định vCenter 8.0 U3m cho các nhánh Telco Cloud bị ảnh hưởng. Bảng giữ tên bản sửa trong tài liệu; không tự bổ sung số build chưa đối chiếu. [1] [2] [11]
Không nhầm vCenter với hypervisor ESXi
FAQ xác nhận lỗi này không phụ thuộc Enhanced Linked Mode; ESX/ESXi không thuộc phạm vi VMSA-2026-0009. Với hypervisor standalone không có vCenter, CVE này không trực tiếp áp dụng. Dù vậy, cần rà soát các cảnh báo riêng của ESXi. [2]
Lưu ý khi triển khai
Broadcom không công bố workaround. Cô lập mạng chỉ là kiểm soát bù trừ; không thay thế bản vá. CVE này khác CVE-2026-59309 của VMSA-2026-0006. Kiểm tra phiên bản/build tại vSphere Client → Summary hoặc VAMI; đừng chỉ nhìn số phiên bản ESXi. [1] [2]
Bốn CVE cùng đợt công bố
| CVE | Thành phần / loại lỗi | CVSS |
|---|---|---|
| 2026-123891 | SDDC Manager / SQL injection | 8.1 |
| 2026-123892 | SDDC Manager / command injection | 7.2 |
| 2026-123893 | SDDC Manager / nâng quyền cục bộ | 6.7 |
| 2026-123894 | VMware Tools Windows / SAML signature bypass | 6.7 |
Các CVE này có điều kiện khai thác riêng; không mặc định tất cả đều khai thác không cần tài khoản hoặc đã được dùng thực tế. Kiểm tra ma trận từng thành phần trong advisory. [1] [9]
Vì sao đáng lo với ransomware?
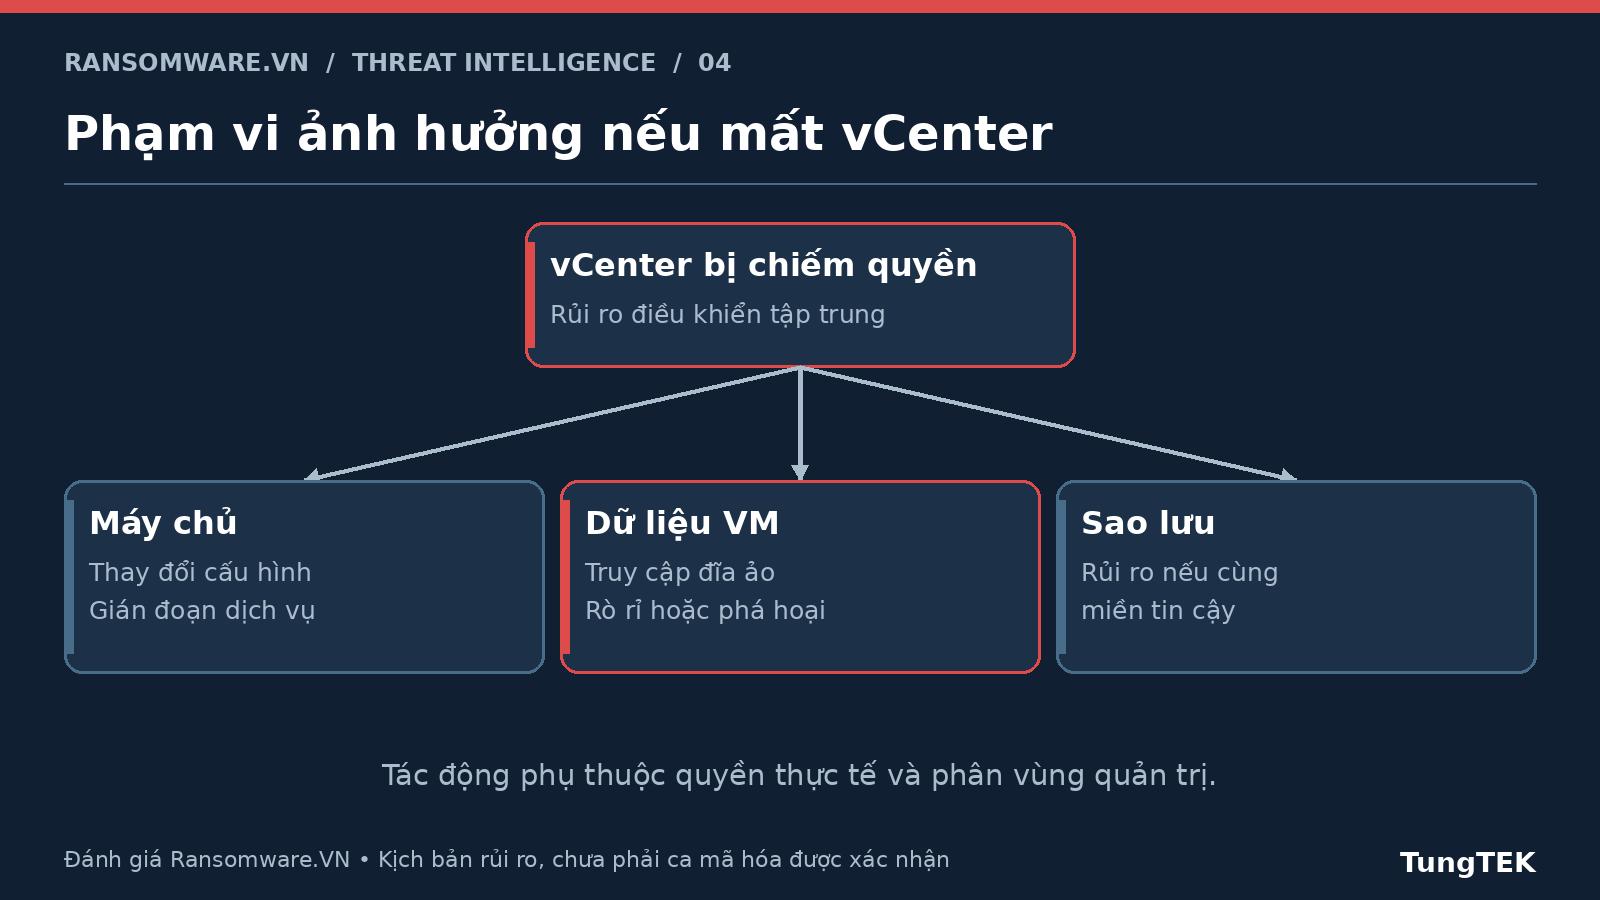
Một vCenter điều khiển nhiều workload quan trọng. Nếu quyền quản trị thực sự bị chiếm và mạng cho phép tiếp cận, đối tượng có thể mở rộng ảnh hưởng vượt khỏi appliance ban đầu. Đây là phân tích rủi ro có điều kiện, không khẳng định một lần khai thác sẽ tự động mã hóa toàn bộ datastore.
Những dạng tổn thất cần chuẩn bị
- Mất tính sẵn sàng: thao tác quản trị trái phép làm gián đoạn ERP, SQL, file server và ứng dụng sản xuất.
- Mất tính bí mật: truy cập dữ liệu máy ảo, bản sao hoặc thông tin xác thực.
- Mất tính toàn vẹn: thay đổi cấu hình host, máy ảo, quyền hoặc môi trường lưu trữ.
- Mất năng lực phục hồi: backup dùng chung định danh quản trị có thể bị ảnh hưởng nếu đối tượng lấy được quyền tương ứng.
Tiền lệ khác: Microsoft từng ghi nhận ransomware nhắm ESXi qua CVE-2024-37085 năm 2024. Điều đó cho thấy giá trị chiến lược của hạ tầng ảo hóa đối với tội phạm tống tiền, nhưng không chứng minh liên hệ tác nhân hay mã khai thác với CVE-2026-123890. [7]
Mức ưu tiên đề xuất
P0: vCenter chưa vá và có đường truy cập từ vùng ít tin cậy, hoặc đã phát hiện dấu hiệu xâm nhập. Các hệ thống chưa vá nhưng cách ly tốt vẫn cần xử lý khẩn trong cửa sổ an toàn gần nhất.
Rủi ro phụ thuộc ba ranh giới: hệ thống ít tin cậy có tiếp cận được vCenter không, quyền và thao tác quản trị nào bị lộ sau xâm nhập, và bản phục hồi có quyền quản trị độc lập không. Cần kiểm tra từng ranh giới riêng. Snapshot máy ảo trong cùng mặt phẳng quản trị bị chiếm quyền chưa chứng minh có bản phục hồi độc lập.
Threat hunting: IOC và tín hiệu cảnh báo
IOC dưới đây là các dấu vết chọn lọc của chiến dịch do GTIG công bố, không phải bộ nhận diện riêng cho mọi trường hợp khai thác CVE. Dùng để săn tìm trên hệ thống được phép quản trị; một kết quả trùng cần được xác minh trong ngữ cảnh. [3]
| Dấu vết tệp | Phân loại |
|---|---|
| ActiveSer.jsp / u.jsp | Webshell trên appliance Linux |
| /tmp/123 / /tmp/sss | BONESAW / SAWSNAKE |
| /tmp/dbr | BEARBONES |
| /usr/bin/vmtoolscs | LAZYBONES |
IOC mạng chọn lọc
103.147.251.5, 103.190.38.3, 118.174.128.34, 118.174.128.36, 118.174.128.38, 176.9.89.66, 185.71.15.109, 220.121.128.41, 222.108.77.44, 61.216.56.127, 81.45.89.43. Đây là địa chỉ nghi thuộc mạng che giấu nguồn; không coi mỗi IP là bằng chứng độc lập. Xem IOCs/YARA nguyên bản tại [3].
Các nguồn log cần thu thập
| Nguồn | Tín hiệu săn tìm đề xuất |
|---|---|
| vmdir / SSO / STS | Phiên bất thường, tài khoản mới, thay đổi nhóm quyền và trust/certificate. |
| vpxd / vSphere Events | Thao tác VM hoặc host lệch baseline, quyền mới, hành động quản trị ngoài lịch. |
| VAMI / OS / SSH | SSH bật ngoài kế hoạch, khóa SSH lạ, file thực thi mới, log bị gián đoạn. |
| Firewall / NetFlow / SIEM | Kết nối bất thường tới management plane (đặc biệt TCP 2012, 443, 5480, 22); egress không đúng allowlist. |
| ESXi / backup / storage | Thao tác datastore, phiên quản trị, thay đổi retention, xóa bản sao hoặc job bất thường. |
Thu log từ /var/log/vmware/ và nguồn tập trung theo bản triển khai; KB 312194 và 310254 hướng dẫn vị trí/log SSO. [6] [10] Điều tra từ đầu tháng 9/2026 hoặc xa hơn nếu còn log. Không có IOC không đồng nghĩa không bị xâm nhập.
Đối chiếu kết quả trùng file/IP với thời gian, máy nguồn, tiến trình cha, thao tác tạo tài khoản và hành động quản trị trước khi kết luận hoặc chặn. Giữ IOC dưới dạng văn bản, không mở truy cập hạ tầng nghi vấn. Nếu cần bật DEBUG, đánh giá dung lượng và hiệu năng, giữ cấu hình gốc và đưa về INFO sau khi thu thập. [10]
MITRE ATT&CK — ánh xạ phục vụ phòng thủ
T1210 (khai thác dịch vụ từ xa); T1136 (tạo tài khoản); T1021 (dịch vụ từ xa); T1070 (xóa dấu vết). Đây là ánh xạ phân tích cấp kỹ thuật, không phải danh mục TTP chính thức đầy đủ của chiến dịch.
| Kỹ thuật | Diễn giải phòng thủ | Bằng chứng cần đối chiếu |
|---|---|---|
| T1210 — Exploitation of Remote Services | Khai thác dịch vụ quản trị nội bộ để di chuyển ngang. | Lưu lượng từ máy nguồn tới vCenter và phiên SSO kế tiếp. |
| T1136 — Create Account | Tạo tài khoản SSO trái phép. | Sự kiện tạo tài khoản, người tạo, nhóm và quyền mới. |
| T1021 — Remote Services | Truy cập từ xa sau khi lấy được thông tin xác thực/phiên. | Phiên SSH/API và các hành động thực hiện trong phiên. |
| T1070 — Indicator Removal | Xóa hoặc sửa chọn lọc dấu vết. | Đối chiếu dấu vết cục bộ với log ngoài appliance; khoảng trống chưa đủ chứng minh. |
Đã đối chiếu bốn mã kỹ thuật với MITRE. Bài không trình bày kỹ thuật gây tác động ransomware như hành vi đã quan sát trong chiến dịch này. [12] [13] [14] [15]
Runbook ứng phó trong 24 giờ
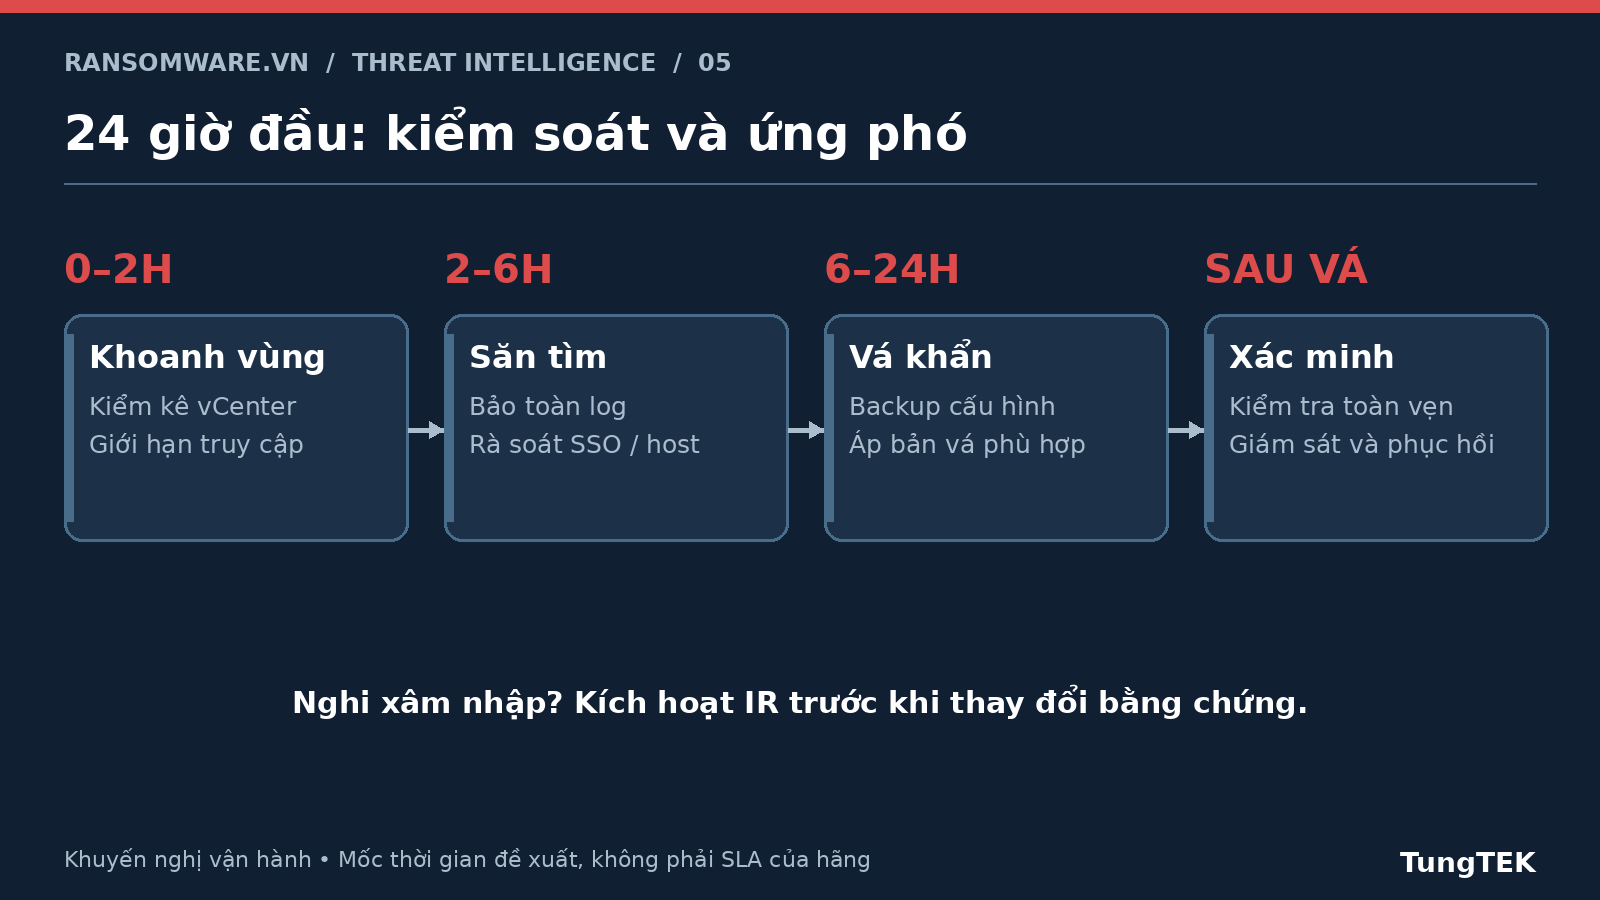
0–6 giờ: kiểm kê, khoanh vùng, bảo toàn
Xác định vCenter, phiên bản/build, topology ELM/VCF, chủ hệ thống và mọi đường truy cập. Đóng truy cập trực tiếp Internet; giới hạn mạng quản trị bằng ACL tại thiết bị độc lập với vCenter, chỉ cho jump host và luồng nghiệp vụ cần thiết. Tắt truy cập không cần thiết sau đánh giá tác động, không chặn mù quáng lưu lượng giữa host và hệ thống quản trị.
Xuất log, support bundle và dữ liệu giám sát ra nơi tin cậy; ghi thời điểm, nguồn, người thao tác. Nếu nghi xâm nhập, mở quy trình IR, bảo toàn bằng chứng và xác định phạm vi trước khi reboot, rollback hoặc thay đổi định danh. Không trì hoãn containment để chờ phân tích hoàn hảo.
6–24 giờ: triển khai emergency change
Kiểm tra compatibility, dung lượng, sức khỏe appliance và bản sao cấu hình file-based đã xác minh. Đối chiếu lộ trình nâng cấp; FAQ cảnh báo hạn chế Back-in-Time khi lên VCF 9.1.1 từ một số build mới. Với hệ thống tích hợp như VxRail, phối hợp nhà cung cấp. [2]
FAQ chính thức nêu vCenter 8.0 U3m và 9.0.2.0200 gặp hạn chế Back-in-Time khi nâng lên VCF 9.1.1. Đối chiếu lộ trình được Broadcom hỗ trợ trước khi chuyển nhánh. Những bản cập nhật này không hỗ trợ vCenter Quick Patch. [2]
Áp bản vá qua phương thức được hãng hỗ trợ (VAMI hoặc quy trình lifecycle/async phù hợp). Thông thường workload tiếp tục chạy khi vCenter cập nhật, song thao tác quản trị tạm gián đoạn; kiểm tra KMS, backup và các tích hợp phụ thuộc. [2]
Sau vá
Xác minh build, dịch vụ SSO, kết nối host, backup và cảnh báo. Rà soát lại dấu vết trước vá. Nếu xác định compromise, tái lập trust và credential theo kế hoạch IR; không coi việc vá là loại bỏ persistence.
Phục hồi, kết luận và nguồn tham chiếu
Phòng thủ dài hạn cho doanh nghiệp Việt Nam
Tách VLAN quản trị và vùng backup; dùng jump host có MFA, quyền tối thiểu, quản trị định danh riêng và syslog từ xa. Thiết lập 3-2-1-1-0: ba bản sao, hai loại phương tiện, một bản ngoài site, một bản offline/immutable và không lỗi chưa xử lý qua kiểm tra phục hồi. Thực hiện diễn tập restore VM, SQL và file server trên môi trường sạch.
Nếu dữ liệu VM đã bị mã hóa hoặc phá hoại, hạn chế ghi lên datastore liên quan, không chạy hàng loạt công cụ sửa VMDK/VMFS và không xóa snapshot/metadata khi chưa đánh giá. Ưu tiên sao chép bảo toàn, kiểm tra khả năng restore sao lưu sạch, phục hồi theo RTO/RPO và xác minh tính toàn vẹn trước khi đưa vào sản xuất.
Đọc tiếp trên Ransomware.VN
- VMware/ESXi: phân tích GERT và quyền quản trị
- ESXi CVE-2024-37085: tiền lệ ransomware riêng biệt
- Hiểu đúng ransomware
- Backup 3-2-1-1-0 và kiểm tra phục hồi
- Dữ liệu phục hồi và tính toàn vẹn
- Dựng Timeline forensic có thể đối chiếu
Kết luận
CVE-2026-123890 là cảnh báo về năng lực bảo vệ mặt phẳng quản trị ảo hóa. Bản vá là việc bắt buộc, nhưng một môi trường đã bị xâm nhập cần điều tra và khôi phục niềm tin. Bảo vệ vCenter cũng là bảo vệ khả năng vận hành và phục hồi của cả doanh nghiệp.
Ghi chú biên tập: bài nguồn [8] chưa phản ánh báo cáo khai thác của GTIG. Chưa xác minh độc lập PoC công khai, trạng thái KEV trực tiếp từ CISA hay ca ransomware sử dụng CVE này. Không có kết quả kiểm tra hệ thống khách hàng trong bài.
Nguồn tham khảo
Phạm vi và ngày của từng nguồn được ghi riêng khi có dữ liệu. Việc dẫn nguồn không đồng nghĩa xác minh độc lập toàn bộ nhận định.
Lịch sử cập nhật
· Xuất bản phân tích mới VI/EN từ DOCX; đối chiếu Broadcom, GTIG/Mandiant, NHS và MITRE; giữ đủ năm hình gốc, các bảng kỹ thuật, IOC, Timeline và runbook. Làm rõ VCF 5.x và trạng thái ransomware chưa được xác nhận.
Chính sách sửa bài